
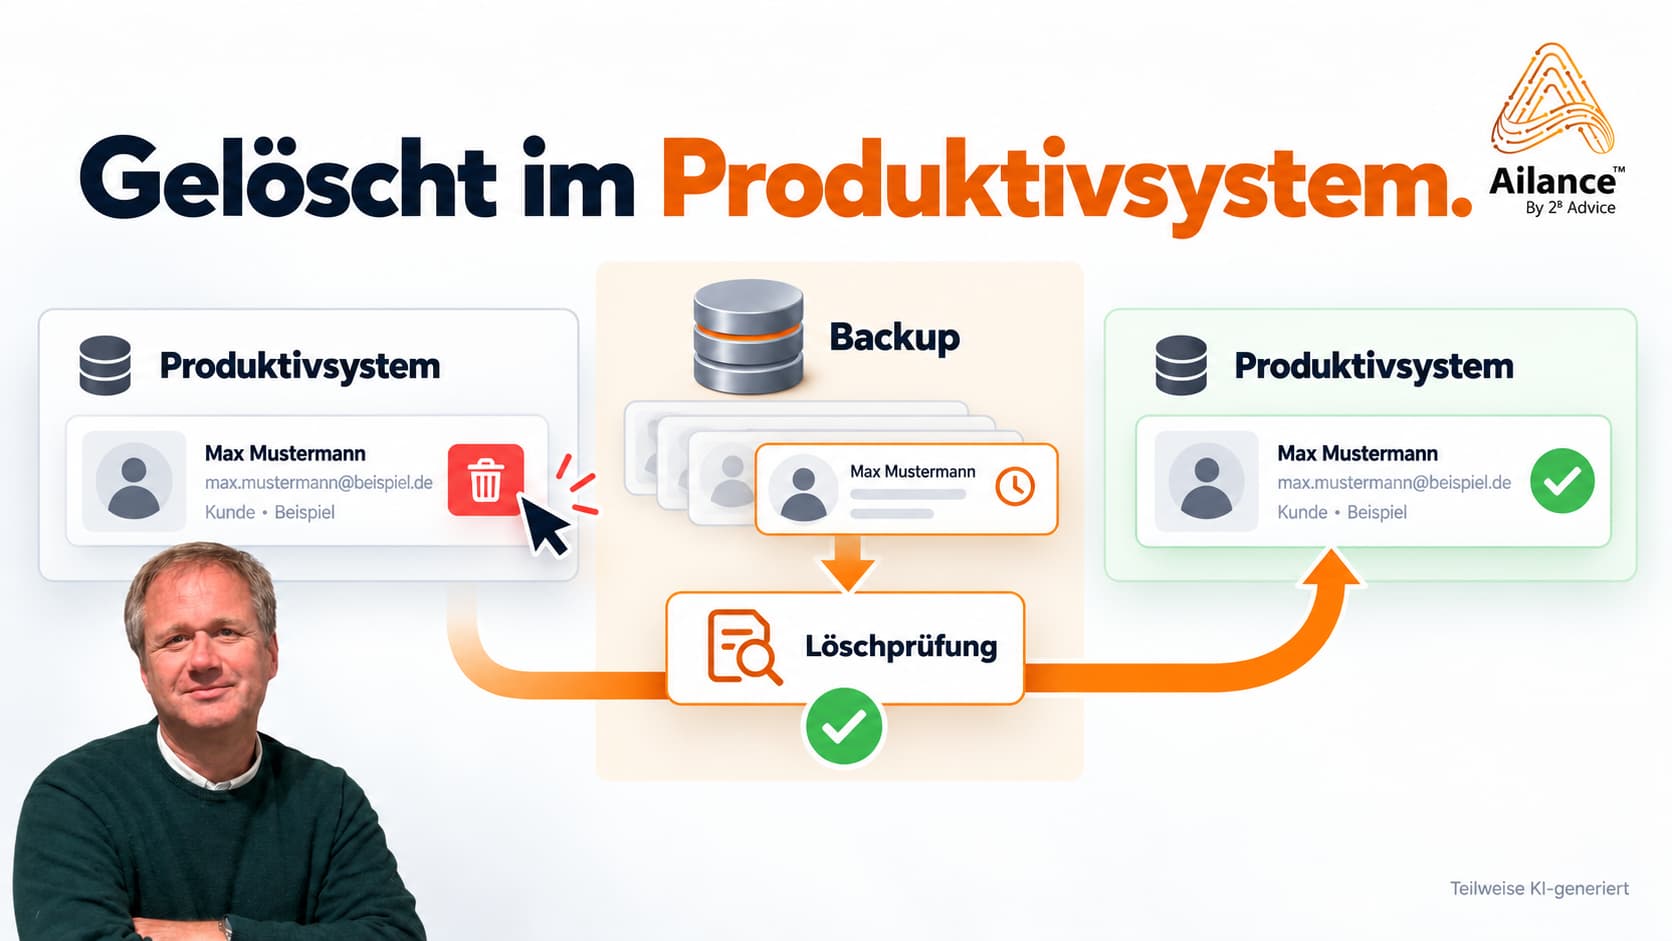
Löschkonzept für Backups: Löschung und Wiederherstellung nachweisen
Bei der Wiederherstellung einer Anwendung aus einer älteren Datensicherung können personenbezogene Daten erneut verfügbar werden, die im Produktivsystem bereits gelöscht wurden. Ein Löschkonzept sollte deshalb beschreiben, wie frühere Löschentscheidungen bei einer Wiederherstellung berücksichtigt und vor der erneuten produktiven Nutzung überprüft werden.
Dies lässt sich an einem Beispielfall verdeutlichen: Eine Person beantragt die Löschung ihrer Kontaktinformationen. Das Unternehmen prüft den Antrag und stellt fest, dass für diese Angaben kein weiterer Aufbewahrungsgrund besteht. Die IT entfernt die Daten aus der produktiven Kontaktverwaltung und dokumentiert den Vorgang.
Zu einem späteren Zeitpunkt muss die Anwendung aus einer älteren Sicherung wiederhergestellt werden. Die Datenbank steht wieder zur Verfügung, und die technischen Funktionstests werden erfolgreich abgeschlossen. Mit dem älteren Datenbestand sind allerdings auch die zuvor gelöschten Kontaktinformationen wieder vorhanden. Die ursprüngliche Löschung wurde ausgeführt; im Wiederherstellungsverfahren fehlte jedoch ein Schritt, der die zwischenzeitliche Löschentscheidung auf den zurückgespielten Bestand anwendet.
Für das Löschkonzept folgt daraus, dass Produktivlöschung, Backup-Lebenszyklus und Wiederherstellung getrennt beschrieben und miteinander verknüpft werden sollten. Zu dokumentieren sind insbesondere das System, der Datenumfang, die Löschregel, der Fristbeginn, begründete Ausnahmen, Zuständigkeiten und Prüfergebnisse. Der Nachweis sollte auch erkennen lassen, wie nach einer Wiederherstellung mit bereits gelöschten Informationen verfahren wird.
Eine pauschale sofortige Löschung sämtlicher Backups ist dabei ebenso wenig sachgerecht wie deren pauschale Ausnahme von Löschpflichten. Maßgeblich sind die konkreten technischen und organisatorischen Voraussetzungen sowie die Maßnahmen, mit denen eine unzulässige erneute Verarbeitung verhindert wird. Datenschutz Bayern
1. Wiederherstellung als eigenständiger Prüfvorgang
Ein Restore stellt einen früheren Datenbestand wieder her, der im Beispielfall vor dem Zeitpunkt der Löschung liegt. Der erfolgreiche Systemstart belegt daher zunächst die technische Funktionsfähigkeit der Anwendung. Ob der wiederhergestellte Bestand erneut regulär genutzt werden darf, ist gesondert zu prüfen.
Dabei sind Datenschutz und Wiederherstellbarkeit gemeinsam zu berücksichtigen. Art. 32 DSGVO nennt die rasche Wiederherstellung der Verfügbarkeit sowie die regelmäßige Überprüfung der Wirksamkeit technischer und organisatorischer Maßnahmen. Das Wiederherstellungskonzept muss deshalb die Verfügbarkeit berücksichtigen, während das Löschkonzept auch die mögliche Rückübertragung bereits gelöschter Daten erfassen sollte. Eur-Lex
Der Europäische Datenschutzausschuss (EDSA) hat diese Thematik in seinem im Februar 2026 veröffentlichten Bericht zur europaweiten Prüfung des Rechts auf Löschung aufgegriffen. Der Bericht benennt Schwierigkeiten bei der Festlegung von Aufbewahrungsfristen und bei der Löschung personenbezogener Daten in Sicherungskopien. Es handelt sich um einen aufsichtsbehördlichen Befund, aus dem keine neue gesetzliche Backup-Frist folgt. European Data Protection Board
Für den Beispielfall sollten daher zwei Prüfungen vorgesehen werden: die technische Funktionsprüfung der Anwendung und die Prüfung, ob das Wiederherstellungsverfahren eine erneute Nutzung der bereits gelöschten Kontaktinformationen verhindert. Beide Prüfschritte sollten vorab in der Wiederanlaufanweisung beschrieben werden. Ein erst während einer Störung festgelegter Ablauf lässt sich unter dem damit verbundenen Zeitdruck nur eingeschränkt verlässlich umsetzen.
2. Speicherbestände, Fristen und Ausnahmen erfassen
Sicherungen und weitere Datenbestände abgrenzen
Ausgangspunkt ist die konkrete Kontaktverwaltung. Zunächst ist festzustellen, aus welchen Sicherungen ein früherer Datenbestand wiederhergestellt werden kann. Dabei sollten ältere Sicherungsgenerationen, Snapshots und gegebenenfalls zusätzliche Sicherungen eines Dienstleisters berücksichtigt werden.
Daneben ist zu prüfen, ob Kontaktinformationen in angebundenen Anwendungen, Suchindizes oder Exportdateien vorhanden sind. Diese Bestände sind nicht automatisch als Backups einzuordnen. Eine regelmäßig verwendete Kontaktliste benötigt beispielsweise eine eigene Löschregel; ihre Löschung wird nicht allein durch die Rotation einer Datenbanksicherung sichergestellt.
Für jeden relevanten Speicher sollte dokumentiert werden, welchem Zweck er dient, wer darauf zugreifen kann, wann die darin enthaltenen Daten entfernt werden und über welchen Weg sie erneut in die Anwendung gelangen könnten. Im Beispielfall entsteht damit eine konkrete Systemübersicht, anhand derer sich die Lösch- und Wiederherstellungswege nachvollziehen lassen. Die allgemeine Angabe, Backups würden regelmäßig überschrieben, reicht für diese Zuordnung nicht aus.
Aufbewahrungsgründe und Fristbeginn zuordnen
Das Recht auf Löschung gilt nicht uneingeschränkt. Gesetzliche Aufbewahrungspflichten oder die erforderliche Verteidigung von Rechtsansprüchen können einer Löschung entgegenstehen. Maßgeblich ist jedoch, welche Daten für den jeweiligen Zweck tatsächlich benötigt werden. Auf diese Grenzen weist auch die Europäische Kommission hin. European Commission
Im Beispielfall wäre eine gegebenenfalls noch aufzubewahrende Rechnung gesondert zu betrachten. Aus deren Aufbewahrung folgt nicht automatisch, dass sämtliche Kontaktinformationen weiterhin für die Kundenansprache verfügbar bleiben dürfen. Der ergänzende Beitrag zu Löschfristen und Aufbewahrungsfristen behandelt diese Trennung zwischen einer erforderlichen Aufbewahrung und der weiteren operativen Nutzung. Ailance
Auch die maßgeblichen Zeitpunkte sind auseinanderzuhalten. Bei einer regulären Löschregel ist der fachliche Fristbeginn zu bestimmen. Die Antwortfrist für einen Betroffenenantrag beginnt dagegen grundsätzlich mit dessen Eingang: Die Antwort hat unverzüglich, spätestens innerhalb eines Monats zu erfolgen. Eine begründete Verlängerung um höchstens zwei weitere Monate unterliegt den Voraussetzungen des Art. 12 Abs. 3 DSGVO. Daraus ergibt sich keine allgemeine Erlaubnis, eine bereits gebotene Löschung für einen Monat aufzuschieben. European Commission
Eine Wiederherstellung begründet für die alten Kontaktinformationen weder einen neuen Verarbeitungszweck noch einen neuen Fristbeginn.
Technische Grenzen der Löschung in Backups berücksichtigen
Bei der Festlegung des Verfahrens ist zu beachten, dass Eingriffe in Sicherungen deren Integrität und Wiederherstellbarkeit beeinträchtigen können. Der EDSA erkennt an, dass die Veränderung oder Löschung einzelner Informationen in Backups abhängig von den technischen Gegebenheiten und Risiken nicht immer ratsam ist. Zugleich verweist der Bericht auf geeignete Verfahren, mit denen Löschanträge nachverfolgt und auf wiederhergestellten Systemen berücksichtigt werden können. European Data Protection Board
Eine pauschale Ausnahme von Löschpflichten lässt sich daraus nicht ableiten. Der Bayerische Landesbeauftragte für den Datenschutz beschreibt in Abschnitt 12.5 seines Tätigkeitsberichts Voraussetzungen für eine zeitversetzte Löschung von Backup-Daten. Hierzu gehören dokumentierte technische Grenzen, eine am Schutzbedarf ausgerichtete Löschstrategie, beschränkte Zugriffsmöglichkeiten und die Berücksichtigung früherer Löschungen bei der Wiederherstellung. Diese Ausführungen dienen der aufsichtsbehördlichen Orientierung; sie legen keine allgemein verbindliche Standardfrist für Unternehmen fest. Datenschutz Bayern
Das Löschkonzept muss die gewählte Vorgehensweise daher konkret begründen. Ein allgemeiner Hinweis auf technische Schwierigkeiten ersetzt weder die Bewertung des betroffenen Systems noch die Dokumentation der vorgesehenen Schutzmaßnahmen.
3. Löschentscheidungen nach einer Wiederherstellung umsetzen
Für den Beispielfall kommt ein inhaltlich begrenztes Löschjournal in Betracht. Darin wird festgehalten, welche Daten zu welchem Zeitpunkt und in welchem Umfang gelöscht wurden. Das Journal soll die spätere Zuordnung einer Löschentscheidung ermöglichen, ohne den ursprünglichen Kontaktinhalt vollständig aufzubewahren.
Eine solche Löschmarkierung ersetzt die Löschung nicht, sondern unterstützt deren erneute Umsetzung nach einem Restore. Verfahren zur Nachverfolgung von Löschanträgen und ihrer Berücksichtigung auf wiederhergestellten Systemen werden auch im EDSA-Bericht angesprochen. European Data Protection Board
Im vorgesehenen Ablauf wird die Kontaktverwaltung zunächst in einer abgeschirmten Umgebung wiederhergestellt. Fachbereichszugriffe, Versandfunktionen und automatische Datenübertragungen bleiben vorerst deaktiviert. Anschließend gleicht die IT den zurückgespielten Bestand mit den zwischenzeitlich wirksam gewordenen Löschentscheidungen und Löschregeln ab.
Die im Beispielfall erneut vorhandenen Kontaktinformationen müssen vor der regulären Nutzung wieder entfernt werden. Der anschließende Test prüft zusätzlich, ob die Angaben über die Suche, einen Export oder eine angebundene Schnittstelle noch verfügbar sind.
Für dieses Verfahren ist zu gewährleisten, dass das Löschjournal nicht gemeinsam mit der Anwendung auf den früheren Stand zurückgesetzt wird. Andernfalls könnte gerade der Eintrag fehlen, der die zwischenzeitliche Löschung dokumentiert. Wie der aktuelle Journalstand nach einer Störung verfügbar bleibt, sollte deshalb Bestandteil der Wiederherstellungsplanung sein.
Auch für das Löschjournal sind eigene Grenzen festzulegen. Die darin enthaltenen Identifikatoren können weiterhin personenbezogen sein. Datenumfang, Zugriffsberechtigungen und Speicherdauer sind daher gesondert zu bestimmen; ein unbegrenztes Parallelarchiv wäre keine angemessene Lösung. Eur-Lex
Darüber hinaus muss die Löschentscheidung dem betroffenen Bestand präzise zugeordnet werden können. Hat eine Person zu einem späteren Zeitpunkt für einen neuen, zulässigen Zweck erneut Daten bereitgestellt, darf ein pauschaler Abgleich diesen neuen Bestand nicht ungeprüft ebenfalls entfernen. Im beschriebenen Verfahren sollten deshalb der Datenumfang, der Zweck und der zeitliche Bezug der ursprünglichen Löschentscheidung mitgeführt werden.
4. Anforderungen an den Lösch- und Wiederherstellungsnachweis
Ein Screenshot eines leeren Suchergebnisses kann einen einzelnen Prüfschritt unterstützen. Für sich genommen lässt er jedoch nicht erkennen, in welchem System, mit welchen Berechtigungen und nach welcher Wiederherstellung gesucht wurde. Ein erfolgreich abgeschlossenes Backup-Ticket belegt ebenfalls zunächst nur den darin dokumentierten technischen Vorgang.
Im Beispielfall sollte der Nachweis deshalb die ursprüngliche Löschentscheidung mit dem betroffenen Systemumfang, dem wiederhergestellten Sicherungsstand, den angewendeten Regeln und dem tatsächlichen Testergebnis verbinden. Der Zusammenhang zwischen Version, Zeitpunkt und Entscheidung wird im ergänzenden Beitrag zu Versionierung und Audit-Trail erläutert. Für das Wiederherstellungsverfahren ist darüber hinaus nachzuweisen, ob eine frühere Löschentscheidung nach dem Restore technisch wirksam bleibt. Ailance
Arbeitshilfe für die Dokumentation
Die folgende Tabelle ist eine organisatorische Arbeitshilfe und kein gesetzlich vorgeschriebenes Formular. Sämtliche Angaben sind Beispiele. TEST-K01 bezeichnet einen synthetischen Testdatensatz ohne reale personenbezogene Daten.
| Prüfpunkt | Benötigte Information | Zuständige Rolle | Entscheidung / nächster Schritt | Nachweis |
|---|---|---|---|---|
| Beispiel: Produktivlöschung | Kontaktverwaltung; TEST-K01; Umfang und Zeitpunkt der Löschung; im Beispiel kein entgegenstehender Aufbewahrungsgrund | Fachliche Prozessverantwortung, IT | Kontaktinformationen nach bestätigter Regel löschen und Durchführung prüfen | Löschentscheidung und Ausführungsprotokoll mit Systembezug |
| Beispiel: Sicherungsbestand | Sicherung vor der Löschung; betroffene Generationen; begründete Aufbewahrungsdauer; technische Löschmöglichkeiten | Backup-Verantwortlicher, IT-Sicherheit | Verfahren und Zeitpunkt der Entfernung aus Sicherungen festlegen; technische Grenzen bewerten | Sicherungskonzept, Konfiguration und dokumentierte Begründung |
| Beispiel: Löschjournal | Aktueller Löschvermerk zu TEST-K01; Umfang, Zeitpunkt und Zuordnung zum System | Anwendungsverantwortlicher | Verfügbarkeit des Löschvermerks nach einer Rücksicherung sicherstellen | Wiederherstellungsanweisung und geprüfter Journalstand |
| Beispiel: Restore-Prüfung | Älterer Datenstand enthält TEST-K01; aktueller Löschvermerk liegt vor | IT-Betrieb, benannte Prüfrolle | In abgeschirmter Umgebung wiederherstellen, Löschung nachführen und Zugriffswege prüfen | Testprotokoll mit Soll-Ergebnis, Ist-Ergebnis und verbleibenden Abweichungen |
| Beispiel: Wiederanlauf | Testergebnis; offene Punkte; betroffene Schnittstellen und Versandfunktionen | Benannte betriebliche Entscheidungsrolle | Bei nicht erfüllten Kriterien reguläre Nutzung begrenzen; nach Korrektur erneut prüfen | Dokumentierte Entscheidung und nächster Test oder Änderungsauslöser |
Im betrieblichen Verfahren müssen die benannten Rollen konkreten Personen oder Funktionen zugeordnet werden. Ausnahmen sind ebenfalls nachvollziehbar zu dokumentieren. Dabei sollte erkennbar sein, welche Daten betroffen sind, worauf die Ausnahme beruht, wer sie bewertet hat und wann eine erneute Prüfung vorgesehen ist.
Das erwartete Testergebnis sollte bereits vor der Durchführung feststehen. Für TEST-K01 kann es beispielsweise wie folgt beschrieben werden: Nach Anwendung des Wiederherstellungsverfahrens sind die früher gelöschten Kontaktinformationen über die festgelegten Nutzungswege nicht mehr verfügbar.
Das tatsächliche Ergebnis wird erst nach Durchführung des Tests dokumentiert. Eine Vorlage sollte deshalb zwischen dem erwarteten Ergebnis und dem geprüften Ist-Zustand unterscheiden, ohne einen erfolgreichen Abschluss vorwegzunehmen.
Prüfschritte im Vergleich
Die folgende Gegenüberstellung zeigt unterschiedliche Vorgehensweisen im selben Beispielfall.
| Situation | Ungeprüfte Vorgehensweise | Gezielter Prüfschritt | Nachweis / Entscheidung |
|---|---|---|---|
| Die Anwendung startet nach dem Restore | Freigabe der Nutzung allein aufgrund des erfolgreichen Systemstarts | Zusätzlich prüfen, ob frühere Löschungen berücksichtigt wurden | Technischer Funktionstest und dokumentierter Löschabgleich |
| Daten befinden sich weiterhin in einer Sicherung | Pauschale Ausnahme der Backups von der Löschung | Technik, Zweck, Zugriff, Dauer und Wiederherstellungsweg bewerten | Begründete Backup-Löschregel |
| Ein Aufbewahrungsgrund wird genannt | Vollständige Aufbewahrung des Kontakts ohne weitere Abgrenzung | Erforderlichen Datenumfang und zulässigen Zweck bestimmen | Konkrete Ausnahmeentscheidung |
| Gelöschte Informationen sind erneut verfügbar | Abwarten der nächsten regulären Löschroutine | Reguläre Nutzung begrenzen, Löschung nachführen und erneut testen | Korrektur- und Testprotokoll |
| Fachbereich und IT bewerten den Abschluss unterschiedlich | Pauschale Verlagerung der Entscheidung auf den Datenschutz | Fachliche, technische und rechtliche Prüfergebnisse zusammenführen; Entscheidung der zuständigen Rolle zuweisen | Dokumentierter Wiederanlauf einschließlich offener Punkte |
5. Zuständigkeiten von Fachbereich, IT und Datenschutz
Der Fachbereich beschreibt, welche Kontaktinformationen für den jeweiligen Prozess benötigt werden und woran ihre reguläre Nutzung erkennbar ist. Die IT erläutert die Sicherungsgenerationen, die Rücksicherungswege und die technischen Grenzen. Im beschriebenen Verfahren koordiniert Privacy Operations den Löschvorgang, die Nachweise und die offenen Punkte; Legal bewertet erforderlichenfalls konkrete Aufbewahrungsgründe.
Der Datenschutzbeauftragte nimmt seine Beratungs- und Überwachungsaufgaben unabhängig wahr. Daraus folgt nicht automatisch eine Zuständigkeit für die operative Wiederanlauffreigabe. Auch die Rollenbeschreibung der Europäischen Kommission stellt die beratende und kontrollierende Funktion des Datenschutzbeauftragten heraus. European Commission
Bei externen Dienstleistern sollte ausdrücklich geklärt werden, wer Löschungen nach einer Wiederherstellung umsetzt und welche Nachweise hierzu bereitgestellt werden. Auftragsverarbeiter sind in die Weisungs- und Unterstützungsstruktur nach Art. 28 DSGVO einzubeziehen. Wurden Daten weiteren Empfängern offengelegt, ist außerdem die Mitteilungspflicht nach Art. 19 DSGVO einschließlich ihrer Ausnahmen zu prüfen. Eur-Lex
Für die Einführung des Verfahrens kommt zunächst ein begrenzter Anwendungsbereich in Betracht. Im Beispielfall kann ein synthetischer Datensatz durch die Löschung und die anschließende Wiederherstellung geführt werden. Anhand dieses Ablaufs lassen sich die erforderlichen Übergaben zwischen den Beteiligten bestimmen. Anschließend kann geprüft werden, inwieweit sich das Verfahren auf vergleichbare Systeme übertragen lässt.
Das Verzeichnis von Verarbeitungstätigkeiten (VVT) kann auf das Löschkonzept und die zugehörigen Nachweise verweisen. Spezialsoftware ist dafür nicht gesetzlich vorgeschrieben. Maßgeblich bleibt, dass die dokumentierten Regeln mit dem tatsächlich umgesetzten technischen Ablauf übereinstimmen. Eur-Lex
Häufige Fragen
Wie werden Löschung und Wiederherstellung in einem Löschkonzept dokumentiert?
Das Löschkonzept sollte miteinander verknüpfte Regeln für Produktivsysteme, Sicherungen und Wiederherstellung enthalten. Festzuhalten sind insbesondere das System, der Datenumfang, der Löschgrund, die relevanten Zeitpunkte, begründete Ausnahmen, zuständige Rollen und Prüfergebnisse. Die dargestellte Arbeitshilfe ergänzt diese Regeln um den Nachweis eines konkreten Wiederherstellungsvorgangs.
Welche Informationen benötigen die Beteiligten im Beispielfall?
Erforderlich sind der Umfang der gelöschten Kontaktinformationen, die ursprüngliche Löschentscheidung, der wiederhergestellte Sicherungsstand und die aktuelle Löschregel. Hinzu kommen mögliche Aufbewahrungsgründe sowie die Wege, über die zurückgespielte Daten erneut genutzt werden könnten. Diese Angaben ermöglichen es, das Testergebnis dem tatsächlich geprüften Bestand und Verfahren zuzuordnen.
Wer entscheidet über das weitere Vorgehen?
Die Organisation sollte eine betriebliche Entscheidungsrolle festlegen, die technische Prüfergebnisse und fachliche Anforderungen zusammenführt. Legal und Datenschutz beraten innerhalb ihrer jeweiligen Aufgaben. Der Datenschutzbeauftragte ist frühzeitig einzubeziehen, übernimmt jedoch nicht automatisch die operative Verantwortung für die Löschung oder den Wiederanlauf. European Commission
Welche Grenzen und Ausnahmen gelten für die Löschung in Backups?
Aufbewahrungsgründe und technische Grenzen sind konkret zu prüfen. Eine pauschale Ausnahme für Backups besteht ebenso wenig wie eine universelle Löschfrist für sämtliche Sicherungen. Eine zeitversetzte Entfernung benötigt eine tragfähige Begründung und Schutzmaßnahmen, die eine unzulässige Wiederverwendung verhindern. Datenschutz Bayern
Welcher Nachweis belegt die Funktionsfähigkeit des Verfahrens?
Hierfür kommt ein dokumentierter Wiederherstellungstest mit definiertem Ausgangsstand, angewendeter Löschregel und überprüften Nutzungswegen in Betracht. Das Protokoll sollte auch festhalten, welche Abweichungen festgestellt wurden und wie mit ihnen verfahren wurde. Ein erfolgreicher Test belegt das Ergebnis für den geprüften Umfang, nicht automatisch für jede künftige Wiederherstellung.
Fazit: Löschentscheidungen im Wiederherstellungsverfahren berücksichtigen
Im Beispielfall lässt sich die festgestellte Verfahrenslücke schließen, indem die ursprüngliche Löschentscheidung den relevanten Sicherungen zugeordnet, bei einer Wiederherstellung erneut umgesetzt und vor der regulären Nutzung überprüft wird.
Ein entsprechender Lösch- und Wiederherstellungsnachweis verbindet die fachliche Entscheidung mit ihrer technischen Umsetzung und den festgestellten Grenzen des Verfahrens. Für Unternehmen ist daher maßgeblich, dass Löschkonzept und Wiederherstellungsplanung aufeinander abgestimmt sind. Die Wiederherstellbarkeit der Systeme und die Berücksichtigung früherer Löschentscheidungen sind dabei gemeinsam zu betrachten.





 German
 English
 Italian
 French