
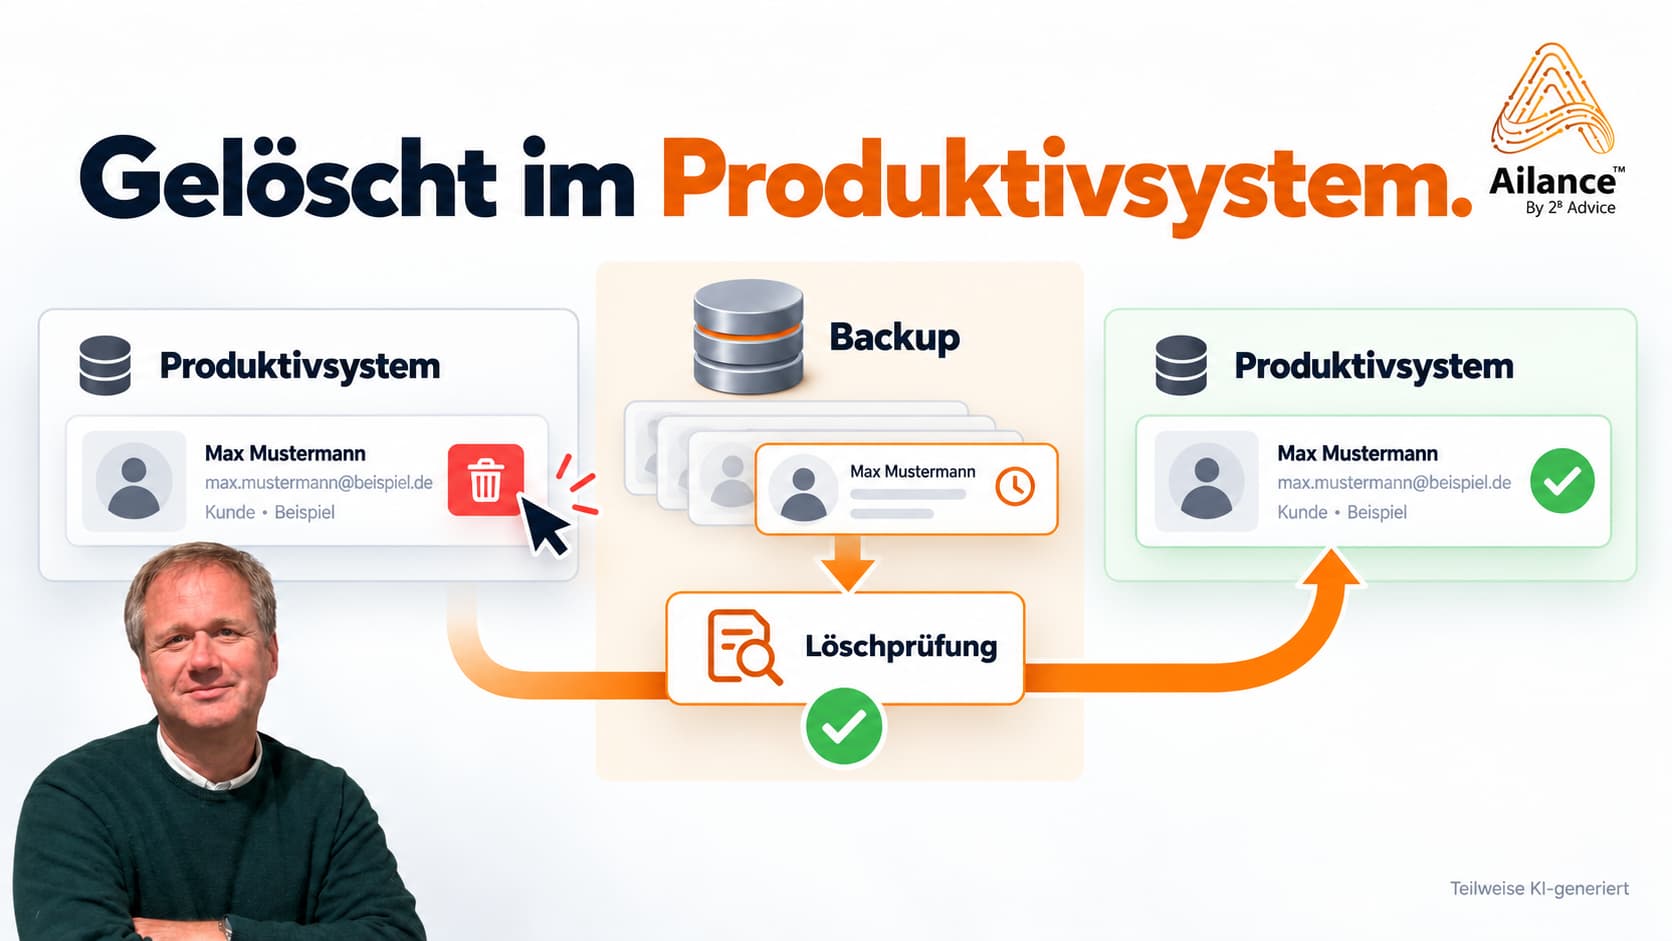
Stratégie de suppression des sauvegardes : justifier la suppression et la restauration
Lors de la restauration d'une application à partir d'une sauvegarde antérieure, il est possible de données à caractère personnel qui avaient déjà été supprimés dans le système de production redeviennent disponibles. Un Stratégie d'extinction devrait donc décrire comment les décisions de suppression antérieures sont prises en compte lors d'une restauration et vérifiées avant toute nouvelle mise en production.
On peut illustrer cela à l'aide d'un exemple concret : une personne dépose une demande de Suppression leurs coordonnées. L'entreprise examine la demande et constate qu'il n'existe plus de motif justifiant la conservation de ces informations. Le service informatique supprime les données du système de gestion des contacts en production et consigne cette opération.
À un moment ultérieur, l'application doit être restaurée à partir d'une sauvegarde antérieure. La base de données est à nouveau disponible et les tests fonctionnels techniques sont menés à bien. Cependant, avec l'ancien ensemble de données, les informations de contact précédemment supprimées sont également rétablies. La version d'origine Suppression a été exécutée ; toutefois, une étape manquait dans la procédure de restauration : celle consistant à appliquer la décision de suppression prise entre-temps à l'état restauré.
Pour le Stratégie d'extinction Il en résulte que la suppression définitive, le cycle de vie des sauvegardes et la restauration doivent être décrits séparément et mis en relation les uns avec les autres. Il convient notamment de documenter le système, le volume des données, la règle de suppression, le début du délai, les exceptions justifiées, les responsabilités et les résultats des contrôles. La documentation doit également indiquer comment sont traitées les informations déjà supprimées après une restauration.
Une indemnité forfaitaire immédiate Suppression La conservation de toutes les sauvegardes n'est pas plus appropriée que leur exemption générale des obligations de suppression. Ce sont les conditions techniques et organisationnelles concrètes ainsi que les mesures permettant d'empêcher toute nouvelle utilisation non autorisée qui sont déterminantes. Traitement soit évité. Protection des données en Bavière
1. La restauration en tant qu'opération de contrôle distincte
Une restauration permet de rétablir un ensemble de données antérieur, qui, dans l'exemple donné, date d'avant la date de Suppression . Le démarrage réussi du système atteste donc dans un premier temps du bon fonctionnement technique de l'application. Il convient d'examiner séparément si le stock reconstitué peut à nouveau être utilisé normalement.
Il s'agit notamment de Protection des données et la possibilité de restauration. Art. 32 RGPD mentionne le rétablissement rapide de la Disponibilité ainsi que la vérification régulière de l'efficacité des mesures techniques et organisationnelles. Le plan de reprise doit donc prévoir la Disponibilité prendre en compte, tandis que le Stratégie d'extinction devrait également prendre en compte la restitution éventuelle de données déjà supprimées. Eur-Lex
Le Comité européen de la protection des données (CEPD) a abordé cette question dans son rapport publié en février 2026 concernant l'évaluation à l'échelle européenne du droit à Suppression abordé. Le rapport met en évidence des difficultés liées à la définition des délais de conservation et à la Suppression des données à caractère personnel dans les copies de sauvegarde. Il s'agit d'une constatation des autorités de contrôle qui n'entraîne pas l'instauration d'un nouveau délai légal de conservation des sauvegardes. Comité européen de la protection des données
Dans le cas présenté en exemple, il convient donc de prévoir deux contrôles : le contrôle technique du fonctionnement de l'application et la vérification que la procédure de restauration empêche toute réutilisation des coordonnées déjà supprimées. Ces deux étapes de contrôle doivent être décrites au préalable dans les instructions de reprise. Une procédure définie seulement au moment d’une panne ne peut être mise en œuvre de manière fiable que dans une mesure limitée, compte tenu de la pression temporelle qui en découle.
2. Saisir les stocks, les délais et les exceptions
Délimiter les sauvegardes et les autres ensembles de données
Le point de départ est la gestion concrète des contacts. Il convient tout d'abord de déterminer à partir de quelles sauvegardes un ensemble de données antérieur peut être restauré. À cet égard, il faut tenir compte des anciennes générations de sauvegardes, des instantanés et, le cas échéant, des sauvegardes supplémentaires effectuées par un prestataire de services.
Il convient également de vérifier si des informations de contact sont présentes dans des applications connectées, des index de recherche ou des fichiers d'exportation. Ces données ne doivent pas être automatiquement considérées comme des sauvegardes. Une liste de contacts régulièrement utilisée nécessite, par exemple, une règle de suppression spécifique ; sa Suppression n'est pas garantie uniquement par la rotation d'une sauvegarde de base de données.
Pour chaque espace de stockage concerné, il convient de documenter sa finalité, les personnes autorisées à y accéder, le moment où les données qu’il contient sont supprimées et la manière dont elles pourraient être réintroduites dans l’application. Dans l'exemple cité, cela permet d'obtenir une vue d'ensemble concrète du système, à partir de laquelle il est possible de retracer les processus de suppression et de restauration. La simple indication selon laquelle les sauvegardes seraient régulièrement écrasées ne suffit pas pour cette classification.
Attribuer les motifs de conservation et la date de début du délai
Le droit à Suppression ne s'applique pas sans restriction. Les obligations légales de conservation ou la nécessité de se défendre contre des actions en justice peuvent constituer un Suppression s'y opposent. Ce qui est déterminant, c'est toutefois de savoir quelles données sont réellement nécessaires pour la finalité concernée. La Commission européenne souligne également ces limites. Commission européenne
Dans le cas présenté en exemple, une facture devant éventuellement encore être conservée devrait être traitée séparément. À partir de celle-ci, Rangement Il ne s'ensuit pas automatiquement que toutes les coordonnées puissent continuer à être utilisées pour contacter les clients. L'article complémentaire sur les délais de suppression et les délais de conservation traite de cette distinction entre une obligation Rangement et la poursuite de son exploitation. Ailance
Il convient également de distinguer les dates pertinentes. Dans le cas d’une règle d’effacement ordinaire, il faut déterminer la date à partir de laquelle le délai commence à courir. En revanche, le délai de réponse à une demande d’une personne concernée commence en principe à courir à compter de la réception de celle-ci : la réponse doit être donnée sans délai, au plus tard dans un délai d’un mois. Une prolongation motivée de deux mois supplémentaires au maximum est soumise aux conditions prévues à l’article 12, paragraphe 3. RGPD. Cela ne constitue pas une autorisation générale de refuser une offre déjà faite Suppression de le reporter d'un mois. Commission européenne
Une restauration ne donne lieu ni à une nouvelle finalité de traitement ni à un nouveau délai pour les anciennes coordonnées.
Tenir compte des limites techniques de la suppression dans les sauvegardes
Lors de la définition de la procédure, il convient de tenir compte du fait que toute intervention sur les dispositifs de sécurité peut Intégrité et peuvent nuire à la restaurabilité. L'EDSA reconnaît que la modification ou Suppression Il n'est pas toujours conseillé de conserver certaines informations dans les sauvegardes, en fonction des contraintes techniques et des risques. Parallèlement, le rapport fait référence à des procédures appropriées permettant d'assurer le suivi des demandes de suppression et d'en tenir compte sur les systèmes restaurés. Comité européen de la protection des données
On ne peut en déduire une dérogation générale aux obligations de suppression. Le délégué bavarois à la protection des données décrit, au paragraphe 12.5 de son rapport d'activité, les conditions requises pour une suppression différée Suppression des données de sauvegarde. Cela inclut les limites techniques documentées, une stratégie de suppression adaptée aux besoins de protection, des droits d'accès restreints et la prise en compte des suppressions antérieures lors de la restauration. Ces explications ont pour but de fournir des orientations aux autorités de contrôle ; elles ne fixent pas de délai standard contraignant pour les entreprises. Protection des données en Bavière
Le site Stratégie d'extinction doit donc justifier concrètement la démarche choisie. Une simple référence à des difficultés techniques ne saurait se substituer ni à l'évaluation du système concerné, ni à la Documentation des mesures de protection prévues.
3. Appliquer les décisions de suppression après une restauration
Dans le cas présenté en exemple, on peut envisager un journal des suppressions dont le contenu est limité. Ce journal consigne quelles données ont été supprimées, à quel moment et dans quelle mesure. Il doit permettre d'identifier ultérieurement à quelle décision de suppression elles se rapportent, sans pour autant conserver intégralement le contenu initial du contact.
Une telle balise de suppression remplace la Suppression non, mais facilite leur réapplication après une restauration. Le rapport EDSA aborde également les procédures de suivi des demandes de suppression et de leur prise en compte sur les systèmes restaurés. Comité européen de la protection des données
Dans le cadre du processus prévu, la gestion des contacts sera dans un premier temps rétablie dans un environnement isolé. Les accès des services, les fonctions d'envoi et les transferts automatiques de données resteront désactivés pour le moment. Ensuite, le service informatique recoupe les données restaurées avec les décisions et règles de suppression entrées en vigueur entre-temps.
Les coordonnées qui apparaissent à nouveau dans l'exemple doivent être supprimées avant la mise en service normale. Le test suivant vérifie en outre si ces informations sont encore disponibles via la recherche, une exportation ou une interface connectée.
Dans le cadre de cette procédure, il faut s'assurer que le journal de suppression ne soit pas réinitialisé à son état antérieur en même temps que l'application. Sinon, l'entrée correspondant précisément aux modifications intervenues entre-temps pourrait manquer. Suppression documenté. La manière dont l'état actuel du journal reste disponible après un incident devrait donc faire partie intégrante du plan de reprise après sinistre.
Il convient également de fixer des limites spécifiques pour le journal de suppression. Les identifiants qui y figurent peuvent continuer à être à caractère personnel. L'étendue des données, les droits d'accès et la durée de conservation doivent donc être déterminés séparément ; une archive parallèle illimitée ne constituerait pas une solution appropriée. Eur-Lex
De plus, la décision de suppression doit pouvoir être attribuée avec précision au fichier concerné. Si une personne a ultérieurement fourni à nouveau des données à des fins nouvelles et licites, une comparaison globale ne doit pas entraîner la suppression de ce nouveau fichier sans vérification préalable. Dans la procédure décrite, il convient donc d’indiquer le volume des données, la finalité et la période de référence de la décision de suppression initiale.
4. Exigences relatives à la preuve de suppression et de restauration
Une capture d'écran d'un résultat de recherche vide peut faciliter une étape de vérification ponctuelle. Prise isolément, elle ne permet toutefois pas de déterminer dans quel système, avec quelles autorisations et à la suite de quelle restauration la recherche a été effectuée. De même, un ticket de sauvegarde clôturé avec succès ne prouve, dans un premier temps, que le processus technique qui y est documenté.
Dans l'exemple cité, la justification devrait donc établir un lien entre la décision de suppression initiale, l'étendue du système concerné, l'état de sauvegarde restauré, les règles appliquées et le résultat effectif du test. Le lien entre la version, la date et la décision est abordé dans l'article complémentaire consacré à la gestion des versions et Audit-Trail explique. Dans le cadre de la procédure de restauration, il convient en outre de vérifier si une décision de suppression antérieure reste techniquement valable après la restauration. Ailance
Guide pratique pour la documentation
Le tableau suivant est un outil d'aide à l'organisation et non un formulaire imposé par la loi. Toutes les informations sont données à titre d'exemple. TEST-K01 désigne un ensemble de données de test synthétiques sans données réelles données à caractère personnel.
| point de contrôle | Informations requises | Rôle responsable | Décision / prochaine étape | Justificatif |
|---|---|---|---|---|
| Exemple : suppression en production | Gestion des contacts ; TEST-K01 ; étendue et calendrier de la Suppression; dans cet exemple, il n'existe aucun motif de conservation contraire | Responsabilité métier des processus, informatique | Supprimer les coordonnées conformément à la règle validée et vérifier l'exécution | Décision de suppression et procès-verbal d'exécution avec référence au système |
| Exemple : portefeuille de titres de couverture | Sécurité avant la Suppression; concernés Générations ; durée de conservation justifiée ; possibilités techniques de suppression | Responsable des sauvegardes, Sécurité informatique | Définir la procédure et le moment du retrait des fusibles ; évaluer les limites techniques | Stratégie de sécurité, configuration et justification documentée |
| Exemple : journal des suppressions | Note de suppression actuelle concernant TEST-K01 ; étendue, date et affectation au système | Responsable de l'application | Disponibilité s'assurer que la mention de suppression est bien apposée après une restauration | Instructions de restauration et état vérifié du journal |
| Exemple : contrôle de restauration | La version antérieure contient TEST-K01 ; une mention de suppression a été ajoutée | Exploitation informatique, rôle de contrôle désigné | Récupérer dans un environnement protégé, Suppression mettre à jour et vérifier les chemins d'accès | Protocole d'essai indiquant le résultat théorique, le résultat réel et les écarts restants |
| Exemple : redémarrage | Résultats des tests ; points en suspens ; concernés Interfaces et fonctions d'expédition | Rôle décisionnel désigné au sein de l'entreprise | Si les critères ne sont pas remplis, limiter l'utilisation normale ; vérifier à nouveau une fois les corrections apportées | Décision consignée et prochain test ou élément déclencheur d'un changement |
Dans le cadre de la procédure interne, les rôles désignés doivent être attribués à des personnes ou à des fonctions spécifiques. Les exceptions doivent également être documentées de manière traçable. Il convient de préciser quelles sont les données concernées, sur quoi repose l'exception, qui l'a évaluée et quand un nouvel examen est prévu.
Le résultat attendu du test doit être défini avant même que celui-ci ne soit effectué. Pour le TEST-K01, par exemple, il peut être décrit comme suit : après application de la procédure de restauration, les coordonnées précédemment supprimées ne sont plus accessibles via les canaux d'accès définis.
Le résultat réel n'est consigné qu'une fois le test effectué. Un modèle doit donc faire la distinction entre le résultat attendu et la situation réelle vérifiée, sans préjuger de la réussite du test.
Comparaison des étapes de contrôle
Le tableau comparatif ci-dessous présente différentes approches pour un même cas d'étude.
| Situation | Procédure non validée | Étape de contrôle ciblée | Justificatif / Décision |
|---|---|---|---|
| L'application démarre après la restauration | Autorisation d'utilisation fondée uniquement sur le démarrage réussi du système | Vérifier également si les suppressions antérieures ont été prises en compte | Test technique de fonctionnement et vérification documentée de l'extinction |
| Les données sont toujours stockées dans une sauvegarde | Exclusion générale des sauvegardes de la Suppression | Évaluer la technique, la finalité, l'accès, la durée et la procédure de restauration | Règle justifiée de suppression des sauvegardes |
| Un motif de conservation est indiqué | Complète Rangement du contact, sans autre précision | Déterminer l'étendue des données nécessaires et la finalité autorisée | Décision d'exception concrète |
| Les informations supprimées sont à nouveau disponibles | Attendre la prochaine routine de suppression régulière | Limiter l'utilisation normale, Suppression mettre à jour et refaire des tests | Protocole de correction et d'évaluation |
| Le département et le service informatique ont des avis divergents sur les résultats financiers | Transfert systématique de la décision vers la protection des données | Regrouper les résultats des vérifications techniques, spécialisées et juridiques ; attribuer la décision au rôle compétent | Reprise documentée, y compris les points en suspens |
5. Compétences des départements spécialisés, du service informatique et de la protection des données
Le service concerné décrit les coordonnées requises pour chaque processus et les éléments permettant d'identifier leur utilisation normale. Le service informatique explique les cycles de sauvegarde, les procédures de restauration et les limites techniques. Dans la procédure décrite, le service Privacy Operations coordonne le processus de suppression, les justificatifs et les points en suspens ; le service juridique évalue, si nécessaire, les motifs concrets justifiant la conservation des données.
Le délégué à la protection des données exerce ses missions de conseil et de contrôle en toute indépendance. Cela n'implique pas automatiquement qu'il soit compétent pour autoriser la reprise des activités opérationnelles. La description des fonctions établie par la Commission européenne met également l'accent sur le rôle consultatif et de contrôle du délégué à la protection des données. Commission européenne
Dans le cas de prestataires externes, il convient de préciser expressément qui procède aux suppressions après une restauration et quels justificatifs sont fournis à cet effet. Les sous-traitants doivent être intégrés dans la structure de contrôle et d'assistance prévue à l'article 28 RGPD à prendre en compte. Si des données ont été communiquées à d'autres destinataires, l'obligation de notification prévue à l'article 19 s'applique également RGPD y compris leurs exceptions. Eur-Lex
Pour la mise en place de cette procédure, on peut dans un premier temps envisager un champ d'application limité. Dans l'exemple cité, un ensemble de données synthétiques peut être obtenu grâce à la Suppression et la restauration qui s'ensuit. Ce déroulement permet de déterminer les transferts nécessaires entre les parties prenantes. Il est ensuite possible de vérifier dans quelle mesure la procédure peut être transposée à des systèmes comparables.
Le site Répertoire des activités de traitement (VVT) peut être appliqué au Stratégie d'extinction et renvoyer aux justificatifs correspondants. L'utilisation d'un logiciel spécialisé n'est pas imposée par la loi. Ce qui importe, c'est que les règles documentées correspondent au déroulement technique tel qu'il est effectivement mis en œuvre. Eur-Lex
Foire aux questions
Comment la suppression et la restauration sont-elles documentées dans un plan de suppression ?
Le site Stratégie d'extinction doit contenir des règles interdépendantes concernant les systèmes de production, les sauvegardes et la restauration. Il convient notamment de consigner le système, le volume des données, le motif de la suppression, les dates et heures concernées, les exceptions justifiées, les rôles responsables et les résultats des contrôles. Le guide présenté ici complète ces règles en apportant la preuve d’une opération de restauration concrète.
De quelles informations les parties concernées ont-elles besoin dans l'exemple donné ?
Il est nécessaire de préciser l'étendue des informations de contact supprimées, la décision initiale de suppression, l'état de la sauvegarde restaurée et la règle de suppression actuelle. À cela s’ajoutent les motifs éventuels de conservation ainsi que les voies par lesquelles les données restaurées pourraient être réutilisées. Ces informations permettent de rattacher le résultat du test au stock et aux procédures effectivement contrôlés.
Qui décide de la suite à donner ?
L'organisation doit définir un rôle décisionnel au sein de l'entreprise qui concilie les résultats des audits techniques et les exigences métier. Les services juridiques et de protection des données apportent leur expertise dans le cadre de leurs missions respectives. Le délégué à la protection des données doit être associé dès le début du processus, mais n'assume pas automatiquement la responsabilité opérationnelle de la Suppression ou le redémarrage. Commission européenne
Quelles sont les limites et les exceptions applicables à la suppression dans les sauvegardes ?
Les motifs de conservation et les contraintes techniques doivent être examinés au cas par cas. Il n'existe pas d'exception générale pour les sauvegardes, pas plus qu'il n'existe de délai de suppression universel pour l'ensemble des sauvegardes. Une suppression différée nécessite une justification valable et des mesures de protection empêchant toute réutilisation non autorisée. Protection des données en Bavière
Quel élément prouve l'efficacité de la procédure ?
À cette fin, un test de restauration documenté, avec un état initial défini, une règle de suppression appliquée et des chemins d'accès vérifiés, peut être envisagé. Le procès-verbal doit également consigner les écarts constatés et la manière dont ils ont été traités. Un test réussi atteste du résultat pour le périmètre vérifié, mais pas automatiquement pour toute restauration future.
Conclusion : tenir compte des décisions de suppression dans la procédure de restauration
Dans le cas présenté, il est possible de combler la faille de procédure constatée en associant la décision de suppression initiale aux sauvegardes concernées, en la réappliquant lors d'une restauration et en la vérifiant avant l'utilisation normale.
Un rapport de suppression et de restauration établit un lien entre la décision opérationnelle, sa mise en œuvre technique et les limites constatées de la procédure. Il est donc essentiel pour les entreprises que Stratégie d'extinction et que les plans de reprise après sinistre soient coordonnés. La capacité de restauration des systèmes et la prise en compte des décisions antérieures en matière de suppression doivent être considérées conjointement.

 German
 Italian
 French
 English