
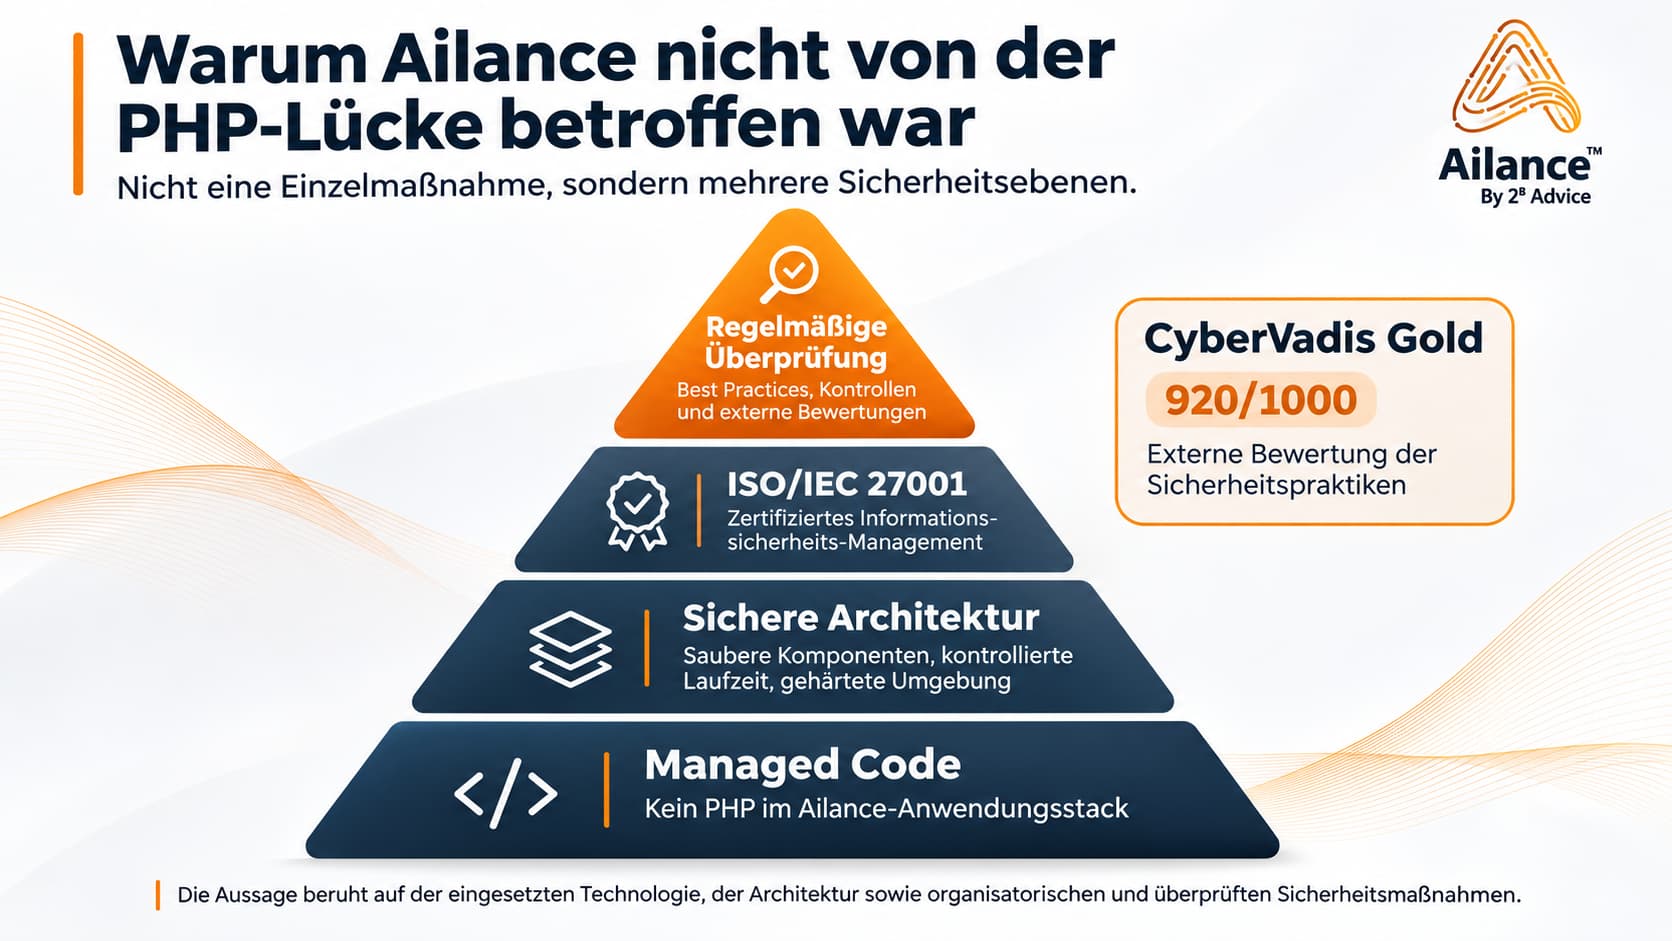
Failles de sécurité critiques dans PHP : pourquoi Ailance n'est pas concerné
Les failles de sécurité critiques de PHP révélées en octobre 2026 ont montré à quelle vitesse une vulnérabilité dans une technologie largement répandue peut mettre en danger de nombreuses applications web. Ailance n'a pas été affecté par ces failles spécifiques. Cela s'explique par notre architecture logicielle : Ailance n'utilise pas PHP, mais repose sur du code géré.
Pour nous, cela ne représente toutefois qu'une partie de notre stratégie de sécurité. Nous combinons une architecture logicielle mûrement réfléchie avec un système de gestion de la sécurité de l'information certifié ISO 27001, des tests de sécurité et d'intrusion, des audits réalisés par nos clients, ainsi qu'une évaluation indépendante de nos pratiques de sécurité par CyberVadis.
Que s'est-il passé avec PHP ?
Le 21 octobre 2026, le projet PHP a publié des mises à jour de sécurité exceptionnelles concernant deux vulnérabilités critiques : CVE-2026-109618 et CVE-2026-109619.
Ces deux vulnérabilités concernent le traitement interne de la mémoire de l'environnement d'exécution PHP. Dans certaines conditions, des attaquants peuvent exploiter ces failles pour exécuter leur propre code sur un système affecté sans s'être préalablement authentifiés. Serveur à effectuer.
Ces vulnérabilités ont été classées comme critiques, avec un score CVSS v4.0 de 9,2 chacune.
Le fait qu'une attaque puisse, dans certaines conditions, se produire dès la Traitement peut être effectuée lors d'une requête Web avant l'exécution du code de l'application proprement dit.
Le projet PHP a donc publié des mises à jour de sécurité. Les autorités internationales chargées de la sécurité ont également mis en garde contre d'éventuelles attaques et ont recommandé de, concernés Mettre à jour les installations sans délai.
Pour les exploitants de ces applications, cela impliquait de déterminer rapidement quels systèmes utilisaient PHP, si des versions vulnérables étaient utilisées et quelles mesures devaient être prises.
Pourquoi Ailance n'est pas concernée
Ailance n'utilise pas PHP dans son application.
Notre plateforme repose sur une architecture logicielle différente et s'appuie sur le « managed code ». La concernés L'environnement d'exécution PHP ne fait donc pas partie de la pile technologique de l'application Ailance.
C'est un élément déterminant pour le bulletin de sécurité actuel.
Une faille de sécurité dans PHP ne peut être exploitée directement que là où la concernés La technologie est effectivement utilisée. Le fait qu'une application soit accessible via un navigateur Web ou proposée sous forme de solution SaaS ne signifie pas pour autant qu'elle utilise PHP.
Le site web public d'un éditeur de logiciels et sa plateforme SaaS proprement dite doivent également être considérés comme deux entités techniquement distinctes. Ils peuvent utiliser des technologies, des environnements d'exécution et des modèles d'exploitation différents.
Ailance n'est donc pas directement concernée par les deux vulnérabilités PHP mentionnées.
Cette affirmation repose sur la technologie utilisée. Elle est indépendante des certifications de sécurité dont dispose une entreprise.
En quoi le code géré contribue-t-il à la sécurité ?
Dans le cas du « Managed Code », un environnement d'exécution géré prend en charge des tâches essentielles lors de l'exécution du code du programme. Cela comprend notamment la gestion de la mémoire, la surveillance des références aux objets et la prise en charge de la sécurité des types.
De tels mécanismes peuvent réduire certaines erreurs de programmation et favoriser le développement d'applications robustes.
C'est un avantage non négligeable pour notre architecture. L'application peut s'appuyer sur les fonctionnalités de l'environnement d'exécution géré, au lieu de devoir implémenter elle-même tous les aspects de la gestion de la mémoire.
On ne peut toutefois pas en déduire un avantage général en matière de sécurité par rapport à n'importe quelle application PHP. PHP dispose lui aussi de ses propres mécanismes de gestion de la mémoire. De même, les environnements d'exécution gérés peuvent comporter des failles de sécurité.
Le fait qu'Ailance ne soit pas concerné pour l'instant ne tient donc pas au fait que le « managed code » serait fondamentalement plus sûr que le PHP, mais au fait que nous n'utilisons pas la technologie PHP vulnérable.
Le « Managed Code » fait partie intégrante de notre choix architectural. La sécurité de l'ensemble de la plateforme dépend en outre d'autres facteurs : les bibliothèques et composants utilisés, la configuration, les autorisations, l'exploitation et la vérification régulière de l'application.
Plusieurs niveaux de sécurité plutôt qu'une seule mesure de protection
Le dernier bulletin de sécurité PHP montre clairement pourquoi la sécurité d'une plateforme SaaS ne peut se résumer à un simple choix technologique.
Notre stratégie de sécurité associe plusieurs niveaux qui remplissent des fonctions différentes.
1. Architecture logicielle et code géré
L'architecture technique en constitue la base. Nous déterminons quelles technologies, quels environnements d'exécution et quels composants seront utilisés dans Ailance.
Dans le cas présent, le choix du « Managed Code » plutôt que du PHP pour l'application Ailance a empêché que les deux failles PHP n'affectent directement l'application.
Une architecture adaptée permet d'éviter d'emblée certains risques. Elle doit toutefois faire l'objet d'une réévaluation et d'une amélioration continues.
2. Tests de sécurité et de pénétration
Les choix architecturaux doivent faire leurs preuves dans la pratique.
C'est pourquoi nous complétons le développement d'Ailance par des contrôles de sécurité et des tests d'intrusion. Ceux-ci visent à vérifier s'il existe des failles techniques et si les mécanismes de protection sont efficaces dans les conditions de test considérées.
Ces tests peuvent porter, par exemple, sur l'authentification, les contrôles d'accès, les interfaces et la gestion des entrées inattendues.
Les tests d'intrusion examinent l'application sous l'angle de scénarios d'attaque potentiels. Ils permettent d'identifier des vulnérabilités qui pourraient passer inaperçues lors du développement ou des tests fonctionnels.
Il est important de faire la distinction entre l'étendue d'un contrôle et sa valeur informative : un test réussi atteste du résultat obtenu pour le domaine et le moment concernés. Il ne garantit pas qu'aucune nouvelle faille n'apparaîtra à l'avenir.
3. Contrôles de sécurité effectués par les clients
Les audits de sécurité réalisés par nos clients apportent un éclairage supplémentaire.
Ce sont notamment les grandes entreprises et les organisations soumises à des exigences élevées en matière de sécurité qui évaluent les éditeurs de logiciels dans le cadre de leurs propres processus de sécurité informatique, de protection des données et d'approvisionnement.
Dans ce cadre, les mesures de sécurité techniques et organisationnelles sont examinées et, le cas échéant, des tests sont menés en interne.
Ces tests nous sont très utiles, car les clients y intègrent leurs propres scénarios de risque et leurs exigences spécifiques. Ils apportent un éclairage supplémentaire à nos propres tests.
Les audits clients ne remplacent pas une organisation interne systématique de la sécurité. Ils peuvent toutefois contribuer à préciser les exigences et à identifier à un stade précoce les éventuelles failles.
4. Système certifié de gestion de la sécurité de l'information selon la norme ISO 27001
2B Advice est certifiée par le TÜV Saarland selon la norme DIN EN ISO/IEC 27001:2024.
Ce Certification confirme que notre système de gestion de la sécurité de l'information a fait l'objet d'un audit indépendant, dans le cadre du champ d'application défini, sur la base des exigences de la norme.
Un tel système de gestion comprend notamment l'évaluation systématique des risques liés à la sécurité, la définition des responsabilités, la gestion des incidents de sécurité et le contrôle des mesures mises en place.
La sécurité de l'information n'est donc pas uniquement du ressort du développement logiciel. Elle fait également l'objet d'un pilotage organisationnel et d'évaluations régulières.
C'est particulièrement important dans le cas des vulnérabilités récemment rendues publiques. Les entreprises ont besoin de procédures leur permettant d'évaluer les alertes de sécurité, de déterminer dans quelle mesure elles sont concernées et de coordonner les mesures nécessaires.
La norme ISO 27001-Certification confirme la structure et l'audit de notre système de gestion de la sécurité. Elle ne constitue toutefois pas une Certification de chaque fonctionnalité du logiciel et ne garantit pas l'absence de failles.
5. CyberVadis : audit indépendant de nos pratiques en matière de sécurité
Outre la norme ISO-Certification Nous faisons évaluer notre organisation en matière de sécurité par CyberVadis.
En 2026, 2B Advice a obtenu 920 points sur 1 000 chez CyberVadis et s'est vu décerner la distinction „ Gold Enterprise Level “ avec le niveau de maturité « Mature ».
920 / 1 000 points
CyberVadis Gold · Niveau Entreprise · Mature
CyberVadis évalue les mesures de sécurité à l'aide de son propre catalogue de critères et examine les justificatifs fournis à cet effet. Il ne s'agit pas seulement de vérifier si des directives ou des processus existent, mais aussi de s'assurer qu'il existe des preuves documentées de leur mise en œuvre effective.
L'évaluation porte notamment sur l'identification des risques, la mise en œuvre de mesures de protection, la détection des incidents de sécurité et la réaction organisationnelle face à ceux-ci.
Nos résultats dans ces quatre domaines :
| Domaine | Évaluation |
|---|---|
| Identifier – Reconnaître les risques | 939 / 1.000 |
| Protect – Mesures de protection | 903 / 1.000 |
| Detect – Détecter les incidents | 1.000 / 1.000 |
| React – Réagir aux incidents | 908 / 1.000 |
Dans la section dédiée Protection des données 2B Advice a obtenu 997 points sur 1 000.
Ces résultats témoignent de la haute estime dans laquelle les analystes indépendants tiennent nos pratiques en matière de sécurité.
Ici aussi, il faut garder à l'esprit qu'une très bonne note ne signifie pas que toutes les menaces imaginables peuvent être détectées ou que toutes les attaques peuvent être empêchées. Elle offre toutefois aux clients un élément supplémentaire, validé par un organisme externe, pour évaluer notre organisation en matière de sécurité.
Pourquoi cette combinaison est-elle si importante ?
Chacune de ces mesures remplit des fonctions différentes et elles se complètent mutuellement.
L'architecture logicielle détermine quelles sont les technologies utilisées et, par conséquent, quels sont les risques liés à ces technologies.
Les tests de sécurité et d'intrusion permettent de vérifier le comportement de l'application dans des conditions de test et d'attaque concrètes.
Les évaluations réalisées par nos clients viennent compléter notre propre point de vue en intégrant les exigences et les expériences des organisations qui utilisent Ailance.
La norme ISO 27001-Certification confirme la mise en place d'un système de gestion de la sécurité de l'information soumis à un audit indépendant, dans lequel les risques et les mesures de sécurité sont traités de manière systématique.
L'évaluation CyberVadis vient compléter ces justificatifs par une évaluation externe de nos pratiques de sécurité documentées et de leur mise en œuvre.
Aucun de ces niveaux ne peut se substituer entièrement aux autres.
Une bonne architecture ne rend pas les tests d'intrusion superflus. Un test d'intrusion ne remplace pas une gestion de la sécurité de l'information. Et ni la norme ISO 27001 ni un score CyberVadis élevé ne peuvent prouver qu'une application donnée n'est pas affectée par une faille de sécurité spécifique.
La valeur ajoutée réside dans le fait que nous combinons des choix techniques, des contrôles de sécurité concrets et des mesures organisationnelles évaluées de manière indépendante.
Qu'est-ce que cela signifie pour les clients d'Ailance ?
En ce qui concerne les failles de sécurité PHP actuelles, la situation technique est claire : comme Ailance n'utilise pas PHP dans son application, les deux vulnérabilités mentionnées ne peuvent pas y être exploitées directement.
Pour nos clients, la manière dont nous gérons les autres risques liés à la sécurité revêt également une grande importance.
La combinaison de l'architecture logicielle, des tests de sécurité et d'intrusion, des audits clients, de la norme ISO 27001-Certification et l'évaluation CyberVadis fournit à cet effet plusieurs justificatifs distincts.
Cela ne signifie pas pour autant qu'Ailance ne puisse jamais être victime d'une faille de sécurité.
Cela signifie que nous prenons en compte la sécurité de l'information tant au niveau du développement technique que de l'exploitation courante et sur le plan organisationnel, et que nous faisons contrôler nos pratiques en matière de sécurité.
Surtout pour une plateforme permettant aux entreprises de garantir la protection des données, Conformité et gérer les risques, nous considérons cette approche globale comme essentielle.
Conclusion : aucune vulnérabilité PHP – et une stratégie de sécurité qui va bien au-delà
Les failles de sécurité critiques de PHP datant d'octobre 2026 n'affectent pas l'application Ailance. Nous n'utilisons pas PHP, mais nous nous appuyons sur une architecture de code géré.
Cet incident montre également pourquoi la sécurité commence dès le choix et la conception des technologies utilisées.
Une stratégie de sécurité solide ne doit toutefois pas s'arrêter là. C'est pourquoi nous complétons notre architecture par des tests de sécurité et d'intrusion, des audits réalisés par nos clients, un système de gestion de la sécurité de l'information certifié ISO 27001 et une évaluation indépendante réalisée par CyberVadis.
Ce n'est pas une mesure de protection isolée qui est déterminante, mais la combinaison de l'architecture, des contrôles techniques et d'une gestion contrôlée de la sécurité.
Sources
- Projet PHP : bulletins de sécurité et mises à jour du 21 octobre 2026
- CERT-EU : Vulnérabilités critiques dans PHP
- Microsoft Learn : Code géré
- 2B Advice : certification ISO 27001
- 2B Advice : CyberVadis Gold avec 920 points sur 1 000
Questions et réponses
Pourquoi Ailance n'est-elle pas concernée par les failles de sécurité PHP mentionnées ?
Ailance n'utilise pas PHP dans son application. La concernés L'environnement d'exécution PHP ne fait donc pas partie de la pile technologique de l'application Ailance. Le fait qu'elle ne soit pas concernée résulte de l'architecture mise en œuvre et non d'une certification de sécurité.
Le fait qu'Ailance utilise du « managed code » signifie-t-il qu'elle est systématiquement plus sûre que les applications PHP ?
Non. Le code géré peut réduire certaines erreurs de programmation et favoriser un développement robuste, mais il n’est pas pour autant exempt de failles de sécurité. Ce qui est déterminant pour les vulnérabilités actuelles, c’est qu’Ailance a concernés n'utilise pas la technologie PHP.
Outre l'architecture logicielle, quelles mesures de sécurité 2B Advice met-elle en œuvre ?
La stratégie de sécurité comprend des tests de sécurité et d'intrusion, des audits réalisés par les clients, un système de gestion de la sécurité de l'information certifié ISO 27001, ainsi qu'une évaluation indépendante des pratiques de sécurité par CyberVadis.
Que révèle la certification ISO 27001 sur la sécurité d'Ailance ?
Le site Certification confirme que le système de gestion de la sécurité de l'information a fait l'objet d'un audit indépendant, dans le cadre de son champ d'application défini, sur la base des exigences de la norme. Elle ne garantit toutefois pas que chaque fonctionnalité logicielle soit exempte de vulnérabilités.
Quelle est l'importance de l'évaluation CyberVadis pour les clients d'Ailance ?
L'évaluation CyberVadis offre aux clients une base externe supplémentaire pour évaluer l'organisation de la sécurité chez 2B Advice. Elle évalue les pratiques de sécurité documentées et leur mise en œuvre, mais ne remplace ni les audits techniques ni l'évaluation des vulnérabilités concrètes.

 German
 Italian
 French
 English