Una Model Card è molto più di un semplice PDF statico. Documenta la versione del modello, il contesto di utilizzo, le fonti dei dati, i rischi, le prestazioni, le approvazioni e le revisioni – e deve tenere conto del
Il controllo delle versioni e la tracciabilità delle operazioni nei software per la protezione dei dati garantiscono che le modifiche, le approvazioni e le decisioni rimangano tracciabili in ogni momento, assicurando maggiore trasparenza, verificabilità e fiducia da parte del management.
Le elaborazioni secondarie possono strutturare i RoPA a livello di gruppo quando processi simili vengono gestiti in più società, paesi o sedi con variazioni locali. Il contributo illustra come l’elaborazione di base, le varianti, le approvazioni,
Perché le piattaforme Privacy-IRM richiedono più di semplici amministratori e utenti: panoramica su ruoli, diritti, principio del privilegio minimo, IAM e accessi basati sugli oggetti.
I software IRM per la privacy non dovrebbero essere valutati solo in base all'elenco delle funzionalità. È fondamentale verificare se i ruoli, i flussi di lavoro, le prove, le autorizzazioni e i rischi operativi siano effettivamente gestibili nell'ambito del processo di governance in corso.
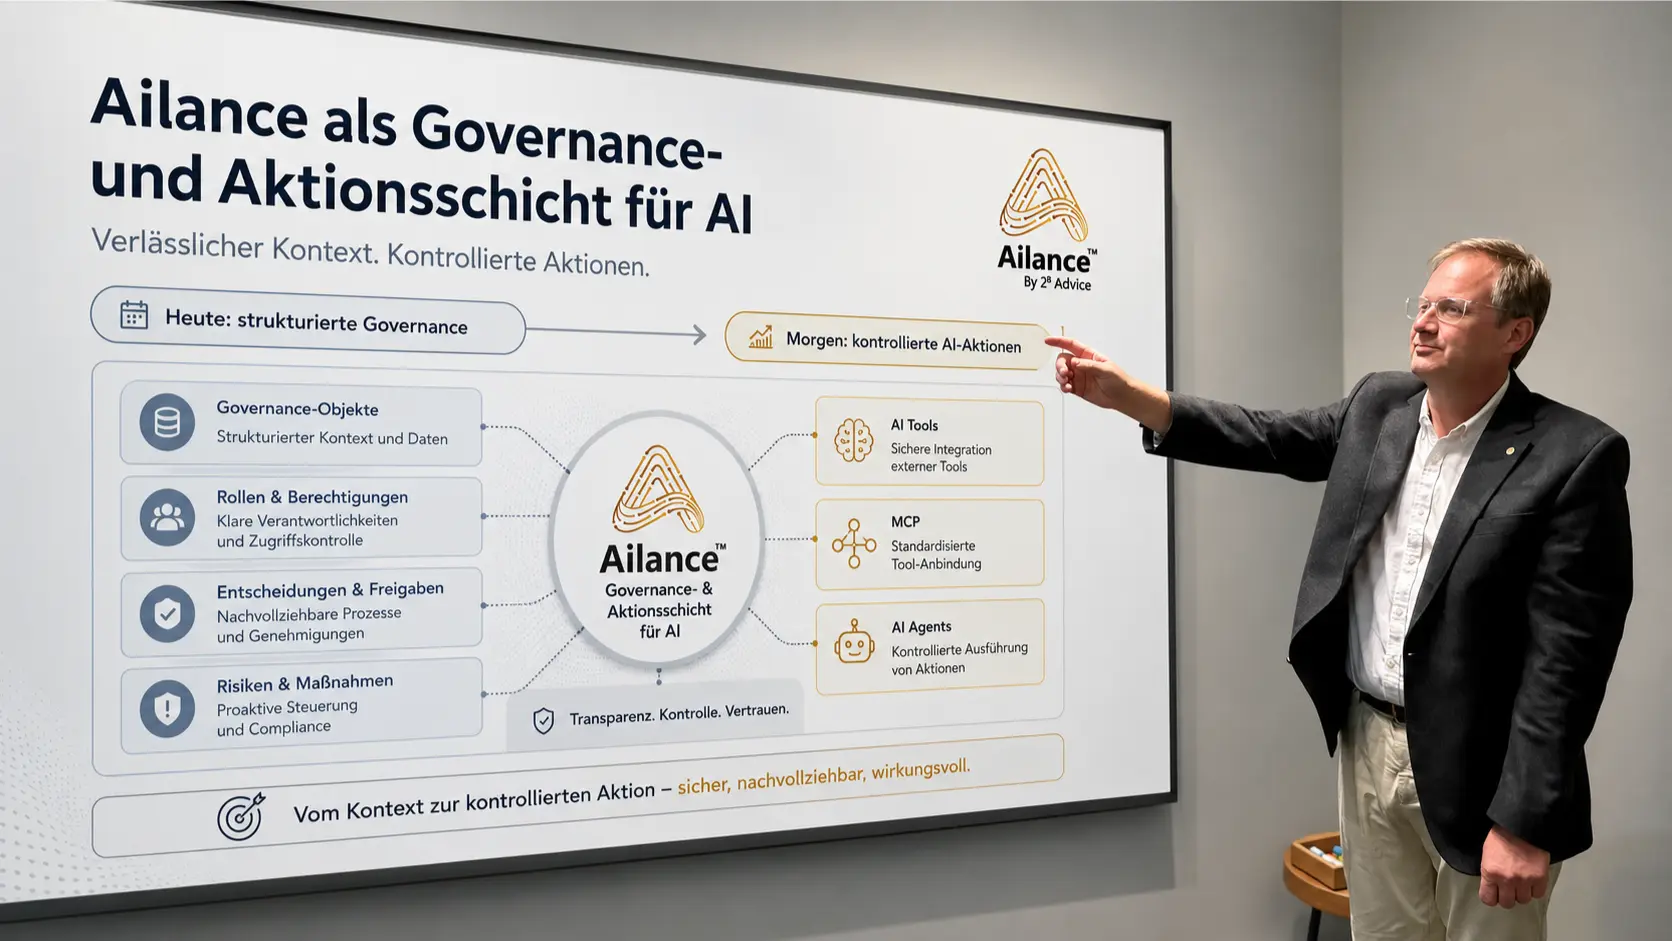
L'intelligenza artificiale richiede processi di governance chiari: casi d'uso, rischi, ruoli, autorizzazioni e documentazione devono essere integrati in modo strutturato affinché l'IA possa essere utilizzata in azienda in modo sicuro e tracciabile.
Una Model Card descrive lo scopo, i dati, i limiti e i rischi di un modello di IA. Ai fini della governance dell’IA e dell’AI Act dell’UE, essa rappresenta ben più di una semplice documentazione, poiché
Dal 2016 il BSI definisce lo standard tedesco per i servizi cloud sicuri con il „Cloud Computing Compliance Criteria Catalogue” (C5). Con il C5:2026 è ora disponibile la
Da anni i sistemi GRC aziendali sono considerati lo standard di riferimento per la governance, il rischio e la conformità nelle grandi organizzazioni. Nella pratica, tuttavia, emerge sempre più spesso un conflitto di interessi: in particolare nel