
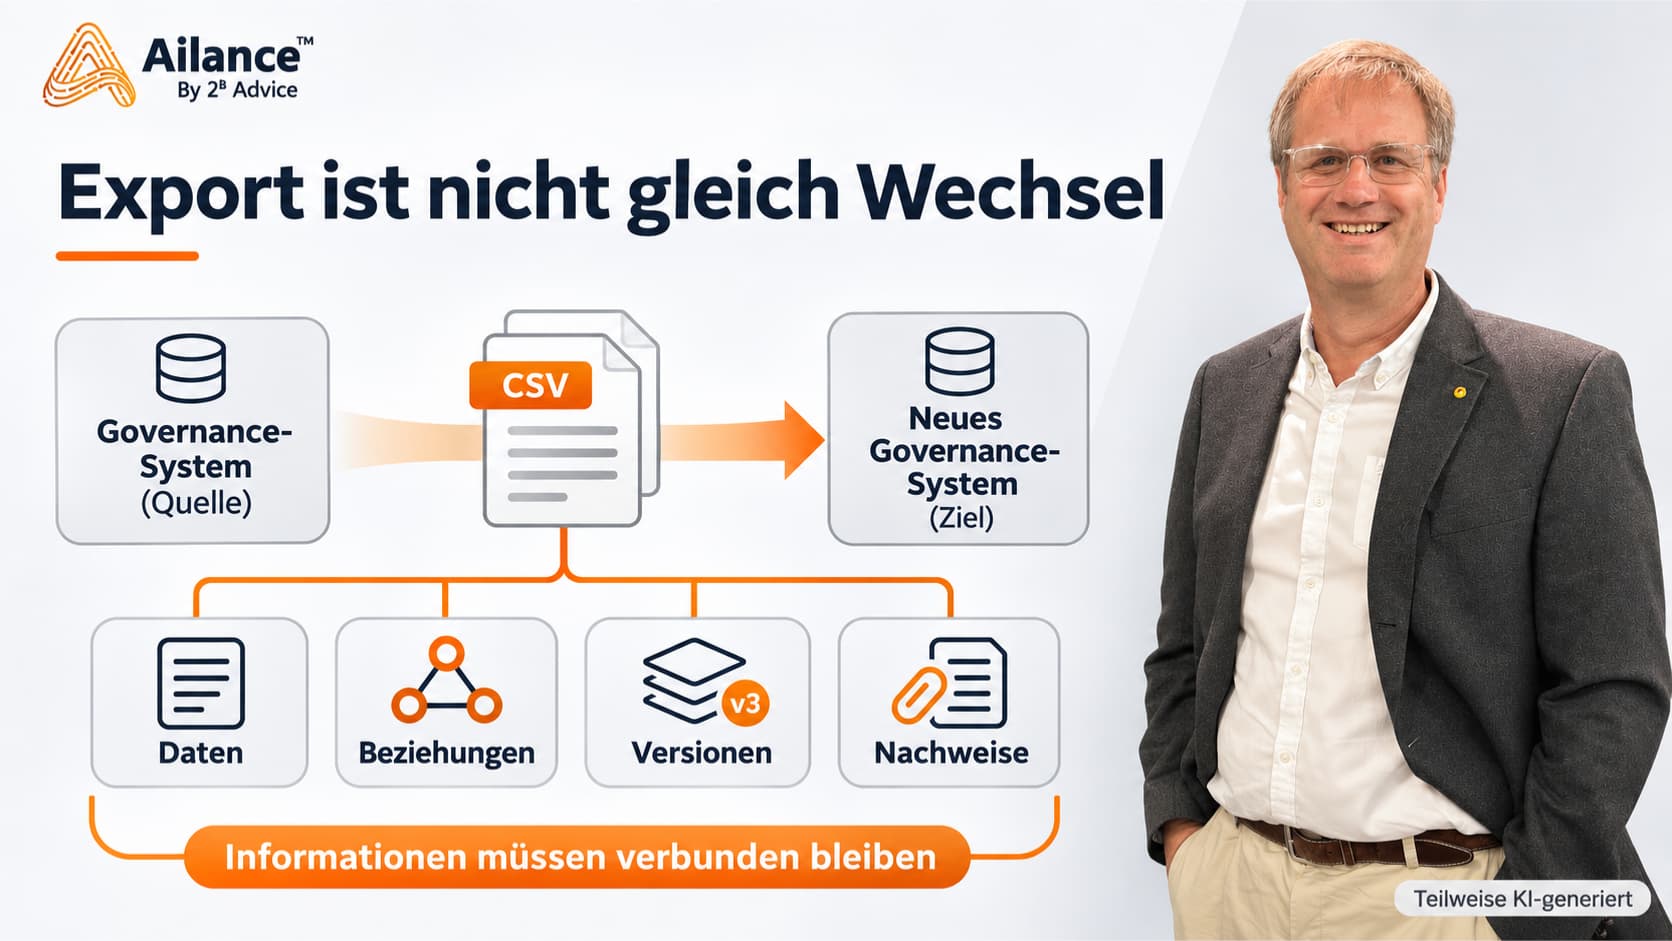
Exporter les données de gouvernance : pourquoi un fichier CSV ne suffit pas toujours pour changer de système
L'exportation des données fait partie des exigences fondamentales lors du choix d'une plateforme de gouvernance. La plupart des systèmes proposent des fonctionnalités adaptées à cet effet. Un fichier est téléchargé, ouvert dans un tableur, puis vérifié pour s'assurer qu'il est complet. Si tous les enregistrements attendus sont présents, l'exportation semble dans un premier temps avoir réussi.
Cette vérification ne suffit toutefois pas pour un changement de système ultérieur.
Dans les applications de gouvernance, ce sont souvent les liens entre les différentes informations qui sont déterminants. Une évaluation des risques se rapporte à un fait précis, une validation à une version concrète et une justification à une décision documentée. Si ces relations ne sont pas suffisamment prises en compte lors de l’exportation, tous les enregistrements peuvent certes être présents, mais leur signification technique risque néanmoins de ne plus être entièrement compréhensible.
Les entreprises devraient donc, avant même l'acquisition, vérifier quelles informations une exportation du système contient réellement et si les données peuvent être réutilisées aux fins prévues.
Quelles informations un fichier d'exportation de gouvernance doit-il contenir ?
Une exportation de données de gouvernance utile doit contenir, outre les données métier proprement dites, les éléments contextuels nécessaires à leur interprétation. Il s'agit notamment d'identifiants uniques, des relations entre les enregistrements, des versions pertinentes, des justificatifs associés et de l'état d'avancement documenté.
Les informations concrètes requises dépendent des processus concernés et de l'utilisation prévue.
Si le jeu de données doit simplement être archivé, les exigences sont différentes de celles qui s'appliquent en cas de transfert vers une nouvelle application de gouvernance dans laquelle les tâches en cours doivent être traitées.
La question déterminante est donc de savoir si un collaborateur habilité est en mesure, à partir des informations exportées, de comprendre, de vérifier et, le cas échéant, de poursuivre une opération donnée.
Un ensemble de données complet peut être incomplet sur le plan technique
Un exemple simplifié tiré de la gestion de la protection des données illustre bien où se situe le problème.
Une entreprise exporte son registre des activités de traitement. Le fichier CSV contient, pour chaque Traitement le nom, l'objet, le service compétent et une classification des risques. Le nombre d'enregistrements correspond également à celui du système source.
Cependant, lors du transfert vers une autre application, on constate que des liens importants font défaut.
Les prestataires de services ne sont répertoriés que sous forme de texte libre dans une colonne. Plusieurs sociétés du groupe apparaissent sous des dénominations similaires. Les évaluations sur lesquelles repose la classification des risques font défaut. Les annexes se trouvent dans un répertoire séparé, sans qu’il soit possible d’identifier clairement à quelle opération elles se rapportent.
L'historique ne permet pas non plus de déterminer de quelle version il s'agit Traitement a été validé pour la dernière fois.
Les activités de traitement peuvent encore être décrites. Les évaluations et décisions antérieures ne sont toutefois plus que partiellement compréhensibles.
Les collaborateurs concernés doivent reconstituer les informations manquantes à partir des e-mails, des documents et des connaissances des précédents responsables du dossier. En cas d'informations contradictoires, une nouvelle évaluation technique peut même s'avérer nécessaire.
Cet exemple décrit un risque d'audit général et ne fait référence à aucun client ni éditeur de logiciels en particulier.
Des difficultés similaires peuvent survenir lors de la reprise de mesures, de risques, de cas d'utilisation de l'IA ou de missions de conseil. Partout où plusieurs informations sont liées sur le plan technique, il convient de déterminer comment ces relations seront préservées lors de l'exportation.
Définir au préalable l'objectif du transfert de données
Avant l'exportation, il convient tout d'abord de déterminer clairement à quoi serviront ces données par la suite.
Pour un simple archivage, une base de données immuable et suffisamment indexée Documentation suffisent. En revanche, si les opérations doivent être traitées dans une nouvelle application, il faut également pouvoir transférer les structures de données, les relations et les tâches en cours nécessaires à cet effet.
Les entreprises devraient donc déterminer au préalable quels processus doivent être maintenus, quelles informations devront être disponibles ultérieurement à titre de justificatif et quelles données ne doivent pas être reprises.
Cette distinction est également pertinente du point de vue de la protection des données.
Une exportation aussi complète que possible n'est pas forcément la meilleure solution. Si des informations sont enregistrées à plusieurs reprises sans besoin concret, cela peut soulever des questions supplémentaires concernant les droits d'accès, les délais de conservation et Suppression.
En revanche, un périmètre de prise en charge défini constitue une référence contraignante pour le contrôle technique et la réception technique.
Six points à vérifier lors de la réception des marchandises destinées à l'exportation
1. Identifiants uniques et relations entre les enregistrements
Chaque objet pris en charge doit pouvoir être identifié de manière univoque.
La désignation d'un ensemble de données ne suffit généralement pas à cet effet. Les entreprises peuvent mener plusieurs activités de traitement portant des noms similaires, les prestataires de services peuvent intervenir au sein de différentes sociétés et les entités organisationnelles peuvent changer de nom.
Pour l'exportation, il faudrait donc disposer d'identifiants aussi stables que possible.
Il est tout aussi important que les relations entre les objets soient conservées. Celles-ci peuvent, par exemple, être décrites à l'aide de tables de relations spécifiques comportant un identifiant source et un identifiant cible.
Il faut également tenir compte des liens multiples.
Si une mesure de sécurité est associée à trois risques différents, il doit rester possible, après l'exportation, d'identifier clairement quels sont les trois risques auxquels cette mesure s'applique.
Cela implique également une description claire du modèle de données. L'équipe qui prend le relais doit pouvoir identifier quelles informations vont ensemble, quelles valeurs sont autorisées et ce que signifient les données manquantes.
Le fait qu'un fichier d'exportation puisse être ouvert et lu d'un point de vue technique ne signifie pas pour autant qu'il puisse être interprété correctement d'un point de vue technique.
2. Versions et éléments d'appréciation
Dans les processus de gouvernance, ce n'est souvent pas seulement l'état d'avancement actuel qui importe.
Si, par exemple, une opération de traitement a été autorisée à un moment donné, les informations sur lesquelles cette décision s'est fondée peuvent s'avérer déterminantes pour un contrôle ultérieur.
Une description modifiée ultérieurement ne doit pas donner l'impression que la nouvelle version avait déjà servi de base à l'autorisation antérieure.
Pour l'exportation, il convient donc de sélectionner au moins une opération pour laquelle une modification pertinente a eu lieu.
Ce processus permet de vérifier si les versions antérieures peuvent être distinguées les unes des autres, si les décisions sont attribuées à la bonne version et si les critères d'évaluation de l'époque restent compréhensibles.
Il convient de préciser expressément l'étendue de l'historique requise.
Il n'en résulte pas pour autant une obligation générale de conserver de manière permanente chaque modification technique. Ce qui est déterminant, c'est plutôt de savoir quelles informations historiques sont nécessaires aux fins techniques et juridiques concernées.
3. Annexes et pièces justificatives
Les processus de gouvernance s'accompagnent régulièrement de documents complémentaires.
Il s'agit notamment des rapports d'audit, des contrats, des descriptions de mesures, des documents d'autorisation ou des justificatifs attestant de la mise en œuvre de contrôles organisationnels et techniques.
Le téléchargement séparé de ces fichiers n'est suffisant que si leur association aux opérations correspondantes est conservée.
Il est donc judicieux de disposer d'un répertoire de fichiers qui relie chaque pièce jointe pertinente à l'objet correspondant et, le cas échéant, à sa version.
Lors de la réception, les documents sélectionnés doivent être effectivement ouverts et vérifiés.
Il convient de vérifier si les fichiers sont lisibles, s'il s'agit bien de la version attendue et si leur sens ressort clairement du contexte dans lequel ils ont été exportés.
Un manifeste de fichiers convenu, comportant des identifiants uniques, des correspondances et, le cas échéant, des sommes de contrôle, peut faciliter le contrôle technique de l'intégralité des données.
Une somme de contrôle ne prouve toutefois que certaines propriétés de l'identité du fichier, ou plutôt de son -intégrité. Elle ne garantit pas automatiquement l'exactitude technique ou la force probante juridique d'un document.
4. Rôles, autorisations et responsabilités
Lors du changement de plateforme de gouvernance, il faut également tenir compte des enjeux organisationnels.
Il s'agit notamment de savoir qui était autorisé à consulter, modifier ou valider un dossier, et qui sera désormais responsable de son traitement ultérieur.
Les modèles d'autorisation des différentes applications ne sont souvent pas tout à fait identiques. Il n'est donc pas toujours possible, ni judicieux, de reprendre tels quels tous les rôles et tous les droits.
Il convient de faire la distinction entre la traçabilité historique et les droits d'accès qui s'appliqueront à l'avenir.
Un ancien chargé de dossier peut, par exemple, continuer à être identifié comme responsable d'une décision documentée, sans pour autant avoir accès au dossier dans le nouveau système.
À l'inverse, un collaborateur nouvellement désigné doit disposer des autorisations nécessaires à l'exercice de ses fonctions, même s'il n'apparaissait pas comme responsable dans les dossiers antérieurs.
Lors de la réception, il convient de veiller tout particulièrement à ce que la migration n'entraîne aucun accès non autorisé à des informations confidentielles, à des pièces jointes ou à des données d'autres sociétés.
Le meilleur moyen de vérifier cela dans la pratique consiste à utiliser différents rôles d'utilisateur. Un contrôle effectué uniquement du point de vue de l'administrateur n'est pas suffisant.
5. Historique et opérations en cours de traitement
Lors de la migration opérationnelle des données, il est essentiel de déterminer quelles tâches sont encore en cours au moment du changement de système.
Un champ d'état seul ne contient peut-être pas suffisamment d'informations à cet effet.
Une validation peut, par exemple, être en attente parce qu'il manque encore des informations, qu'une décision technique n'a pas encore été prise ou qu'un retour d'information technique n'a pas encore été traité.
Ces différences ont une incidence sur la suite du processus de traitement.
Pour les dossiers en cours, il convient donc de veiller à ce que la personne responsable, les délais applicables, les règles de remplacement en vigueur et la prochaine étape nécessaire restent clairement identifiables.
Il faut également tenir compte des indications horaires et des fuseaux horaires correspondants.
C'est précisément pour les opérations traitées juste avant ou pendant une migration qu'il devrait être possible de retracer sans ambiguïté la chronologie des événements pertinents.
Cela implique également de consigner la date de l'exportation et de définir la manière dont seront traitées les modifications qui interviendront par la suite dans l'ancien système.
6. Reconstitution d'une opération dans le système cible
Le test le plus probant consiste à retracer concrètement une opération choisie à partir des informations exportées.
Pour cela, il est préférable de faire appel à une personne compétente qui n'a pas encore traité cette procédure elle-même.
Elle reçoit les fichiers d'exportation prévus et les fichiers associés Documentation.
On vérifie ensuite si elle est en mesure d'identifier les faits consignés, les évaluations et décisions existantes, l'état d'avancement du dossier et les étapes supplémentaires nécessaires.
Lors d'une migration, il faut en outre procéder à une vérification dans le système de destination.
Les relations convenues ont-elles été conservées ? Les preuves peuvent-elles être consultées ? Les utilisateurs prévus peuvent-ils accomplir leurs tâches sans avoir accès à des informations pour lesquelles ils ne disposent pas d'autorisation ?
Tout point nécessitant des informations supplémentaires provenant du système source doit être documenté.
Cela permet de voir quelles informations ou descriptions manquent encore dans le fichier d'exportation.
Une grille d'évaluation pour l'épreuve pratique
Les critères suivants peuvent servir de point de départ pour la mise en place d'un test d'exportation. L'étendue, les échantillons et les justificatifs requis doivent être adaptés à l'ensemble de données concerné et aux risques qui y sont associés.
| Domaine d'essai | Épreuve pratique | critère d'acceptation |
|---|---|---|
| Identité et relations | Importer un objet comportant plusieurs liens | Relations convenues traçables grâce à des identifiants uniques |
| Versions et décisions | Comparer la version précédente avec les données disponibles à l'époque | Décision attribuée à la bonne version |
| Annexes et pièces justificatives | Ouvrir les documents sélectionnés provenant de l'exportation | Fichiers lisibles, classés et complets dans la mesure convenue |
| Autorisations | Vérifier l'opération avec différents rôles cibles | Traitement nécessaire possible, accès non autorisé exclu |
| Tâches en cours | Poursuivre le traitement de l'opération en attente dans le système cible | Délai, responsabilité et prochaine étape clairement indiqués |
| Reconstruction | Un expert indépendant examine le dossier | Lien essentiel compréhensible sans connaissance supplémentaire acquise par la mémoire |
La matrice sert à la validation organisationnelle et technique. Il ne s'agit pas d'un modèle imposé par la loi.
Ce qui doit être convenu avant la conclusion du contrat
L'affirmation générale selon laquelle l'exportation des données est possible laisse de nombreuses questions importantes sans réponse.
Les entreprises devraient donc, avant la conclusion du contrat, préciser quels types d'objets, de relations, de versions, de pièces jointes et d'informations historiques sont inclus dans l'exportation convenue.
Il convient également de préciser dans quels formats les données seront fournies et quelle description du modèle de données sera disponible.
Lorsque les volumes de données sont importants, les coûts, les délais de mise à disposition et les services d'assistance jouent également un rôle.
Il convient notamment de déterminer qui vérifie l'exhaustivité technique, qui contrôle la pertinence fonctionnelle et comment traiter les écarts constatés.
Pour la mise en œuvre effective du changement de système, il est recommandé de mettre en place un plan de transition prévoyant une date butoir clairement définie.
Si l'ancien système continue d'être utilisé pendant la migration, il faut définir comment les modifications ultérieures seront répercutées dans la base de données cible.
Dans le cas contraire, le système source et le système cible pourraient déjà présenter des différences avant la mise en service en production.
Les éventuels droits légaux ou contractuels à la mise à disposition des données ou à l'assistance lors du changement de fournisseur doivent faire l'objet d'une évaluation distincte.
Une disposition contractuelle ne remplace pas la preuve concrète que la prise en charge convenue fonctionne effectivement. À l'inverse, l'existence d'une fonctionnalité d'exportation ne permet pas de déterminer automatiquement l'étendue des obligations légales du prestataire.
Quel est le rôle de la modélisation des données dans une plateforme de gouvernance ?
Les possibilités d'exportation ultérieure des données dépendent également de la manière dont les informations sont gérées au quotidien.
Lorsque les entités, les responsabilités et les relations sont gérées de manière structurée, il est en principe plus facile d'en décrire les liens et de les vérifier lors d'une reprise.
En revanche, si ces informations se trouvent principalement dans des champs de texte libre, des documents ou sont liées à des habitudes de traitement propres à chacun, leur reconstitution ultérieure peut nécessiter un travail considérable.
Pour Ailance, cela implique une exigence importante en matière de modélisation technique.
La plateforme permet de représenter de manière structurée différents objets de gouvernance et leurs relations. Lors de la conception de solutions correspondantes, il convient donc également de prendre en compte les informations qui seront nécessaires pour une reprise ou un archivage ultérieurs.
Les possibilités d'exportation qu'offre réellement une solution donnée dépendent de sa configuration et des fonctions d'exportation disponibles.
Il ne serait pas pertinent de garantir de manière générale que chaque adaptation individuelle, y compris l'ensemble des dépendances et des logiques de traitement, puisse être facilement transférée vers une autre application.
Pour procéder à cette évaluation, il convient plutôt d'examiner quelles données et quels liens peuvent être mis à disposition dans chaque cas concret, et dans quelle mesure ils peuvent être réutilisés en dehors d'Ailance.
Questions fréquentes sur l'exportation des données de gouvernance
Un fichier CSV suffit-il pour changer de plateforme de gouvernance ?
Un fichier CSV est particulièrement adapté au transfert de données métier structurées. Cependant, sa capacité à répondre aux besoins d'une migration complète du système dépend des exigences propres à l'ensemble de données concerné.
Les relations, les pièces jointes, les versions et les bases décisionnelles peuvent nécessiter des fichiers et des descriptions supplémentaires. Il convient donc de vérifier si l'exportation est appropriée à l'aide d'une opération représentative.
Faut-il reprendre toutes les modifications et toutes les données historiques ?
Pas nécessairement.
Les entreprises doivent déterminer quelles informations historiques sont nécessaires au regard de l'utilisation prévue et des exigences de conservation en vigueur.
À cet égard, la traçabilité des décisions antérieures et le principe de la Minimisation des données à prendre en compte ensemble.
En tout état de cause, un ensemble de données récent ne suffit pas lorsqu'une décision antérieure ne peut être appréciée qu'à la lumière de la version en vigueur à l'époque.
Comment repérer les relations manquantes ?
À cette fin, il convient de comparer entre eux les objets sélectionnés et leurs liens dans le système source, dans le fichier d'exportation et, le cas échéant, dans le système cible.
Les relations multiples et les objets portant des noms similaires méritent une attention particulière.
Des identifiants uniques et une Documentation du modèle de données facilitent cette vérification.
Qui devrait prendre en charge l'exportation ?
La réception devrait tenir compte à la fois des aspects techniques et des aspects métier.
Le service informatique peut notamment vérifier les formats, les structures de données et l'exhaustivité technique. Les responsables métier évaluent si les informations exportées restent compréhensibles et exploitables.
Protection des données, Sécurité de l'information et le service des achats devraient faire part des exigences relevant de leurs domaines de compétence respectifs.
Une désignée responsable Une personne devrait regrouper les résultats et consigner les écarts restants.
Quand faut-il effectuer un test d'exportation ?
Avant même la conclusion du contrat, il est possible de vérifier si les possibilités d'exportation envisagées répondent, en principe, aux besoins de l'entreprise.
Avant de procéder à un changement effectif de système, il convient de répéter le test avec un ensemble de données récent et représentatif.
Toute modification apportée au modèle de données, aux fonctions d'exportation ou à l'étendue prévue du transfert peut nécessiter des vérifications supplémentaires.
Quelles données doivent figurer dans une exportation relative à la gouvernance ?
Une exportation de données de gouvernance ne doit pas se limiter aux données métier proprement dites. Il est également important d'inclure des identifiants uniques, les relations entre les enregistrements, les versions pertinentes, les pièces jointes, les justificatifs et l'état d'avancement documenté du traitement.
Les informations réellement nécessaires dépendent du fait que les données doivent simplement être archivées ou qu'elles doivent être traitées ultérieurement dans un autre système.
Pourquoi les identifiants uniques sont-ils importants lors d'une migration de données ?
Des identifiants uniques permettent d'attribuer de manière fiable des enregistrements, même après un changement de système. Les noms seuls ne suffisent souvent pas à cet effet, car les objets peuvent porter des noms similaires ou être renommés au fil du temps.
Les identifiants stables facilitent en outre la reprise des relations entre différents objets de gouvernance.
Comment faut-il exporter les pièces jointes et les justificatifs ?
Les pièces jointes doivent être exportées de manière à conserver leur association avec les opérations correspondantes. Un répertoire séparé contenant les documents ne suffit pas s'il n'est ensuite plus possible de déterminer à quel objet ou à quelle version un fichier appartient.
Un manifeste de fichiers comportant des identifiants et des correspondances uniques peut faciliter le contrôle technique.
Que deviennent les tâches en cours en cas de changement de système ?
Les tâches en cours doivent être reprises de manière à ce que les responsabilités, les délais, l'état d'avancement et la prochaine étape nécessaire restent clairement identifiables.
Un simple champ d'état ne suffit pas toujours. Notamment dans le cas des validations ou des évaluations en cours, il faut pouvoir identifier pourquoi une opération est encore en suspens et comment elle doit être traitée par la suite dans le système cible.
Comment vérifier si une migration de données a été effectuée dans son intégralité ?
Il ne suffit pas de se contenter de vérifier le nombre d'enregistrements exportés. Il est préférable de procéder à un test pratique sur des opérations représentatives, au cours duquel les données, les relations, les versions, les pièces jointes, les autorisations et les tâches en cours sont vérifiées.
La question de savoir si un expert est capable de comprendre un processus dans le système cible et de le traiter sans avoir besoin de connaissances supplémentaires issues du système précédent est particulièrement pertinente.
Conclusion : ce qui compte, c'est la facilité d'utilisation des informations exportées dans un contexte professionnel.
Le téléchargement réussi d'un fichier indique dans un premier temps uniquement que des données ont été mises à disposition dans un format donné.
Lors du changement de plateforme de gouvernance, il convient en outre de vérifier si les liens métier, les évaluations, les décisions et les dossiers en cours peuvent être retracés dans la mesure nécessaire.
C'est pourquoi il est judicieux de prendre en compte la réduction des exportations dès le choix d'une plateforme de gouvernance.
Un test pratique portant sur un processus représentatif constitue une base de décision nettement plus fiable que la simple vérification du format des fichiers et du nombre d'enregistrements.
Ce qui importe, c'est de savoir si les informations exportées conservent leur contexte technique et peuvent effectivement être réutilisées aux fins prévues.

 German
 Italian
 French
 English