
Vulnerabilità critiche di sicurezza in PHP: perché Ailance non è interessata
Le vulnerabilità critiche di PHP rese note nell’ottobre 2026 hanno dimostrato quanto velocemente una vulnerabilità in una tecnologia ampiamente diffusa possa mettere a rischio numerose applicazioni web. Ailance non è stata interessata da queste specifiche vulnerabilità. Il motivo risiede nella nostra architettura software: Ailance non utilizza PHP, ma si basa su codice gestito.
Per noi, tuttavia, questa rappresenta solo una parte della strategia di sicurezza. Abbiniamo un’architettura software scelta in modo mirato a un sistema di gestione della sicurezza delle informazioni certificato secondo la norma ISO 27001, a test di sicurezza e di penetrazione, a verifiche da parte dei clienti e alla valutazione indipendente delle nostre pratiche di sicurezza da parte di CyberVadis.
Cosa è successo con PHP?
Il 21 ottobre 2026, il progetto PHP ha rilasciato aggiornamenti di sicurezza straordinari per due vulnerabilità critiche: CVE-2026-109618 e CVE-2026-109619.
Entrambe le vulnerabilità riguardano l'elaborazione interna della memoria dell'ambiente di esecuzione PHP. In determinate circostanze, gli aggressori possono sfruttare tali vulnerabilità per eseguire codice proprio su un sistema compromesso senza aver effettuato prima l'accesso Server da eseguire.
Le vulnerabilità sono state classificate come critiche, con un punteggio CVSS v4.0 pari a 9,2 ciascuna.
Particolarmente problematico è il fatto che, in determinate condizioni, un attacco possa verificarsi già durante la Elaborazione può avvenire in seguito a una richiesta web, prima che venga eseguito il codice effettivo dell'applicazione.
Il progetto PHP ha quindi rilasciato degli aggiornamenti di sicurezza. Anche le autorità internazionali preposte alla sicurezza hanno messo in guardia da possibili attacchi e hanno raccomandato di, colpiti Aggiornare immediatamente le installazioni.
Per i gestori delle relative applicazioni, ciò ha comportato la necessità di verificare in tempi brevi quali sistemi utilizzassero PHP, se fossero in uso versioni vulnerabili e quali misure fossero necessarie.
Perché Ailance non è interessata
Ailance non utilizza PHP nella propria applicazione.
La nostra piattaforma si basa su un’architettura software diversa e utilizza il codice gestito. La colpiti L'ambiente di esecuzione PHP non fa quindi parte dello stack tecnologico dell'applicazione Ailance.
Questo è fondamentale per l'attuale avviso di sicurezza.
Una vulnerabilità in PHP può essere sfruttata direttamente solo laddove il colpiti La tecnologia viene effettivamente utilizzata. Il fatto che un’applicazione venga utilizzata tramite un browser web o sia fornita come soluzione SaaS non significa che utilizzi PHP.
Anche il sito web pubblico di un fornitore di software e la sua piattaforma SaaS vera e propria devono essere considerati separatamente dal punto di vista tecnico. Possono infatti utilizzare tecnologie, ambienti di esecuzione e modelli operativi diversi.
Ailance non è quindi direttamente interessata dalle due vulnerabilità PHP citate.
Questa affermazione si basa sulla tecnologia utilizzata. È indipendente dalle certificazioni di sicurezza in possesso di un’azienda.
In che modo il codice gestito contribuisce alla sicurezza
Nel Managed Code, un ambiente di esecuzione gestito svolge compiti fondamentali nell'esecuzione del codice del programma. Tra questi figurano, tra l'altro, la gestione della memoria, il monitoraggio dei riferimenti agli oggetti e il supporto alla sicurezza dei tipi.
Tali meccanismi possono ridurre determinati errori di programmazione e favorire lo sviluppo di applicazioni robuste.
Per la nostra architettura, questo rappresenta un vantaggio significativo. L'applicazione può avvalersi delle funzionalità dell'ambiente di esecuzione gestito, invece di dover implementare autonomamente tutti gli aspetti della gestione della memoria.
Da ciò non si può tuttavia dedurre un vantaggio generale in termini di sicurezza rispetto a qualsiasi applicazione PHP. Anche PHP dispone di propri meccanismi di gestione della memoria. Allo stesso modo, anche gli ambienti di esecuzione gestiti possono presentare vulnerabilità di sicurezza.
Il fatto che Ailance non sia attualmente interessata dal problema non deriva quindi dal fatto che il Managed Code sia in linea di principio più sicuro del PHP, bensì dal fatto che non utilizziamo la tecnologia PHP vulnerabile.
Il codice gestito è parte integrante della nostra scelta architettonica. La sicurezza dell'intera piattaforma dipende inoltre da altri fattori: le librerie e i componenti utilizzati, la configurazione, le autorizzazioni, la gestione operativa e il controllo periodico dell'applicazione.
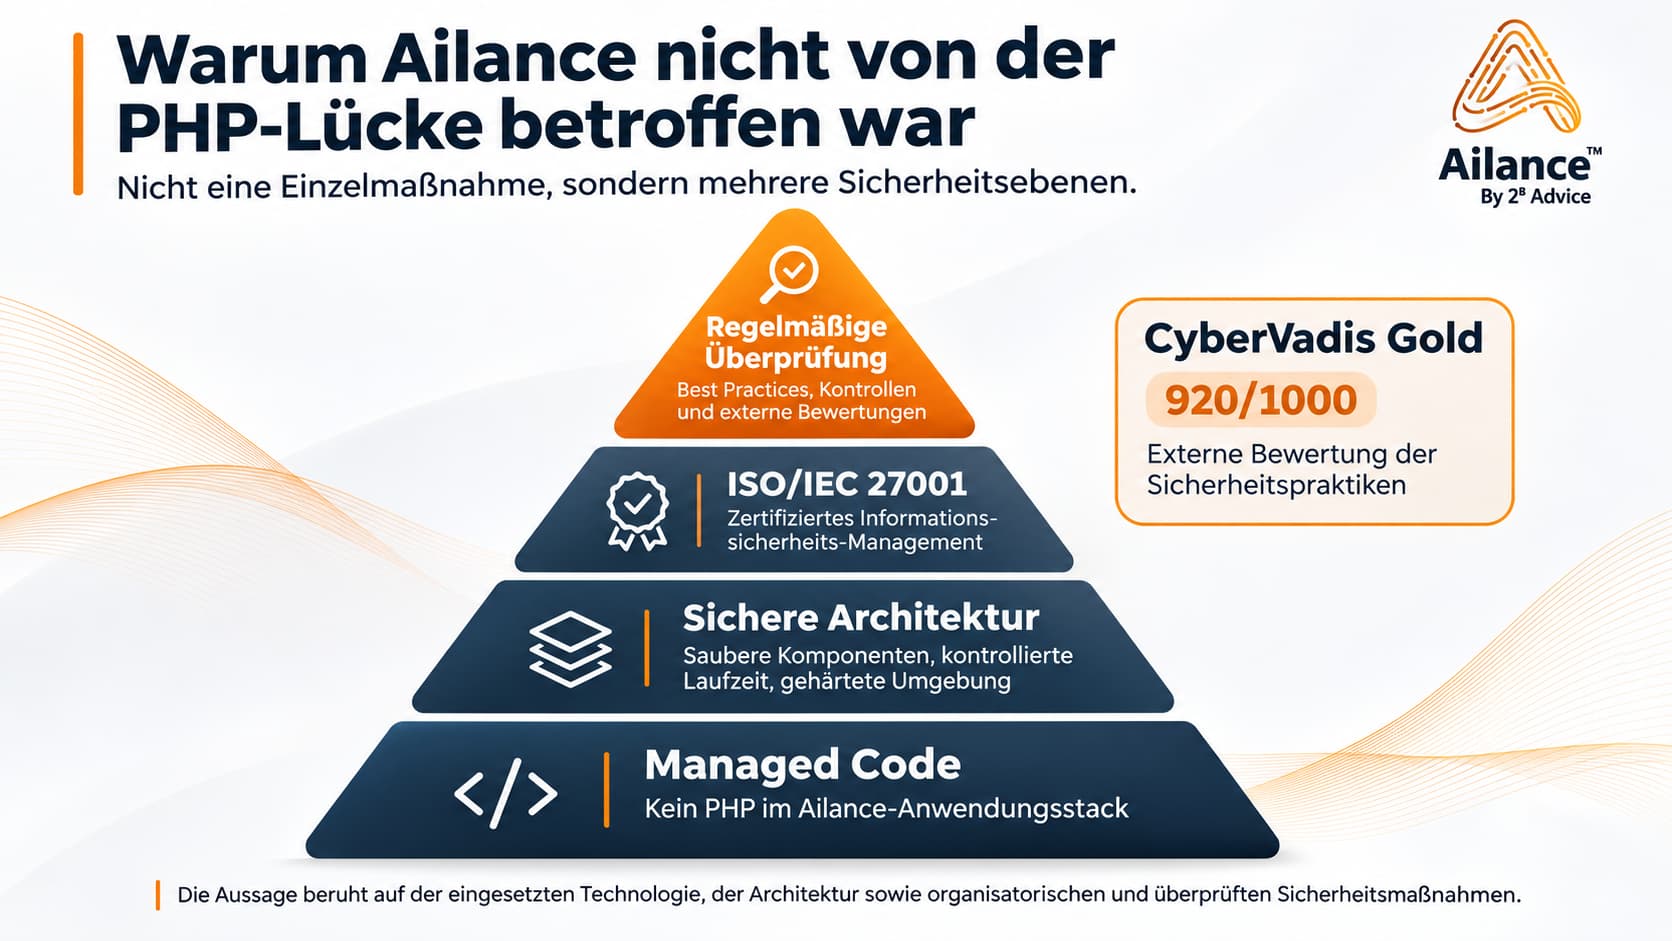
Diversi livelli di sicurezza anziché un’unica misura di protezione
L'ultimo bollettino sulla sicurezza di PHP evidenzia chiaramente perché la sicurezza di una piattaforma SaaS non possa essere ridotta a una singola scelta tecnologica.
La nostra strategia di sicurezza integra diversi livelli, ciascuno dei quali svolge compiti specifici.
1. Architettura software e codice gestito
L'architettura tecnica costituisce la base. Definiamo quali tecnologie, ambienti di esecuzione e componenti vengono utilizzati in Ailance.
La scelta di utilizzare il Managed Code anziché il PHP nell'applicazione Ailance ha impedito, nel caso in questione, che le due vulnerabilità del PHP avessero un impatto diretto sull'applicazione.
Un'architettura adeguata può evitare fin dall'inizio determinati rischi. Tuttavia, deve essere essa stessa sottoposta a continue verifiche e perfezionamenti.
2. Test di sicurezza e di penetrazione
Le scelte architettoniche devono dimostrare la loro validità nell'applicazione pratica.
Per questo motivo integriamo lo sviluppo di Ailance con verifiche di sicurezza e test di penetrazione. In questo modo si verifica se sono presenti vulnerabilità tecniche e se i meccanismi di protezione sono efficaci nelle rispettive condizioni di test.
Tali verifiche possono riguardare, ad esempio, l'autenticazione, i controlli di accesso, le interfacce e la gestione degli input imprevisti.
I test di penetrazione analizzano l'applicazione dal punto di vista di possibili scenari di attacco. Aiutano a individuare le vulnerabilità che potrebbero sfuggire durante lo sviluppo o i test funzionali.
È importante distinguere tra la portata di un test e la sua significatività: un test superato conferma il risultato per l’area e il momento in cui è stato effettuato. Non garantisce però che in futuro non si verifichino nuovi punti deboli.
3. Verifiche di sicurezza da parte dei clienti
Le verifiche di sicurezza effettuate dai nostri clienti offrono un ulteriore punto di vista.
Soprattutto le grandi aziende e le organizzazioni con elevati requisiti di sicurezza valutano i fornitori di software nell’ambito dei propri processi di sicurezza informatica, protezione dei dati e approvvigionamento.
In questo contesto vengono esaminate le misure di sicurezza tecniche e organizzative e, se necessario, vengono effettuati test interni.
Questi test sono preziosi per noi perché i clienti ci presentano i propri scenari di rischio e le proprie esigenze specifiche. Essi arricchiscono i nostri test con una prospettiva aggiuntiva.
Le verifiche effettuate dai clienti non sostituiscono un’organizzazione interna sistematica della sicurezza. Possono tuttavia contribuire a definire con maggiore precisione i requisiti e a individuare tempestivamente eventuali punti deboli.
4. Gestione certificata della sicurezza delle informazioni secondo la norma ISO 27001
2B Advice è certificata dal TÜV Saarland secondo la norma DIN EN ISO/IEC 27001:2024.
Questi Certificazione conferma che il nostro sistema di gestione della sicurezza delle informazioni, nell’ambito di applicazione definito, è stato sottoposto a una verifica indipendente sulla base dei requisiti della norma.
Un sistema di gestione di questo tipo comprende, tra l’altro, la valutazione sistematica dei rischi per la sicurezza, la definizione delle responsabilità, la gestione degli incidenti di sicurezza e la verifica delle misure stabilite.
Pertanto, la sicurezza delle informazioni non è esclusivamente di competenza dello sviluppo software. Viene infatti gestita anche a livello organizzativo e valutata regolarmente.
Questo è particolarmente importante nel caso delle vulnerabilità appena rese note. Le aziende hanno bisogno di procedure che consentano loro di valutare gli avvisi di sicurezza, determinare in che misura ne siano interessate e coordinare le misure necessarie.
La norma ISO 27001-Certificazione conferma la struttura e la verifica del nostro sistema di gestione della sicurezza. Tuttavia, non costituisce una Certificazione di ogni singola funzione del software e non costituisce alcuna garanzia dell'assenza di vulnerabilità.
5. CyberVadis: verifica indipendente delle nostre pratiche di sicurezza
Oltre alla norma ISO-Certificazione Affidiamo la valutazione della nostra organizzazione della sicurezza a CyberVadis.
Nel 2026, 2B Advice ha totalizzato 920 punti su 1.000 su CyberVadis e ha ottenuto il riconoscimento Gold Enterprise Level con il livello di maturità „Mature“.
920 / 1.000 punti
CyberVadis Gold · Livello Enterprise · Mature
CyberVadis valuta le misure di sicurezza sulla base di un proprio elenco di criteri e verifica la documentazione presentata a tal fine. Non si tratta solo di verificare se esistano linee guida o processi, ma anche di accertare la presenza di prove documentate della loro effettiva attuazione.
La valutazione comprende, tra l’altro, l’individuazione dei rischi, l’attuazione di misure di protezione, il rilevamento degli incidenti di sicurezza e la risposta organizzativa agli stessi.
I nostri risultati in questi quattro ambiti:
| Settore | Valutazione |
|---|---|
| Identify – Individuare i rischi | 939 / 1.000 |
| Protect – Misure di protezione | 903 / 1.000 |
| Detect – Rilevare gli incidenti | 1.000 / 1.000 |
| React – Reagire agli incidenti | 908 / 1.000 |
Nell'area separata Protezione dei dati 2B Advice ha totalizzato 997 punti su 1.000.
Questi risultati testimoniano l'alto livello di apprezzamento delle nostre pratiche di sicurezza da parte di analisti indipendenti.
Anche in questo caso vale quanto segue: una valutazione molto positiva non significa che ogni minaccia immaginabile possa essere individuata o che ogni attacco possa essere sventato. Tuttavia, fornisce ai clienti un ulteriore elemento di riferimento, verificato da un ente esterno, per valutare la nostra organizzazione in materia di sicurezza.
Perché proprio questa combinazione è importante
Le singole misure svolgono funzioni diverse e si completano a vicenda.
L'architettura del software determina quali tecnologie siano effettivamente presenti e, di conseguenza, anche quali rischi tecnologici esistano.
I test di sicurezza e di penetrazione verificano il comportamento dell'applicazione in condizioni concrete di test e di attacco.
Le verifiche dei clienti integrano la nostra visione con i requisiti e le esperienze delle organizzazioni che utilizzano Ailance.
La norma ISO 27001-Certificazione conferma il sistema di gestione della sicurezza delle informazioni, sottoposto a verifica indipendente, in cui i rischi e le misure di sicurezza vengono affrontati in modo sistematico.
La valutazione CyberVadis integra tali prove con una valutazione esterna delle nostre pratiche di sicurezza documentate e della loro attuazione.
Nessuno di questi livelli può sostituire completamente gli altri.
Una buona architettura non rende superflui i test di penetrazione. Un test di penetrazione non sostituisce un sistema di gestione della sicurezza delle informazioni. E né la norma ISO 27001 né un punteggio CyberVadis elevato possono dimostrare che una determinata applicazione non sia interessata da una specifica vulnerabilità.
Il valore aggiunto sta nel fatto che integriamo tra loro decisioni tecniche, verifiche pratiche di sicurezza e misure organizzative valutate in modo indipendente.
Cosa significa questo per i clienti di Ailance?
Per quanto riguarda le attuali vulnerabilità di sicurezza di PHP, la valutazione tecnica è chiara: poiché Ailance non utilizza PHP nella propria applicazione, le due vulnerabilità citate non sono direttamente sfruttabili in tale contesto.
Per i nostri clienti è inoltre importante il modo in cui gestiamo gli altri rischi per la sicurezza.
La combinazione di architettura software, test di sicurezza e di penetrazione, verifiche dei clienti, ISO 27001-Certificazione e la valutazione di CyberVadis fornisce a tal fine diverse prove distinte l'una dall'altra.
Ciò non significa che Ailance non possa mai essere colpita da una vulnerabilità.
Ciò significa che teniamo conto della sicurezza delle informazioni sia nella fase di sviluppo tecnico che durante il funzionamento e a livello organizzativo, e che sottoponiamo le nostre pratiche di sicurezza a verifiche.
Soprattutto per una piattaforma che consente alle aziende di garantire la protezione dei dati, Conformità e gestire i rischi, riteniamo che questo approccio globale sia fondamentale.
Conclusione: nessun impatto su PHP – e un approccio alla sicurezza che va ben oltre
Le vulnerabilità critiche di sicurezza di PHP risalenti a ottobre 2026 non interessano l'applicazione Ailance. Non utilizziamo PHP, ma ci affidiamo a un'architettura basata su codice gestito.
L'incidente in questione dimostra al contempo perché la sicurezza inizi già nella fase di selezione e progettazione delle tecnologie utilizzate.
Una strategia di sicurezza efficace non può però limitarsi a questo. Per questo integriamo la nostra architettura con test di sicurezza e di penetrazione, verifiche da parte dei clienti, un sistema di gestione della sicurezza delle informazioni certificato secondo la norma ISO 27001 e una valutazione indipendente da parte di CyberVadis.
Non è una singola misura di protezione a essere determinante, bensì l’interazione tra architettura, collaudo tecnico e gestione controllata della sicurezza.
Fonti
- Progetto PHP: avvisi di sicurezza e aggiornamenti del 21 ottobre 2026
- CERT-EU: Vulnerabilità critiche in PHP
- Microsoft Learn: Codice gestito
- 2B Advice: Certificazione ISO 27001
- 2B Advice: CyberVadis Gold con 920 punti su 1.000
Domande e risposte
Perché Ailance non è interessata dalle vulnerabilità di sicurezza di PHP menzionate?
Ailance non utilizza PHP nella sua applicazione. Il colpiti L'ambiente di esecuzione PHP non fa quindi parte dello stack tecnologico dell'applicazione Ailance. Il fatto che non sia interessato deriva dall'architettura utilizzata e non da una certificazione di sicurezza.
Il fatto che si tratti di “Managed Code” significa che Ailance è in linea di principio più sicura delle applicazioni PHP?
No. Il codice gestito può ridurre determinati errori di programmazione e favorire uno sviluppo solido, ma non è in linea di principio esente da vulnerabilità. L'aspetto determinante per le attuali vulnerabilità è che Ailance ha colpiti non utilizza la tecnologia PHP.
Oltre all'architettura software, quali misure di sicurezza adotta 2B Advice?
La strategia di sicurezza comprende test di sicurezza e di penetrazione, verifiche da parte dei clienti, un sistema di gestione della sicurezza delle informazioni certificato secondo la norma ISO 27001, nonché la valutazione indipendente delle pratiche di sicurezza da parte di CyberVadis.
Cosa dice la certificazione ISO 27001 riguardo alla sicurezza di Ailance?
Il Certificazione conferma che il sistema di gestione della sicurezza delle informazioni, nell’ambito del suo campo di applicazione definito, è stato verificato in modo indipendente sulla base dei requisiti normativi. Tuttavia, ciò non garantisce che ogni singola funzione del software sia priva di vulnerabilità.
Che importanza riveste la valutazione CyberVadis per i clienti di Ailance?
La valutazione CyberVadis offre ai clienti un ulteriore punto di riferimento esterno per valutare l'organizzazione della sicurezza di 2B Advice. Essa valuta le pratiche di sicurezza documentate e la loro attuazione, ma non sostituisce né i controlli tecnici né la valutazione di specifiche vulnerabilità.

 German
 Italian
 French
 English