
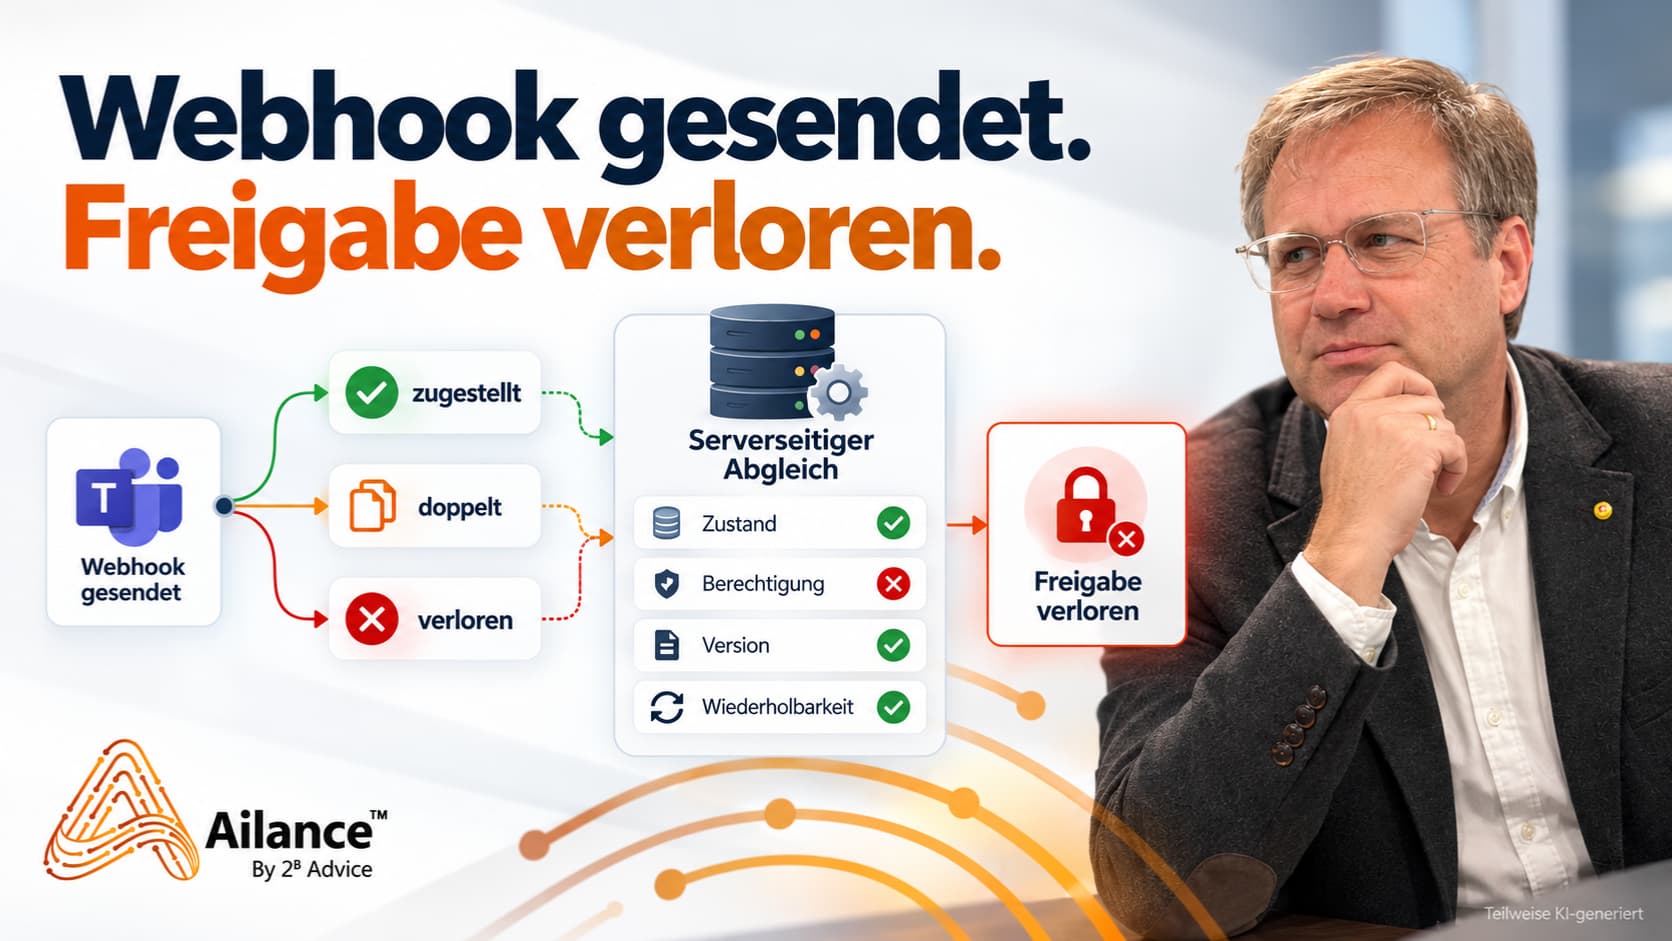
Webhook-Fehler in Governance-Workflows: Freigaben nachvollziehbar verarbeiten
Governance-Workflows können Freigaben in Microsoft Teams einbinden und die Entscheidung anschließend an das führende System übertragen. Für die Nachvollziehbarkeit ist jedoch nicht allein maßgeblich, ob eine Rückmeldung technisch ankommt. Das System muss auch prüfen, auf welchen Vorgang und welche Fassung sie sich bezieht, ob die entscheidende Person berechtigt ist und welche Wirkung die Rückmeldung noch haben darf.
Besondere Anforderungen entstehen, wenn Nachrichten mehrfach, verspätet oder gar nicht eintreffen. Dann müssen technischer Empfang, fachliche Prüfung und wirksame Zustandsänderung unterscheidbar bleiben. Eine erfolgreiche Übertragung belegt für sich genommen keine gültige Freigabe.
Versionsänderungen während einer offenen Freigabe
Ein Beispiel verdeutlicht die organisatorische Bedeutung: Für eine Verarbeitung wird eine Freigabe zur Version V3 angefordert. Die zuständige Person erhält dazu eine Aufgabe in Teams. Während diese noch offen ist, ergänzt der Fachbereich einen weiteren Datenempfänger. Damit liegt inzwischen Version V4 vor.
Anschließend trifft die Bestätigung aus der ursprünglichen Teams-Aufgabe ein. Wegen einer wiederholten Übertragung wird sie zweimal zugestellt. Zu klären ist nun, ob die Entscheidung bereits verarbeitet wurde und ob sie für den aktuellen Stand noch verwendet werden darf.
Würde die Integration lediglich den Status auf „freigegeben“ setzen, könnte eine Entscheidung zu V3 auf die geänderte Fassung V4 übertragen werden. Der Prozess muss deshalb den Bezug zur geprüften Fassung erhalten und eine ungeprüfte Übernahme verhindern.
Der Beitrag zu Governance-Workflows in Microsoft 365 erläutert den Zusammenhang zwischen dem Arbeitskanal und der führenden Governance-Akte. Für den Betrieb ist ergänzend zu regeln, wie dieser Zusammenhang bei Zustell- und Verarbeitungsfehlern erhalten bleibt.
Technische Zustellung und fachliche Freigabe unterscheiden
Microsoft Graph unterscheidet zwischen der Zustellung einer Änderungsbenachrichtigung und ihrer anschließenden Verarbeitung. Eine rechtzeitig empfangene erfolgreiche HTTP-Antwort bestätigt dort die Zustellung. Für eine spätere Verarbeitung empfiehlt Microsoft unter anderem, Benachrichtigungen zunächst dauerhaft in einer Warteschlange abzulegen und ihren Empfang zu bestätigen.
Damit ist noch nicht festgestellt, ob eine fachliche Entscheidung zulässig ist oder bereits gespeichert wurde. Zudem beschreibt Microsoft begrenzte Wiederholungen und Situationen, in denen Benachrichtigungen verloren gehen können.
Für einen Freigabeprozess sollten daher mindestens Versand, Eingang, fachliches Prüfergebnis und ausgeführte Zustandsänderung getrennt nachvollziehbar sein. Eine Rückmeldung kann technisch angenommen und fachlich zurückgewiesen werden, etwa weil sie eine veraltete Fassung betrifft.
Dabei ist die konkrete Schnittstelle zu berücksichtigen. Eine Microsoft-Graph-Änderungsbenachrichtigung ist nicht automatisch der Rückkanal einer Teams-Freigabe. Aktionen auf Teams-Karten können beispielsweise Daten zur serverseitigen Verarbeitung an eine Anwendung übergeben. Welche Identitätsprüfung, Transportantwort und Fehlerbehandlung erforderlich sind, hängt von der gewählten Umsetzung ab. Aussagen über Graph-Benachrichtigungen lassen sich deshalb nicht ohne Prüfung auf jeden Teams-Prozess übertragen.
Ereignisse eindeutig zuordnen und doppelte Ausführung verhindern
Eine Ereignis-ID dient dazu, eine Rückmeldung bei erneuter Zustellung wiederzuerkennen. Die Kennung sollte für dasselbe Ereignis stabil bleiben. Die CloudEvents-Spezifikation beschreibt hierfür die Kombination aus Ereignisquelle und ID.
Für den Freigabeprozess sind drei Bezüge auseinanderzuhalten: die betroffene Verarbeitung, der konkrete Freigabeauftrag und die einzelne Rückmeldung. Die Objekt-ID der Verarbeitung allein genügt nicht, da derselbe Vorgang mehrere Prüfungen und Entscheidungen durchlaufen kann.
Eine eindeutige Kennung erleichtert die Zuordnung. Sie belegt jedoch weder die Berechtigung des Absenders noch die fachliche Gültigkeit der Entscheidung.
Die Verarbeitung sollte zudem idempotent sein. Das bedeutet hier, dass eine erneute Verarbeitung derselben Entscheidung keine zusätzliche fachliche Wirkung erzeugt. Eine bereits ausgewertete Rückmeldung darf weder den Freigabeschritt noch nachgelagerte Aufgaben erneut auslösen. Microsoft beschreibt dieses Muster für wiederholt zugestellte Nachrichten.
Zu berücksichtigen sind auch gleichzeitige Zustellungen. Eine Prüfung, ob die Kennung bereits vorhanden ist, mit anschließendem getrenntem Speichern kann unzureichend sein. Der Schutz vor doppelter Ausführung und die Speicherung des Ergebnisses müssen technisch aufeinander abgestimmt werden. Werden Aktionen in weiteren Systemen ausgelöst, sind dafür zusätzliche Abgleichmechanismen erforderlich.
Darüber hinaus ist der Zustand des Freigabeauftrags zu prüfen. Ein zweiter Klick kann eine neue Nachrichten-ID erzeugen, obwohl derselbe Auftrag bereits abgeschlossen ist. Die Ereigniskennung ersetzt daher keine fachliche Zustandsprüfung.
Freigaben an die geprüfte Fassung binden
Im Beispiel bezieht sich die Bestätigung auf V3, während bei ihrem Eingang bereits V4 vorliegt. Die Rückmeldung sollte als Entscheidung zur ursprünglichen Fassung dokumentiert werden. Eine automatische Freigabe der neuen Fassung lässt sich daraus nicht ableiten.
Die zuständige Freigaberolle benötigt einen Hinweis auf die zwischenzeitliche Änderung. Sie kann dann bewerten, welche Bedeutung der zusätzliche Datenempfänger für die Entscheidung hat, und über V4 entscheiden. Die frühere Rückmeldung bleibt mit ihrem ursprünglichen Versionsbezug erhalten.
OWASP beschreibt für Transaktionsautorisierungen den Schutz entscheidungsrelevanter Daten vor Veränderungen und eine serverseitige Prüfung unmittelbar vor der Ausführung. Für den hier betrachteten Prozess ist entsprechend sicherzustellen, dass sich die geprüfte Fassung nicht zwischen Versionsprüfung und Speicherung der Freigabe unbemerkt ändert.
Eine mögliche technische Absicherung sind bedingte Änderungen. Sie werden nur ausgeführt, wenn der erwartete Stand noch vorliegt. HTTP unterstützt dafür beispielsweise If-Match. Voraussetzung ist, dass die konkrete Anwendung das Verfahren korrekt umsetzt.
Der Versionsbezug muss außerdem die entscheidungsrelevanten Unterlagen erfassen. Die Version einer Verarbeitung belegt nicht automatisch, welche Fassung eines verlinkten Vertrags oder welcher Stand einer Anbieterbewertung geprüft wurde. Dokumentversionen und Beziehungen sind deshalb im Zusammenhang mit der Entscheidung festzuhalten. Der Beitrag zu Versionierung und Audit-Trail behandelt diesen fachlichen Kontext.
Identität und aktuelle Berechtigung prüfen
Eine erfolgreiche Anmeldung über Microsoft 365 beantwortet noch nicht, ob die Person den konkreten Vorgang im betreffenden Mandanten freigeben darf. Maßgeblich sind die aktuellen Rechte für die jeweilige Aktion.
OWASP empfiehlt Berechtigungsprüfungen bei jedem Zugriff sowie eine standardmäßige Ablehnung, wenn keine Erlaubnis vorliegt. Eine mit der Nachricht übermittelte Rollenbezeichnung oder die Sichtbarkeit einer Teams-Aufgabe reicht als Berechtigungsnachweis nicht aus.
Ebenso sind Single Sign-on und Provisioning zu unterscheiden. Die Anlage und Deaktivierung von Benutzerkonten sowie Änderungen an Rollen benötigen entsprechende Prozesse. Microsoft behandelt diese Aufgaben gesondert im Rahmen der Anwendungsbereitstellung. SSO allein belegt nicht, dass zwischenzeitlich entzogene Rechte bereits in allen beteiligten Systemen berücksichtigt wurden.
Vor der wirksamen Entscheidung sollte das führende System daher Identität, aktuelle Berechtigung, Mandant, Freigabeauftrag und Version prüfen. Die Zuordnung muss auf vertrauenswürdig ermittelten Informationen beruhen.
Wiederholungen und Abgleich nach Fehlerart regeln
Eine vorübergehende Verbindungsstörung kann einen erneuten Übertragungsversuch rechtfertigen. Eine fehlende Berechtigung oder eine veraltete Entscheidungsgrundlage wird durch wiederholtes Senden dagegen nicht behoben.
Beim Retry-Muster ist außerdem zu berücksichtigen, dass eine Aktion bereits erfolgreich ausgeführt worden sein kann, obwohl ihre Antwort verloren ging. Microsoft weist auf dieses Risiko hin. Eine ungeprüfte Wiederholung könnte dann zusätzliche Wirkungen auslösen.
Vor einem erneuten Versuch ist deshalb der gespeicherte Bearbeitungsstand abzugleichen. Wurde die Rückmeldung bereits ausgewertet, ist dieses Ergebnis zu berücksichtigen. Bleibt die Verarbeitung unklar, benötigt der Fall einen geregelten Klärungsweg. Aus der bloßen Existenz einer Teams-Nachricht darf keine Freigabe abgeleitet werden, wenn ein belastbarer Entscheidungsnachweis fehlt.
Zusätzlich ist ein regelmäßiger Abgleich offener Freigabeaufträge mit den eingegangenen und verarbeiteten Rückmeldungen erforderlich. Für unterstützte Graph-Ressourcen beschreibt Microsoft Lebenszyklusbenachrichtigungen und eine erneute Datensynchronisation nach Zustelllücken. Die Möglichkeiten unterscheiden sich jedoch nach Ressourcentyp. Eine allgemeine Wiederherstellungsgarantie für beliebige Teams-Prozesse ergibt sich daraus nicht.
Fehlerfälle und Zuständigkeiten festlegen
Die folgende Matrix ist eine organisatorische und technische Arbeitshilfe für den beschriebenen Freigabeprozess. Sie stellt kein gesetzlich vorgeschriebenes Ablaufschema dar. Sämtliche Fälle sind Beispiele.
| Fehlerfall | Erforderliche Prüfung | Zuständigkeit und Bearbeitung | Nachweis |
|---|---|---|---|
| Doppelte Rückmeldung | Ereigniskennung, Freigabeauftrag, Inhalt und gespeichertes Ergebnis abgleichen | Integrationsbetrieb: identische Wiederholung ohne erneute Zustandsänderung behandeln; widersprüchliche Inhalte unter derselben Kennung klären | Eingänge, erkannte Wiederholung und unveränderter fachlicher Stand |
| Verspätete Bestätigung | Bestätigte V3 mit aktueller V4 und dem ergänzten Empfänger vergleichen | Fachliche Freigaberolle: Bestätigung nicht automatisch übernehmen; Änderung prüfen und über die aktuelle Fassung entscheiden | Versionsvergleich, Grund der Zurückweisung und neuer Prüfauftrag |
| Fehlende Rückmeldung | Offenen Auftrag, Versand, Eingang und verfügbaren Verarbeitungsnachweis abgleichen | Integrationsbetrieb und Prozessverantwortung: sichere Wiederholung oder erneute Bestätigung veranlassen; keine automatische Freigabe | Abgleichprotokoll und weiterer Bearbeitungsweg |
| Unberechtigte Aktion | Vertrauenswürdig ermittelte Identität, aktuelle Rechte, Mandant und Aktion prüfen | IAM/Security und Prozessverantwortung: Aktion ablehnen, Zuständigkeit klären und bei Verdacht eine Sicherheitsprüfung einleiten | Ergebnis der Berechtigungsprüfung und unveränderter Vorgang |
| Nicht zuordenbare Rückmeldung | Fehlende oder widersprüchliche Referenzen auf Verarbeitung und Auftrag prüfen | Integrationssupport: Rückmeldung zur Klärung zurückhalten; keine Zuordnung anhand ähnlicher Titel vornehmen | Fehlercode, zulässig gespeicherte Referenzen und Klärungsergebnis |
Für offene Fehlerfälle sind Verantwortliche und risikogerechte Bearbeitungsfristen festzulegen. Ebenso muss geregelt sein, welche Transportantwort bei einer fachlich ungültigen Rückmeldung erfolgt. Andernfalls kann die Integration dieselbe unbrauchbare Nachricht wiederholt zustellen, obwohl der Fehler eine fachliche Klärung erfordert.
Umgang mit Änderungen vorab bestimmen
Nicht jede Änderung muss dieselbe Folge für eine offene Freigabe haben. Eine rein redaktionelle Korrektur kann anders zu bewerten sein als ein zusätzlicher Datenempfänger. Voraussetzung ist eine vorab dokumentierte Regelung dazu, welche Änderungen entscheidungsrelevant sind und wann eine frühere Bewertung weiterverwendet werden darf.
Eine solche Ausnahme sollte nicht erst während einer Störung festgelegt werden. Auch die technische Reparatur durch den Support ist von der fachlichen Entscheidung zu trennen. Supportrechte allein sollten keine Berechtigung begründen, Freigaben nachzutragen.
Je nach Häufigkeit und Sensibilität der Entscheidungen kann es zudem angemessener sein, Teams nur für die Benachrichtigung und einen sicheren Einstieg in den führenden Vorgang zu nutzen. Die Entscheidung betrifft Bedienkomfort, Integrationsaufwand und die Beherrschbarkeit der Fehlerfälle.
Nachweise für Support und Revision
Der Support benötigt eine zusammenhängende Sicht vom Freigabeauftrag bis zum Verarbeitungsergebnis. Dazu gehören Ereignis- und Auftragskennung, Quelle, Mandant, Eingangszeitpunkt, Versionsbezug, Prüfergebnis, Wiederholungen und offene Klärungsschritte.
Der Zeitpunkt der Benutzeraktion sollte vom technischen Empfang und von der Speicherung unterscheidbar bleiben. OWASP empfiehlt für Anwendungsprotokolle Angaben zu Zeitpunkt, Ort, Akteur und Ereignis sowie Kennungen, die zusammengehörige Vorgänge verbinden. Zugangstoken, Passwörter und unnötige sensible Inhalte gehören nicht ungeschützt in Fehlerprotokolle.
Für die Revision kommt die fachliche Erklärung hinzu. Im Beispiel muss nachvollziehbar sein, dass V3 bestätigt wurde, bei Eingang aber bereits V4 vorlag und deshalb keine automatische Freigabe der neuen Fassung erfolgte. Eine spätere wirksame Entscheidung zu V4 muss davon getrennt erkennbar sein.
Fehlerbehandlung vor der Abnahme prüfen
Die beschriebenen Fälle lassen sich in einen Abnahmetest übertragen. Dazu wird dieselbe Rückmeldung zweimal zugestellt, eine alte Bestätigung nach einer Versionsänderung übermittelt, eine Zustellung unterbrochen, eine nicht berechtigte Rolle verwendet und eine ungültige Referenz gesendet.
Für jeden Fall sind Ausgangsstand, erwartete Reaktion, tatsächliches Ergebnis und ausgelöste Nacharbeit zu dokumentieren. Maßgeblich ist auch der fachliche Endzustand. Ein technischer Erfolgsstatus allein zeigt nicht, ob die Freigabe korrekt angewendet oder zu Recht zurückgewiesen wurde.
Der Test belegt ausschließlich den geprüften Umfang. Er ersetzt keine dauerhafte Überwachung und bestätigt nicht automatisch andere Schnittstellen oder spätere Konfigurationsstände.
Anforderungen und Produktnachweise sind dabei auseinanderzuhalten. Die Ailance-Website beschreibt eine anpassbare Plattform für vernetzte GRC-Prozesse. Daraus lässt sich jedoch nicht ableiten, dass eine bestimmte Teams-Integration sämtliche beschriebenen Fehlerfälle abdeckt. Diese Eigenschaften sind für die konkrete Lösung und Konfiguration nachzuweisen.
Organisatorische Bedeutung der Webhook-Fehlerbehandlung
Eine Freigabe bleibt nur dann nachvollziehbar, wenn erkennbar ist, wer welche Fassung unter welchen Voraussetzungen bestätigt hat und welche Wirkung daraus entstanden ist. Im Beispiel darf die doppelte Rückmeldung zu V3 keine ungeprüfte Freigabe von V4 auslösen.
Für Unternehmen sind deshalb neben der Schnittstelle auch Zuständigkeiten, Versionsbezug, Berechtigungsprüfung und der Umgang mit offenen Fehlerfällen zu regeln. Die beschriebene Prüflogik ist eine Architektur- und Prozessempfehlung. Sie begründet weder eine eigenständige gesetzliche Vorgabe noch eine Produktgarantie.
Fragen und Antworten
Was passiert, wenn eine Freigabe mehrfach übertragen wird?
Eine doppelt eingehende Rückmeldung darf keine zusätzliche fachliche Wirkung auslösen. Dafür muss das System erkennen, ob dieselbe Entscheidung bereits verarbeitet wurde, und den Freigabeauftrag sowie den gespeicherten Bearbeitungsstand prüfen.
Darf eine Freigabe für eine ältere Version automatisch auf eine neue Version übertragen werden?
Nein. Bezieht sich die Entscheidung auf Version V3, während bereits Version V4 vorliegt, muss die ursprüngliche Freigabe mit ihrem Versionsbezug erhalten bleiben. Die aktuelle Fassung ist gesondert zu prüfen.
Reicht eine erfolgreiche technische Zustellung als Nachweis für eine gültige Freigabe?
Nein. Eine erfolgreiche Übertragung belegt lediglich den technischen Empfang. Zusätzlich müssen unter anderem Freigabeauftrag, Version, Berechtigung und fachliche Gültigkeit der Entscheidung geprüft werden.
Welche Berechtigungen sollten bei einer Freigabe geprüft werden?
Vor der wirksamen Verarbeitung sollten Identität, aktuelle Berechtigung, Mandant, Freigabeauftrag und Version geprüft werden. Eine Anmeldung über Microsoft 365 oder die Sichtbarkeit einer Teams-Aufgabe reicht dafür allein nicht aus.
Wann ist ein erneuter Übertragungsversuch sinnvoll?
Ein Retry kann bei vorübergehenden technischen Fehlern sinnvoll sein. Fachliche Probleme wie eine fehlende Berechtigung oder eine veraltete Entscheidungsgrundlage werden durch eine erneute Übertragung jedoch nicht behoben.
Welche Fehlerfälle sollten bei Governance-Workflows getestet werden?
Zu den relevanten Testfällen gehören doppelte Rückmeldungen, verspätete Bestätigungen nach einer Versionsänderung, fehlende Rückmeldungen, unberechtigte Aktionen und nicht eindeutig zuordenbare Rückmeldungen. Für jeden Fall sollten erwartete Reaktion, tatsächliches Ergebnis und der fachliche Endzustand dokumentiert werden.






 German
 English
 Italian
 French