
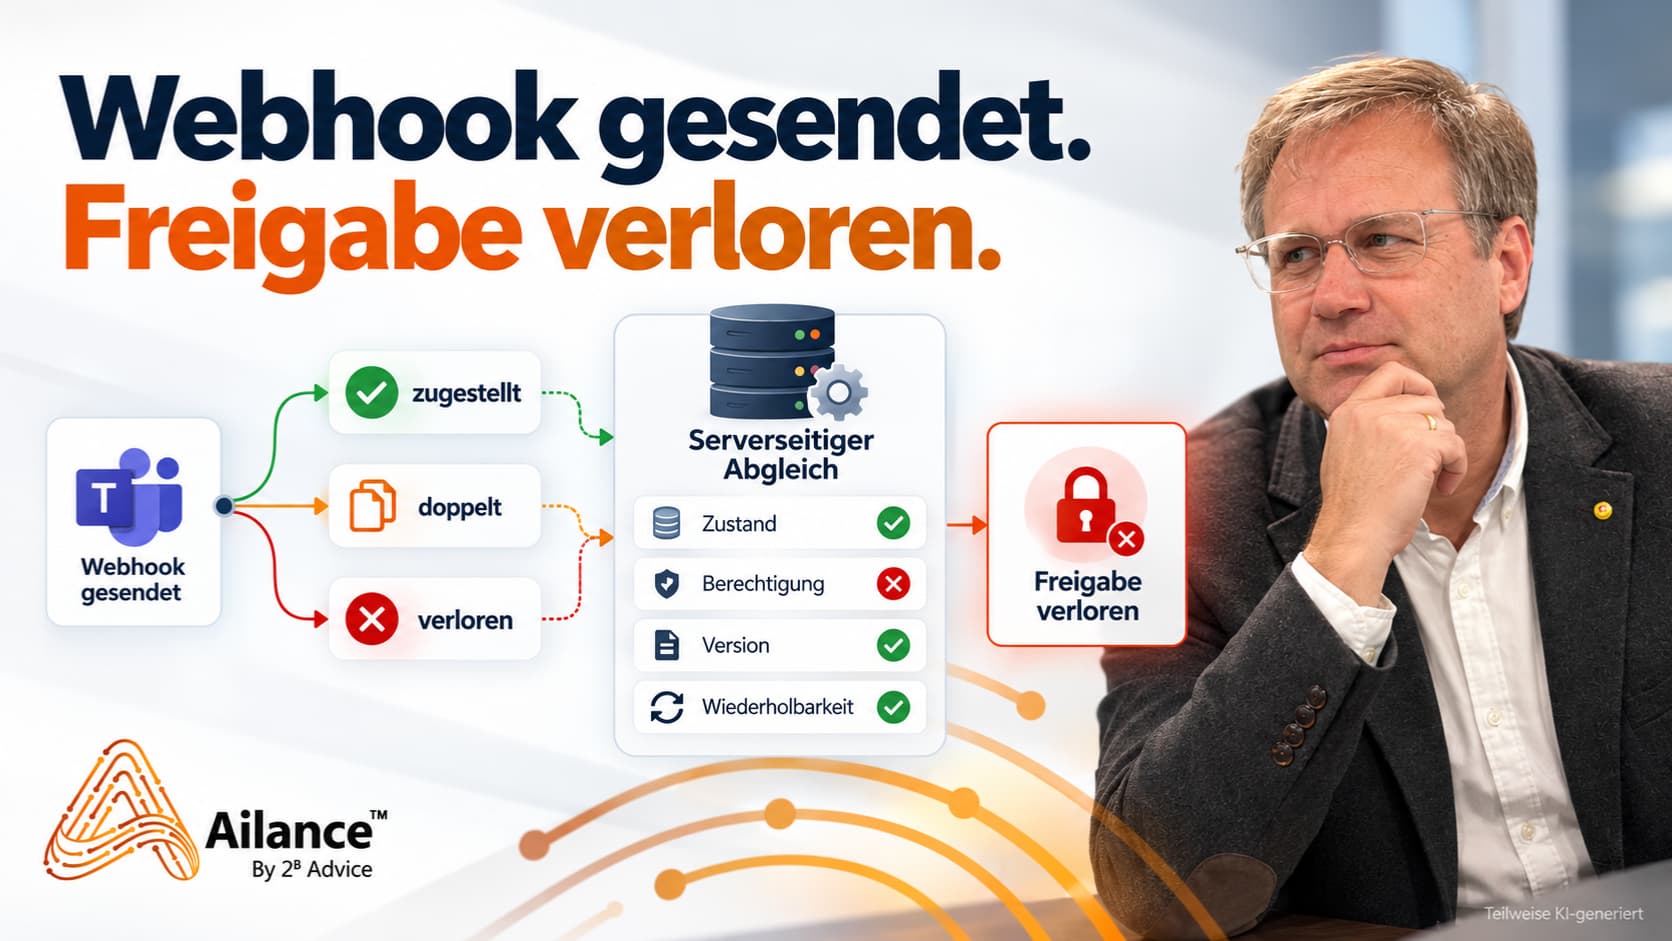
Errori dei webhook nei flussi di lavoro di governance: gestire le approvazioni in modo tracciabile
I flussi di lavoro di governance possono integrare le approvazioni in Microsoft Teams e successivamente trasferire la decisione al sistema principale. Tuttavia, ai fini della tracciabilità, non è determinante solo il fatto che un riscontro arrivi tecnicamente a destinazione. Il sistema deve anche verificare a quale processo e a quale versione si riferisca, se la persona che prende la decisione sia autorizzata e quali effetti possa ancora avere il riscontro.
Si presentano requisiti particolari quando i messaggi arrivano più volte, in ritardo o non arrivano affatto. In tali casi, è necessario che la ricezione tecnica, la verifica tecnica e l’effettiva modifica dello stato rimangano distinguibili. Una trasmissione riuscita non costituisce di per sé una convalida valida.
Modifiche alla versione durante una condivisione aperta
Un esempio ne illustra l'importanza dal punto di vista organizzativo: per una Elaborazione Viene richiesta l'approvazione della versione V3. La persona responsabile riceve un'attività in Teams a tal fine. Mentre questa è ancora in sospeso, il dipartimento aggiunge un altro destinatario dei dati. A questo punto è disponibile la versione V4.
Successivamente arriva la conferma relativa all'attività originale di Teams. A causa di un invio ripetuto, viene recapitata due volte. Occorre ora chiarire se la decisione sia già stata elaborata e se possa ancora essere utilizzata per lo stato attuale.
Se l'integrazione si limitasse a impostare lo stato su „approvato“, una decisione relativa alla versione V3 potrebbe essere trasferita alla versione modificata V4. Il processo deve quindi mantenere il riferimento alla versione verificata e impedire un trasferimento non verificato.
L'articolo su Flussi di lavoro relativi alla governance in Microsoft 365 illustra il nesso tra il canale operativo e l'atto di governance di riferimento. Ai fini operativi, occorre inoltre stabilire in che modo tale nesso venga mantenuto in caso di errori di consegna e di elaborazione.
Distinguere tra consegna tecnica e approvazione tecnica
Microsoft Graph distingue tra l'invio di una notifica di modifica e la sua successiva Elaborazione. Una risposta HTTP ricevuta tempestivamente e con esito positivo conferma in quel caso la consegna. Per una successiva Elaborazione Microsoft raccomanda, tra le altre cose, di inserire inizialmente le notifiche in una coda in modo permanente e di confermarne la ricezione.
Ciò non significa che sia già stato stabilito se una decisione tecnica sia ammissibile o sia già stata salvata. Inoltre, Microsoft descrive casi limitati in cui le notifiche potrebbero andare perse.
In un processo di approvazione, pertanto, dovrebbero essere tracciabili separatamente almeno l’invio, la ricezione, l’esito della verifica tecnica e la modifica di stato effettuata. Una segnalazione può essere accettata dal punto di vista tecnico ma respinta dal punto di vista tecnico-contenutistico, ad esempio perché riguarda una versione non aggiornata.
A tal proposito occorre tenere conto dell'interfaccia specifica. Una notifica di modifica di Microsoft Graph non costituisce automaticamente il canale di ritorno di una condivisione su Teams. Le azioni sulle schede di Teams possono, ad esempio, fornire dati relativi al lato server Elaborazione trasmessa a un’applicazione. Il tipo di verifica dell’identità, la risposta di trasporto e la gestione degli errori necessari dipendono dall’implementazione scelta. Non è quindi possibile applicare le considerazioni relative alle notifiche Graph a tutti i processi di Teams senza prima averle verificate.
Assegnare in modo univoco gli eventi ed evitare l'esecuzione duplicata
Un ID evento serve a riconoscere una risposta in caso di nuova consegna. L'ID dovrebbe rimanere invariato per lo stesso evento. La specifica CloudEvents descrive a tal fine la combinazione tra fonte dell'evento e ID.
Ai fini del processo di approvazione, occorre distinguere tre elementi di riferimento: il colpiti Elaborazione, l'ordine di rilascio specifico e la singola conferma. L'ID oggetto della Elaborazione Questo da solo non basta, poiché lo stesso procedimento può essere sottoposto a diverse verifiche e decisioni.
Un identificativo univoco facilita l'attribuzione. Tuttavia, esso non attesta né l'autorizzazione del mittente né la validità tecnica della decisione.
Il Elaborazione dovrebbe inoltre essere idempotente. Ciò significa, in questo contesto, che una nuova Elaborazione non produce alcun effetto tecnico aggiuntivo nella stessa decisione. Un feedback già valutato non deve riattivare né la fase di approvazione né le attività successive. Microsoft descrive questo modello per i messaggi inviati ripetutamente.
Occorre tenere conto anche delle consegne simultanee. Una verifica dell’eventuale esistenza dell’identificativo, seguita da un salvataggio separato, potrebbe rivelarsi insufficiente. La protezione contro l’esecuzione duplicata e il salvataggio del risultato devono essere coordinati dal punto di vista tecnico. Se vengono attivate azioni in altri sistemi, sono necessari ulteriori meccanismi di sincronizzazione.
Inoltre, è necessario verificare lo stato dell'ordine di rilascio. Un secondo clic può generare un nuovo ID messaggio, anche se lo stesso ordine è già stato completato. L'identificativo dell'evento non sostituisce quindi una verifica dello stato tecnico.
Rendere vincolanti le approvazioni relative alla versione revisionata
Nell'esempio, la conferma si riferisce alla versione V3, mentre al momento del suo ricevimento è già disponibile la versione V4. Il riscontro dovrebbe essere documentato come decisione relativa alla versione originale. Da ciò non si può dedurre un'approvazione automatica della nuova versione.
Il ruolo responsabile dell'approvazione deve essere informato della modifica intervenuta nel frattempo. Potrà quindi valutare l'importanza che il destinatario aggiuntivo dei dati riveste ai fini della decisione e decidere in merito alla versione V4. Il feedback precedente rimane invariato con il riferimento alla versione originale.
Per quanto riguarda le autorizzazioni delle transazioni, l’OWASP descrive la protezione dei dati rilevanti ai fini decisionali da eventuali modifiche e una verifica lato server immediatamente prima dell’esecuzione. Per il processo qui considerato, occorre quindi garantire che la versione verificata non subisca modifiche inosservate tra la verifica della versione e la memorizzazione dell’approvazione.
Una possibile misura di sicurezza tecnica è rappresentata dalle modifiche condizionali. Queste vengono eseguite solo se lo stato previsto è ancora presente. HTTP supporta, ad esempio, il metodo If-Match. Il presupposto è che l'applicazione specifica implementi correttamente questa procedura.
Il riferimento alla versione deve inoltre includere i documenti rilevanti ai fini della decisione. La versione di un Elaborazione non indica automaticamente quale versione di un contratto collegato o quale stato di una valutazione del fornitore sia stato verificato. È quindi necessario registrare le versioni dei documenti e le relazioni in relazione alla decisione. Il contributo a Controllo delle versioni e audit trail tratta questo contesto specialistico.
Verifica dell'identità e dell'autorizzazione attuale
Il fatto che l'accesso tramite Microsoft 365 sia andato a buon fine non significa necessariamente che l'utente sia autorizzato a eseguire l'operazione specifica nel tenant in questione. Sono determinanti i diritti attuali relativi alla rispettiva azione.
OWASP raccomanda di effettuare controlli delle autorizzazioni ad ogni accesso e di rifiutare l'accesso per impostazione predefinita in assenza di autorizzazione. L'indicazione del ruolo allegata al messaggio o la visibilità di un'attività di Teams non sono sufficienti come prova di autorizzazione.
Allo stesso modo, sono Single sign-on e il provisioning. La creazione e la disattivazione degli account utente, così come le modifiche ai ruoli, richiedono processi specifici. Microsoft gestisce queste attività separatamente nell’ambito della distribuzione delle applicazioni. Il solo SSO non garantisce che i diritti revocati nel frattempo siano già stati presi in considerazione in tutti i sistemi coinvolti.
Prima di prendere una decisione effettiva, il sistema principale dovrebbe quindi verificare l'identità, l'autorizzazione attuale, il mandante, l'ordine di approvazione e la versione. L'assegnazione deve basarsi su informazioni ritenute attendibili.
Regolare le ripetizioni e la compensazione in base al tipo di errore
Un temporaneo malfunzionamento della connessione può giustificare un nuovo tentativo di trasmissione. La mancanza di autorizzazione o una base decisionale non più valida non vengono invece risolte con l’invio ripetuto.
Nel modello "Retry" occorre inoltre tenere presente che un'azione potrebbe essere già stata eseguita con successo, anche se la relativa risposta è andata persa. Microsoft sottolinea questo rischio. Una ripetizione non verificata potrebbe quindi provocare effetti indesiderati.
Prima di effettuare un nuovo tentativo, è quindi necessario verificare lo stato di elaborazione salvato. Se la conferma è già stata valutata, occorre tenere conto di tale risultato. Se la Elaborazione Se la situazione non è chiara, il caso richiede un iter di chiarimento regolamentato. Non si può dedurre un’autorizzazione dalla semplice esistenza di un messaggio su Teams, in assenza di una prova attendibile della decisione.
Inoltre, è necessario un confronto regolare tra le richieste di approvazione in sospeso e le risposte ricevute ed elaborate. Per le risorse Graph supportate, Microsoft descrive le notifiche relative al ciclo di vita e una nuova sincronizzazione dei dati in caso di interruzioni nella consegna. Le possibilità variano tuttavia a seconda del tipo di risorsa. Ciò non comporta tuttavia una garanzia generale di ripristino per qualsiasi processo di Teams.
Definire i casi di errore e le responsabilità
La matrice che segue costituisce uno strumento organizzativo e tecnico a supporto del processo di approvazione descritto. Non rappresenta uno schema procedurale previsto dalla legge. Tutti i casi riportati sono esemplificativi.
| Caso di errore | Verifica necessaria | Competenza e gestione | Prova |
|---|---|---|---|
| Doppio riscontro | Confrontare l'ID evento, l'ordine di approvazione, il contenuto e il risultato salvato | Operazione di integrazione: trattare le ripetizioni identiche senza un nuovo cambiamento di stato; chiarire i contenuti contraddittori con lo stesso identificativo | Input, ripetizioni individuate e stato tecnico immutato |
| Conferma tardiva | Confrontare la versione V3 confermata con l'attuale V4 e il ricevitore integrato | Ruolo di approvazione tecnica: non applicare automaticamente la conferma; verificare la modifica e decidere in merito alla versione attuale | Confronto tra le versioni, motivo del rigetto e nuovo incarico di verifica |
| Mancanza di risposta | Confronta gli ordini in sospeso, le spedizioni, le ricevute e i dati di elaborazione disponibili | Operazione di integrazione e responsabilità di processo: garantire la ripetizione o richiedere una nuova conferma; nessuna approvazione automatica | Protocollo di verifica e ulteriore iter di elaborazione |
| Azione non autorizzata | Verificare l’identità accertata in modo affidabile, i diritti attuali, il cliente e l’azione | IAM/Sicurezza e responsabilità di processo: rifiutare l'azione, chiarire le competenze e, in caso di sospetto, avviare una verifica di sicurezza | Risultato della verifica delle autorizzazioni e operazione invariata |
| Risposta non attribuibile | Riferimenti mancanti o contraddittori a Elaborazione e verificare l'ordine | Supporto all'integrazione: sospendere il riscontro in attesa di chiarimenti; non effettuare alcuna assegnazione sulla base di titoli simili | Codice di errore, riferimenti memorizzati consentiti e risultato della verifica |
Per i casi di errore non risolti, sono Persone responsabili e stabilire tempi di elaborazione adeguati al rischio. Occorre inoltre definire quale risposta di trasporto debba essere inviata in caso di risposta tecnicamente non valida. In caso contrario, il sistema di integrazione potrebbe inviare ripetutamente lo stesso messaggio non utilizzabile, nonostante l’errore richieda un chiarimento tecnico.
Definire in anticipo come gestire le modifiche
Non tutte le modifiche devono necessariamente avere le stesse conseguenze su un’autorizzazione in corso. Una correzione puramente redazionale può essere valutata in modo diverso rispetto all’aggiunta di un nuovo destinatario dei dati. È necessario che esista una regolamentazione documentata in anticipo che definisca quali modifiche siano rilevanti ai fini decisionali e in quali casi sia possibile riutilizzare una valutazione precedente.
Una deroga di questo tipo non dovrebbe essere stabilita solo nel corso di un guasto. Anche l’intervento tecnico da parte dell’assistenza deve essere separato dalla decisione tecnica. I diritti di assistenza, di per sé, non dovrebbero costituire una giustificazione per l’approvazione a posteriori.
A seconda della frequenza e della delicatezza delle decisioni, può inoltre risultare più opportuno utilizzare i team solo per la notifica e per un inserimento sicuro nel processo principale. La scelta dipende dalla facilità d’uso, dal carico di lavoro necessario per l’integrazione e dalla gestibilità dei casi di errore.
Documentazione relativa all'assistenza e alla revisione
Il supporto tecnico necessita di una visione d'insieme completa, dall'ordine di approvazione fino al risultato dell'elaborazione. Ciò include l'ID dell'evento e dell'ordine, la fonte, il mandante, l'ora di ricezione, il riferimento alla versione, il risultato della verifica, le ripetizioni e le fasi di chiarimento ancora in sospeso.
L'ora dell'azione dell'utente dovrebbe rimanere distinguibile dalla ricezione tecnica e dall'archiviazione. OWASP raccomanda che i log delle applicazioni contengano informazioni relative a data, ora, luogo, autore ed evento, nonché identificatori che colleghino le operazioni correlate. I token di accesso, le password e i contenuti sensibili non necessari non devono essere inseriti senza protezione nei log degli errori.
Alla revisione si aggiunge la spiegazione tecnica. Nell’esempio deve risultare chiaro che V3 è stata confermata, ma che al momento della ricezione era già disponibile V4 e che, pertanto, non è avvenuta l’approvazione automatica della nuova versione. Una successiva decisione efficace relativa a V4 deve essere riconoscibile separatamente da questa.
Verificare la gestione degli errori prima del collaudo
I casi descritti possono essere riprodotti in un test di accettazione. A tal fine, viene inviata due volte la stessa conferma, viene trasmessa una vecchia conferma dopo una modifica di versione, viene interrotta una consegna, viene utilizzato un ruolo non autorizzato e viene inviato un riferimento non valido.
Per ogni caso occorre documentare lo stato iniziale, la reazione prevista, il risultato effettivo e il lavoro di correzione necessario. È determinante anche lo stato finale dal punto di vista tecnico. Il solo stato di successo tecnico non indica se l'approvazione sia stata applicata correttamente o se sia stata giustamente respinta.
Il test attesta esclusivamente l'ambito sottoposto a verifica. Non sostituisce un monitoraggio continuo e non conferma automaticamente altre interfacce o stati di configurazione successivi.
È necessario distinguere tra requisiti e prove di conformità del prodotto. Il sito web di Ailance descrive una piattaforma personalizzabile per processi GRC interconnessi. Da ciò non si può tuttavia dedurre che una determinata integrazione con Teams copra tutti i casi di errore descritti. Tali caratteristiche devono essere dimostrate per la soluzione e la configurazione specifiche.
Importanza organizzativa della gestione degli errori dei webhook
Un'approvazione è comprensibile solo se è possibile risalire a chi ha confermato quale versione, a quali condizioni e quale effetto ne è derivato. Nell'esempio, la doppia conferma relativa alla V3 non deve comportare un'approvazione non verificata della V4.
Per le aziende è quindi necessario definire, oltre all’interfaccia, anche le responsabilità, il riferimento alla versione, la verifica delle autorizzazioni e la gestione dei casi di errore in sospeso. La logica di verifica descritta costituisce una raccomandazione in materia di architettura e processi. Essa non costituisce né una disposizione di legge a sé stante né una garanzia sul prodotto.
Domande e risposte
Cosa succede se un'autorizzazione viene trasferita più volte?
Un feedback ricevuto due volte non deve comportare alcun effetto tecnico aggiuntivo. A tal fine, il sistema deve verificare se la stessa decisione sia già stata elaborata e controllare l'ordine di approvazione nonché lo stato di elaborazione memorizzato.
È possibile trasferire automaticamente l'autorizzazione relativa a una versione precedente a una versione più recente?
No. Se la decisione si riferisce alla versione V3, mentre è già disponibile la versione V4, l’approvazione originaria con il relativo riferimento alla versione deve essere mantenuta. La versione attuale deve essere verificata separatamente.
Una notifica tecnica andata a buon fine è sufficiente come prova di un’autorizzazione valida?
No. Una trasmissione andata a buon fine attesta solo la ricezione tecnica. Occorre inoltre verificare, tra le altre cose, l’ordine di approvazione, la versione, l’autorizzazione e la validità tecnica della decisione.
Quali autorizzazioni occorre verificare in caso di condivisione?
Prima dell'effettiva Elaborazione È necessario verificare l'identità, l'autorizzazione attuale, il cliente, l'ordine di approvazione e la versione. La sola registrazione tramite Microsoft 365 o la visibilità di un'attività di Teams non è sufficiente a tal fine.
Quando è opportuno riprovare a effettuare la trasmissione?
In caso di errori tecnici temporanei, può essere utile effettuare un nuovo tentativo. Tuttavia, i problemi di natura tecnica, come l’assenza di autorizzazioni o una base decisionale non aggiornata, non vengono risolti con una nuova trasmissione.
Quali casi di errore dovrebbero essere testati nei flussi di lavoro relativi alla governance?
Tra i casi di test rilevanti figurano i feedback duplicati, le conferme tardive a seguito di una modifica di versione, i feedback mancanti, le azioni non autorizzate e i feedback non chiaramente attribuibili. Per ciascun caso è necessario documentare la reazione prevista, il risultato effettivo e lo stato finale dal punto di vista funzionale.

 German
 Italian
 French
 English