
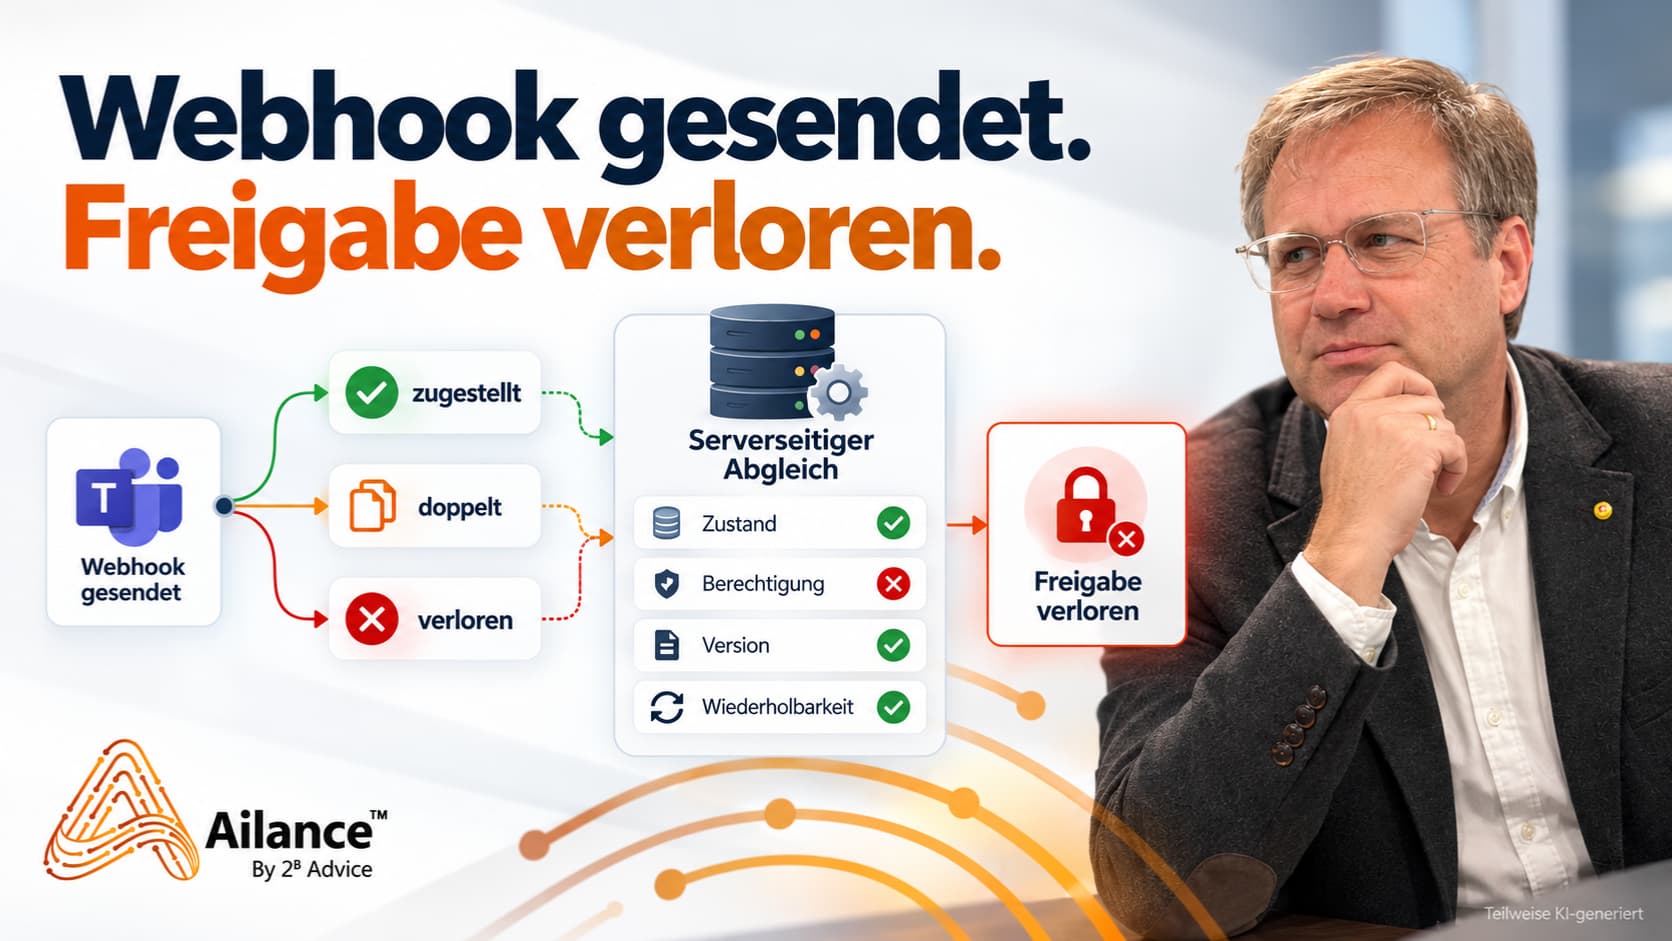
Erreurs de webhook dans les workflows de gouvernance : traiter les validations de manière traçable
Les workflows de gouvernance peuvent intégrer des validations dans Microsoft Teams, puis transmettre la décision au système pilote. Toutefois, la traçabilité ne dépend pas uniquement de la réception technique d'une réponse. Le système doit également vérifier à quelle opération et à quelle version elle se rapporte, si la personne décisionnaire est habilitée et quel effet cette réponse peut encore avoir.
Des exigences particulières s'imposent lorsque les messages sont reçus plusieurs fois, avec retard ou ne parviennent pas du tout. Dans ce cas, il faut pouvoir distinguer clairement la réception technique, la vérification technique et la modification effective de l'état. Une transmission réussie ne constitue pas en soi une validation valable.
Modifications de version pendant un partage ouvert
Un exemple permet d'illustrer son importance sur le plan organisationnel : pour une Traitement Une demande de validation pour la version V3 est émise. La personne en charge reçoit une tâche à ce sujet dans Teams. Tant que celle-ci est encore en cours, le service concerné ajoute un destinataire supplémentaire. On en est donc désormais à la version V4.
La confirmation issue de la tâche Teams initiale est ensuite reçue. En raison d'un envoi en double, elle est transmise deux fois. Il convient désormais de vérifier si la décision a déjà été prise en compte et si elle peut encore être utilisée dans le contexte actuel.
Si l'intégration se contentait de définir le statut sur „ validé “, une décision concernant la version V3 pourrait être reportée à la version modifiée V4. Le processus doit donc conserver le lien avec la version vérifiée et empêcher une reprise non vérifiée.
L'article sur Workflows de gouvernance dans Microsoft 365 explique le lien entre le canal de travail et le document de gouvernance de référence. Pour l'exploitation, il convient de préciser comment ce lien est préservé en cas d'erreurs de transmission ou de traitement.
Distinguer la remise technique et la validation technique
Microsoft Graph fait la distinction entre l'envoi d'une notification de modification et son Traitement. Une réponse HTTP réussie reçue en temps voulu confirme alors la livraison. Pour une Traitement Microsoft recommande notamment de placer dans un premier temps les notifications de manière permanente dans une file d'attente et d'en confirmer la réception.
Cela ne permet pas encore de déterminer si une décision technique est autorisée ou si elle a déjà été enregistrée. De plus, Microsoft mentionne un nombre limité de tentatives et des situations dans lesquelles les notifications peuvent être perdues.
Dans le cadre d'un processus de validation, il convient donc de pouvoir retracer séparément au moins l'envoi, la réception, le résultat de la vérification technique et la modification d'état effectuée. Une confirmation peut être acceptée sur le plan technique mais rejetée sur le plan technique, par exemple parce qu'elle concerne une version obsolète.
Il convient de tenir compte de l'interface concrète. Une notification de modification Microsoft Graph ne constitue pas automatiquement le canal de retour d'une autorisation Teams. Les actions effectuées sur les cartes Teams peuvent, par exemple, générer des données côté serveur Traitement transmise à une application. Le type de vérification d'identité, de réponse de transport et de gestion des erreurs requis dépend de la mise en œuvre choisie. Il n'est donc pas possible d'appliquer les informations relatives aux notifications Graph à tous les processus Teams sans vérification préalable.
Attribuer clairement les événements et éviter les exécutions en double
Un identifiant d'événement sert à reconnaître une réponse en cas de nouvelle transmission. Cet identifiant doit rester le même pour un même événement. La spécification CloudEvents décrit à cet effet la combinaison de la source de l'événement et de son identifiant.
Dans le cadre du processus de validation, il convient de distinguer trois références : la concernés Traitement, l'ordre de validation concret et la confirmation individuelle. L'identifiant de l'objet de la Traitement Cela ne suffit pas à lui seul, car une même procédure peut faire l'objet de plusieurs contrôles et décisions.
Un identifiant unique facilite l'attribution. Il ne prouve toutefois ni la légitimité de l'expéditeur ni la validité technique de la décision.
Le site Traitement devrait en outre être idempotente. Cela signifie ici qu'une nouvelle Traitement ne produit aucun effet technique supplémentaire dans le cadre de cette même décision. Une réponse déjà traitée ne doit déclencher ni la phase de validation, ni les tâches en aval. Microsoft décrit ce modèle pour les messages envoyés à plusieurs reprises.
Il faut également tenir compte des livraisons simultanées. Une vérification visant à déterminer si l’identifiant existe déjà, suivie d’un enregistrement séparé, peut s’avérer insuffisante. La protection contre les exécutions en double et l’enregistrement du résultat doivent être coordonnés sur le plan technique. Si des actions sont déclenchées dans d’autres systèmes, des mécanismes de synchronisation supplémentaires sont nécessaires à cet effet.
Il convient en outre de vérifier l'état de l'ordre de validation. Un deuxième clic peut générer un nouvel identifiant de message, même si le même ordre est déjà clôturé. L'identifiant d'événement ne remplace donc pas une vérification fonctionnelle de l'état.
Lier les validations à la version vérifiée
Dans cet exemple, la confirmation concerne la version V3, alors que la version V4 est déjà disponible au moment de sa réception. La réponse doit être consignée comme une décision relative à la version initiale. On ne peut en déduire une validation automatique de la nouvelle version.
Le rôle de validation compétent doit être informé de cette modification intermédiaire. Il pourra alors évaluer l'importance de ce destinataire supplémentaire pour la prise de décision et se prononcer sur la version V4. La réponse précédente est conservée avec sa référence de version d'origine.
En matière d'autorisation des transactions, l'OWASP décrit la protection des données pertinentes pour la prise de décision contre toute modification, ainsi qu'une vérification côté serveur juste avant l'exécution. Pour le processus considéré ici, il convient donc de s'assurer que la version vérifiée ne subisse aucune modification inaperçue entre la vérification de la version et l'enregistrement de la validation.
Les modifications conditionnelles constituent une solution technique envisageable. Elles ne sont exécutées que si la version attendue est encore disponible. Le protocole HTTP prend en charge, par exemple, la méthode « If-Match » à cet effet. Cela suppose toutefois que l'application concernée mette correctement en œuvre cette procédure.
La référence à la version doit en outre inclure les documents pertinents pour la prise de décision. La version d'un Traitement Cela ne permet pas de déterminer automatiquement quelle version d'un contrat lié ou quel état d'une évaluation de fournisseur a été vérifié. Les versions des documents et leurs relations doivent donc être consignées dans le cadre de la décision. La contribution à Gestion des versions et piste d'audit aborde ce contexte technique.
Vérifier l'identité et les autorisations actuelles
Une connexion réussie via Microsoft 365 ne garantit pas pour autant que la personne soit autorisée à effectuer l'opération en question dans le mandant concerné. Ce sont les droits actuels associés à l'action en question qui font foi.
L'OWASP recommande de procéder à des contrôles d'autorisation à chaque accès et de refuser l'accès par défaut en l'absence d'autorisation. La mention d'un rôle dans un message ou la visibilité d'une tâche Teams ne constituent pas une preuve d'autorisation suffisante.
De même, Connexion unique et le provisionnement. La création et la désactivation des comptes utilisateurs, ainsi que les modifications apportées aux rôles, nécessitent des processus adaptés. Microsoft traite ces tâches séparément dans le cadre du déploiement des applications. L'authentification unique (SSO) ne suffit pas à elle seule à garantir que les droits retirés entre-temps ont déjà été pris en compte dans tous les systèmes concernés.
Avant de prendre une décision effective, le système principal doit donc vérifier l'identité, les autorisations actuelles, le mandant, l'ordre de validation et la version. L'affectation doit reposer sur des informations dont la fiabilité a été vérifiée.
Gérer les répétitions et la comparaison en fonction du type d'erreur
Un problème de connexion temporaire peut justifier une nouvelle tentative d'envoi. En revanche, l'absence d'autorisation ou une base de décision obsolète ne sont pas résolues par un envoi répété.
Dans le cas du modèle « Retry », il faut également tenir compte du fait qu'une action a peut-être déjà été exécutée avec succès, même si sa réponse a été perdue. Microsoft attire l'attention sur ce risque. Une répétition non vérifiée pourrait alors entraîner des effets supplémentaires.
Avant de faire une nouvelle tentative, il convient donc de vérifier l'état d'avancement enregistré. Si la confirmation a déjà été analysée, il faut tenir compte de ce résultat. Si la Traitement En l'absence de clarté, le cas doit faire l'objet d'une procédure de clarification réglementée. L'existence d'un message sur Teams ne saurait à elle seule valoir autorisation en l'absence d'une preuve solide étayant la décision.
De plus, il est nécessaire de procéder à une comparaison régulière des demandes de validation en attente avec les réponses reçues et traitées. Pour les ressources Graph prises en charge, Microsoft décrit des notifications de cycle de vie et une nouvelle synchronisation des données après des interruptions de livraison. Les possibilités varient toutefois selon le type de ressource. Il n’en résulte toutefois pas de garantie générale de restauration pour tous les processus Teams.
Définir les cas d'erreur et les responsabilités
Le tableau ci-dessous constitue un outil organisationnel et technique destiné à faciliter le processus de validation décrit. Il ne s'agit pas d'un schéma de procédure imposé par la loi. Tous les cas présentés sont des exemples.
| cas d'erreur | Contrôle requis | Compétence et traitement | Justificatif |
|---|---|---|---|
| Double confirmation | Comparer l'identifiant de l'événement, l'ordre de validation, le contenu et le résultat enregistré | Opération d'intégration : traiter les répétitions identiques sans nouveau changement d'état ; clarifier les contenus contradictoires portant le même identifiant | Données reçues, répétition détectée et état des connaissances inchangé |
| Confirmation tardive | Comparer la version V3 validée avec la version V4 actuelle et le récepteur complété | Rôle de validation technique : ne pas appliquer automatiquement la confirmation ; vérifier la modification et décider de la version à retenir | Comparaison des versions, motif du rejet et nouveau mandat d'examen |
| Absence de réponse | Réconcilier les commandes en cours, les expéditions, les réceptions et les justificatifs de traitement disponibles | Opération d'intégration et responsabilité du processus : demander une répétition sécurisée ou une nouvelle confirmation ; pas de validation automatique | Procès-verbal de rapprochement et suite du traitement |
| Action non autorisée | Vérifier l'identité authentifiée, les droits actuels, le mandant et l'action | IAM/Sécurité et responsabilité des processus : refuser l'action, clarifier les compétences et, en cas de soupçon, lancer un contrôle de sécurité | Résultat du contrôle des autorisations et opération inchangée |
| Réponse non attribuable | Références manquantes ou contradictoires concernant Traitement et vérifier la commande | Aide à l'intégration : ne pas envoyer de réponse avant clarification ; ne pas effectuer de classement sur la base de titres similaires | Code d'erreur, références enregistrées autorisées et résultat de la vérification |
Pour les cas d'erreurs en suspens, Responsable et de fixer des délais de traitement adaptés aux risques. Il convient également de définir la réponse à envoyer en cas de retour d'information non valide sur le plan technique. Dans le cas contraire, le système d'intégration pourrait renvoyer à plusieurs reprises le même message inutilisable, alors que l'erreur nécessite une clarification technique.
Définir à l'avance la manière de gérer les modifications
Toutes les modifications n’ont pas nécessairement les mêmes conséquences sur une autorisation en cours. Une simple correction rédactionnelle peut être évaluée différemment d’un destinataire supplémentaire des données. Il est indispensable de disposer au préalable d’une règle documentée précisant quelles modifications sont pertinentes pour la prise de décision et dans quels cas une évaluation antérieure peut être réutilisée.
Une telle exception ne devrait pas être définie seulement au moment où survient un dysfonctionnement. De même, la réparation technique effectuée par le service d'assistance doit être dissociée de la décision technique. Les droits d'assistance ne devraient pas, à eux seuls, justifier la validation a posteriori.
En fonction de la fréquence et du caractère sensible des décisions, il peut en outre s'avérer plus judicieux de n'utiliser les équipes que pour la notification et le lancement sécurisé du processus principal. Ce choix dépend de la facilité d'utilisation, de l'effort d'intégration et de la maîtrise des cas d'erreur.
Justificatifs relatifs à l'assistance et à l'audit
Le service d'assistance a besoin d'une vue d'ensemble cohérente, depuis la demande de validation jusqu'au résultat du traitement. Cela comprend l'identifiant de l'événement et de la demande, la source, le mandant, l'heure de réception, la référence de version, le résultat du contrôle, les répétitions et les étapes de clarification en cours.
La date et l'heure de l'action de l'utilisateur doivent pouvoir être distinguées de la réception technique et du stockage. L'OWASP recommande que les journaux d'application contiennent des informations sur l'heure, le lieu, l'acteur et l'événement, ainsi que des identifiants permettant de relier les opérations associées. Les jetons d'accès, les mots de passe et les contenus sensibles non nécessaires ne doivent pas figurer sans protection dans les journaux d'erreurs.
À cette révision s'ajoute l'explication technique. Dans l'exemple, il doit apparaître clairement que la version V3 a été validée, mais que la version V4 était déjà disponible au moment de la réception et que, par conséquent, la nouvelle version n'a pas été validée automatiquement. Une décision ultérieure concernant la version V4 doit pouvoir être distinguée de celle-ci.
Vérifier la gestion des erreurs avant la réception
Les cas décrits peuvent être transposés dans un test de réception. Pour ce faire, on envoie deux fois la même confirmation, on transmet une ancienne confirmation après un changement de version, on interrompt une transmission, on utilise un rôle non autorisé et on envoie une référence non valide.
Pour chaque cas, il convient de consigner l'état initial, la réaction attendue, le résultat effectif et les retouches nécessaires. L'état final sur le plan technique est également déterminant. Un statut technique « réussi » ne suffit pas à lui seul à indiquer si la validation a été correctement appliquée ou si elle a été rejetée à juste titre.
Ce test ne porte que sur les éléments vérifiés. Il ne remplace pas une surveillance continue et ne valide pas automatiquement d'autres interfaces ou des états de configuration ultérieurs.
Il convient de distinguer les exigences des preuves de conformité des produits. Le site web d'Ailance présente une plateforme personnalisable pour les processus GRC interconnectés. On ne peut toutefois pas en déduire qu'une intégration spécifique à Teams couvre l'ensemble des cas d'erreur décrits. Ces caractéristiques doivent être démontrées pour la solution et la configuration concrètes.
Importance organisationnelle de la gestion des erreurs liées aux webhooks
Une validation n'est traçable que s'il est possible d'identifier qui a validé quelle version, dans quelles conditions, et quel en a été le résultat. Dans l'exemple, la double confirmation de la version V3 ne doit pas entraîner une validation non vérifiée de la version V4.
Pour les entreprises, il convient donc de définir, outre l'interface, les responsabilités, la référence de version, le contrôle des autorisations et la gestion des cas d'erreurs en suspens. La logique de contrôle décrite constitue une recommandation en matière d'architecture et de processus. Elle ne constitue ni une exigence légale à part entière, ni une garantie sur le produit.
Questions et réponses
Que se passe-t-il lorsqu'une autorisation est transmise plusieurs fois ?
Une confirmation reçue deux fois ne doit pas entraîner d'effet technique supplémentaire. Pour cela, le système doit déterminer si la même décision a déjà été traitée et vérifier l'ordre de validation ainsi que l'état d'avancement enregistré.
Une autorisation accordée pour une ancienne version peut-elle être automatiquement transférée à une nouvelle version ?
Non. Si la décision concerne la version V3 alors que la version V4 est déjà disponible, l'autorisation initiale doit être conservée avec sa référence de version. La version actuelle doit faire l'objet d'un examen distinct.
Une notification technique réussie suffit-elle à prouver la validité d'une autorisation ?
Non. Un transfert réussi atteste uniquement de la réception technique. Il faut en outre vérifier, entre autres, l'ordre de validation, la version, l'autorisation et la validité technique de la décision.
Quels droits d'accès faut-il vérifier lors d'un partage ?
Avant que la Traitement Il convient de vérifier l'identité, les autorisations en vigueur, le mandant, l'ordre de validation et la version. Une connexion via Microsoft 365 ou la visibilité d'une tâche Teams ne suffit pas à elle seule.
Quand est-il judicieux de réessayer d'effectuer un transfert ?
Une nouvelle tentative peut s'avérer utile en cas d'erreurs techniques temporaires. Les problèmes de fond, tels qu'un manque d'autorisation ou une base décisionnelle obsolète, ne sont toutefois pas résolus par une nouvelle transmission.
Quels cas d'erreur faut-il tester dans les workflows de gouvernance ?
Parmi les cas de test pertinents, on peut citer les réponses en double, les confirmations tardives après un changement de version, les réponses manquantes, les actions non autorisées et les réponses impossibles à attribuer de manière univoque. Pour chaque cas, il convient de documenter la réaction attendue, le résultat réel et l'état final du système.

 German
 Italian
 French
 English