Eine Model Card ist mehr als ein statisches PDF. Sie dokumentiert Modellversion, Einsatzkontext, Datenquellen, Risiken, Performance, Freigaben und Reviews – und muss sich mit dem
Versionierung und Audit-Trail in Datenschutzsoftware sorgen dafür, dass Änderungen, Freigaben und Entscheidungen jederzeit nachvollziehbar bleiben – für mehr Rechenschaft, Auditfähigkeit und Managementvertrauen.
Sub-Verarbeitungen können Konzern-RoPAs strukturieren, wenn vergleichbare Prozesse in mehreren Gesellschaften, Ländern oder Standorten mit lokalen Abweichungen geführt werden. Der Beitrag zeigt, wie Stammverarbeitung, Varianten, Freigaben,
Ein Konzern-Datenschutzbeauftragter braucht mehr als eine formale Benennung. Entscheidend sind ein belastbares Betriebsmodell mit klaren Zuständigkeiten, Kapazitäten, Reporting, Audits und Eskalationswegen.
Privacy-IRM-Software sollte nicht nur nach Feature-Listen bewertet werden. Entscheidend ist, ob Rollen, Workflows, Nachweise, Berechtigungen und Betriebsrisiken im laufenden Governance-Prozess tatsächlich steuerbar sind.
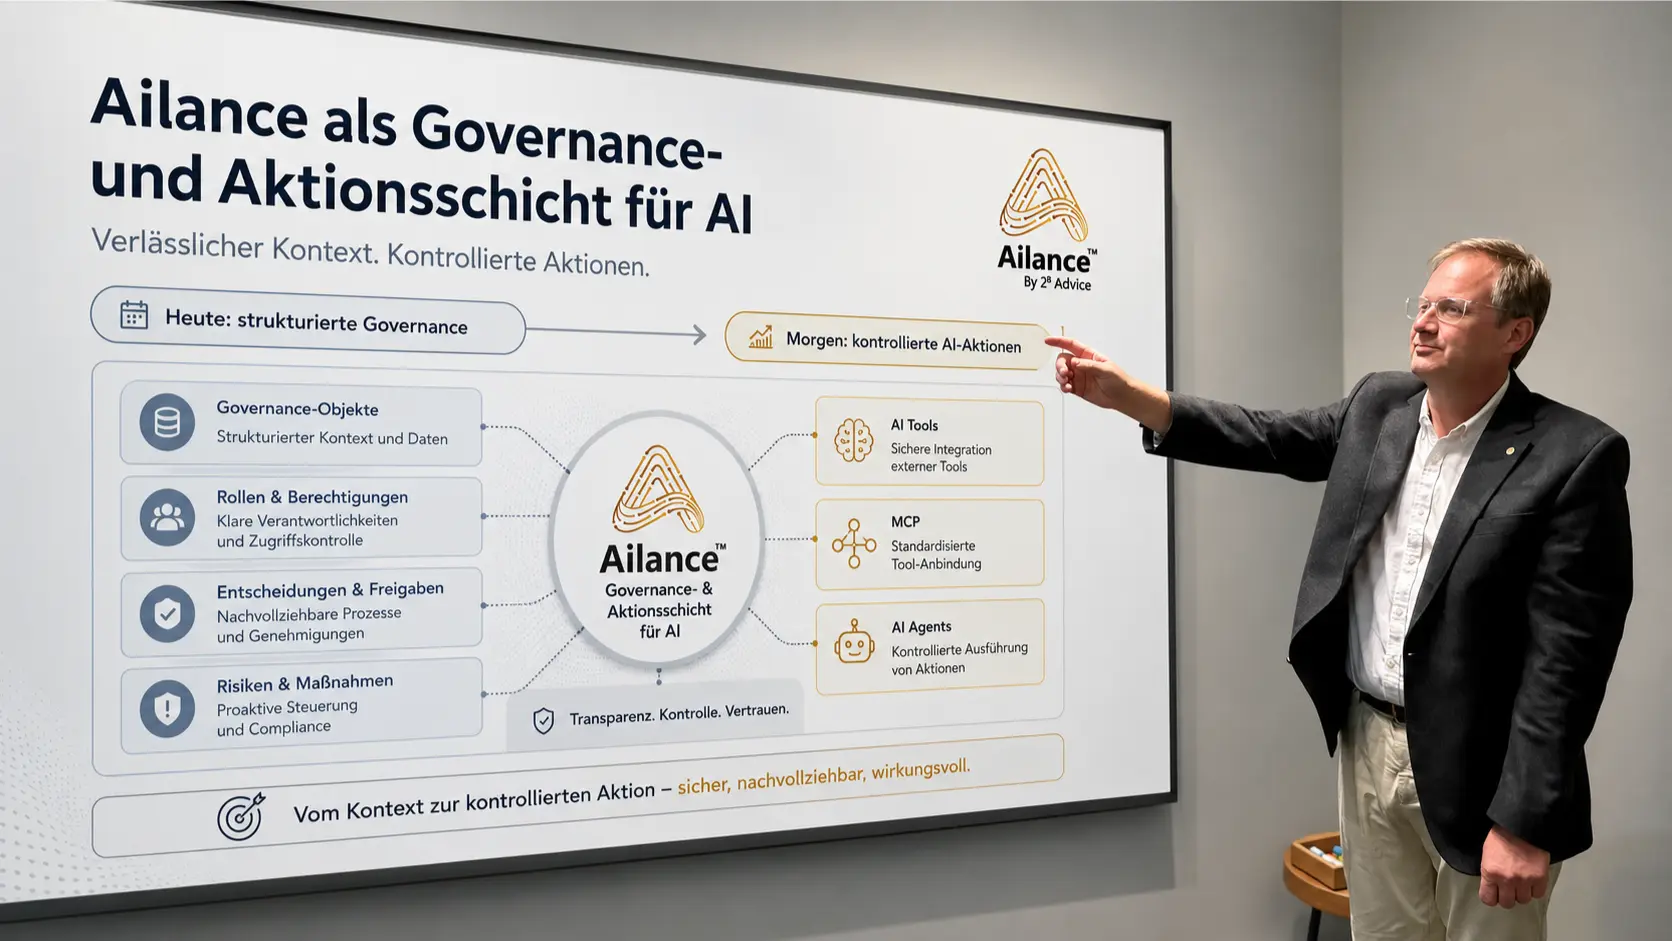
KI braucht klare Governance-Prozesse: Use Cases, Risiken, Rollen, Freigaben und Nachweise müssen strukturiert zusammengeführt werden, damit AI im Unternehmen sicher und nachvollziehbar eingesetzt werden kann.
Datenschutz-Nachweise sind nur dann auditfähig, wenn Verarbeitung, Risiko, Freigabe, Version und Maßnahme nachvollziehbar verbunden bleiben. Warum E-Mail, Teams und Laufwerke dafür regelmäßig nicht ausreichen.
Viele KI-Projekte starten technisch schnell und organisatorisch blind. Warum AI Governance einen gemeinsamen Entscheidungsprozess für CIO, DPO, Legal, Security und Fachbereich braucht.