
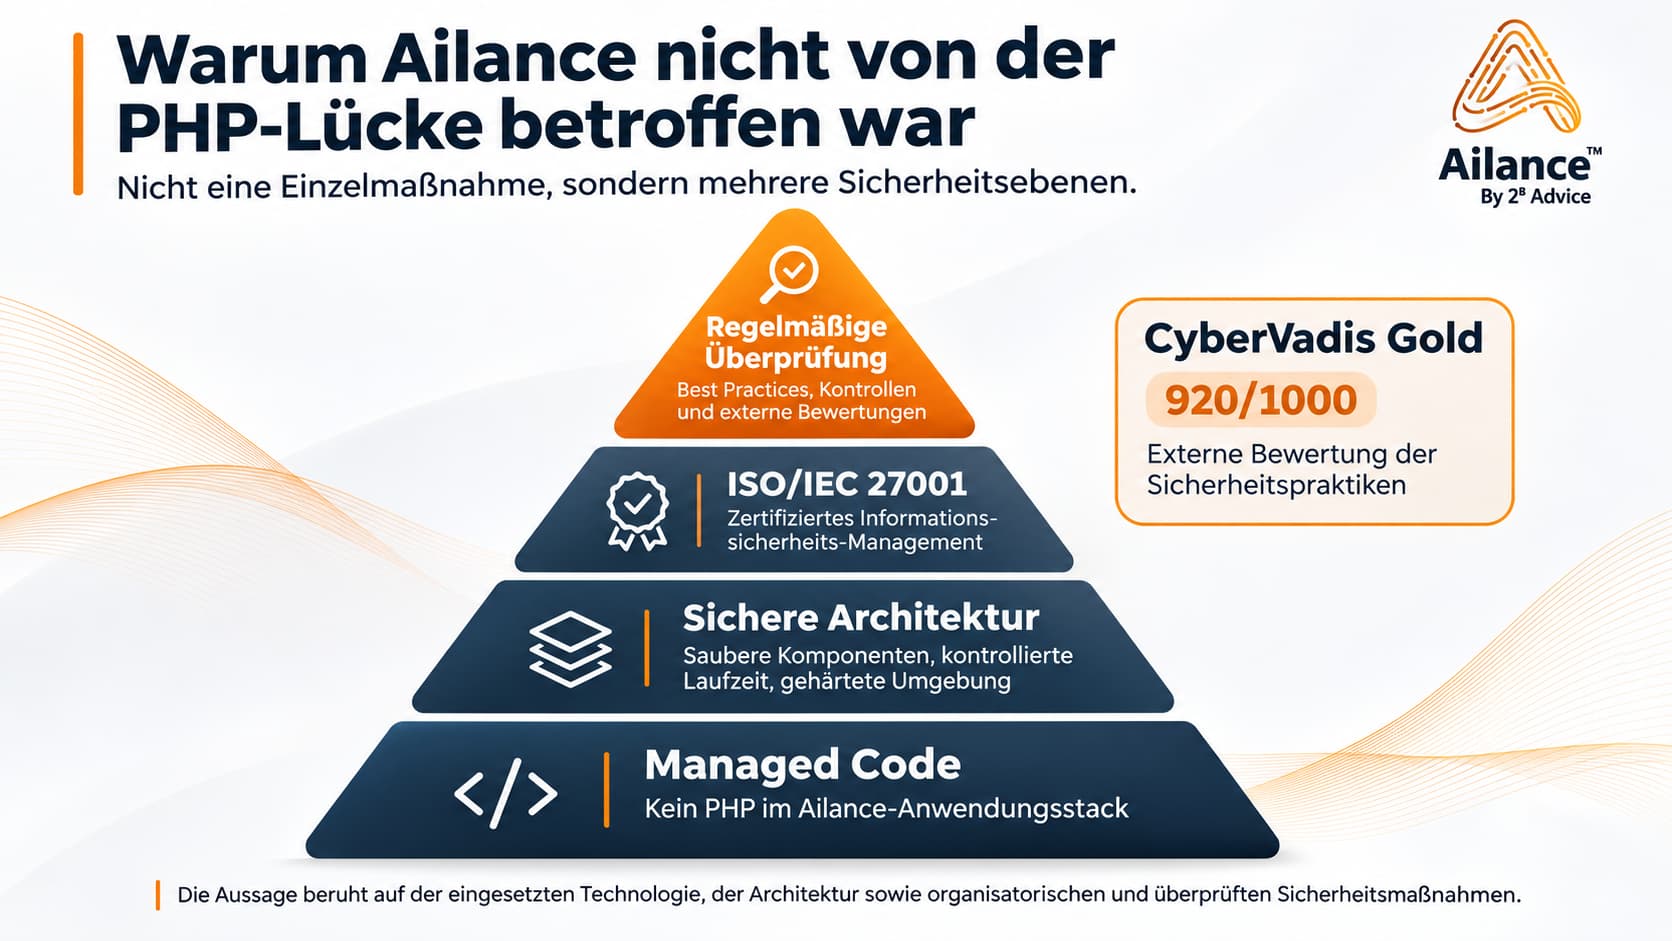
Kritische PHP-Sicherheitslücken: Warum Ailance nicht betroffen ist
Die im Oktober 2026 bekannt gewordenen kritischen PHP-Sicherheitslücken haben gezeigt, wie schnell eine Schwachstelle in einer weitverbreiteten Technologie zahlreiche Webanwendungen gefährden kann. Ailance war von diesen konkreten Schwachstellen nicht betroffen. Der Grund liegt in unserer Softwarearchitektur: Ailance verwendet kein PHP, sondern basiert auf Managed Code.
Für uns ist das allerdings nur ein Teil der Sicherheitsstrategie. Wir verbinden eine bewusst gewählte Softwarearchitektur mit einem nach ISO 27001 zertifizierten Informationssicherheitsmanagement, Sicherheits- und Penetrationstests, Prüfungen durch Kunden sowie der unabhängigen Bewertung unserer Sicherheitspraktiken durch CyberVadis.
Was ist bei PHP passiert?
Am 21. Oktober 2026 veröffentlichte das PHP-Projekt außerplanmäßige Sicherheitsupdates für zwei kritische Schwachstellen: CVE-2026-109618 und CVE-2026-109619.
Beide Schwachstellen betreffen die interne Speicherverarbeitung der PHP-Laufzeitumgebung. Unter bestimmten Voraussetzungen können Angreifer die Fehler ausnutzen, um ohne vorherige Anmeldung eigenen Programmcode auf einem betroffenen Serveur auszuführen.
Die Schwachstellen wurden mit einem CVSS-v4.0-Wert von jeweils 9,2 als kritisch eingestuft.
Besonders problematisch ist, dass ein Angriff unter bestimmten Bedingungen bereits bei der Traitement einer Webanfrage erfolgen kann, bevor der eigentliche Anwendungscode ausgeführt wird.
Das PHP-Projekt stellte deshalb Sicherheitsupdates bereit. Auch internationale Sicherheitsbehörden warnten vor möglichen Angriffen und empfahlen, concernés Installationen unverzüglich zu aktualisieren.
Für die Betreiber entsprechender Anwendungen bedeutete das, kurzfristig zu klären, welche Systeme PHP verwenden, ob verwundbare Versionen eingesetzt werden und welche Maßnahmen notwendig sind.
Warum Ailance nicht betroffen ist
Ailance verwendet in seiner Anwendung kein PHP.
Unsere Plattform basiert auf einer anderen Softwarearchitektur und setzt auf Managed Code. Die concernés PHP-Laufzeitumgebung gehört damit nicht zum Technologie-Stack der Ailance-Anwendung.
Das ist für die aktuelle Sicherheitsmeldung entscheidend.
Eine Schwachstelle in PHP kann nur dort unmittelbar ausgenutzt werden, wo die concernés Technologie tatsächlich zum Einsatz kommt. Dass eine Anwendung über einen Webbrowser genutzt wird oder als SaaS-Lösung bereitgestellt wird, bedeutet nicht, dass sie PHP verwendet.
Auch die öffentliche Website eines Softwareanbieters und dessen eigentliche SaaS-Plattform müssen technisch getrennt betrachtet werden. Sie können unterschiedliche Technologien, Laufzeitumgebungen und Betriebsmodelle verwenden.
Bei Ailance besteht deshalb keine unmittelbare Betroffenheit durch die beiden genannten PHP-Schwachstellen.
Diese Aussage beruht auf der verwendeten Technologie. Sie ist unabhängig davon, welche Sicherheitszertifizierungen ein Unternehmen besitzt.
Was Managed Code zur Sicherheit beiträgt
Bei Managed Code übernimmt eine verwaltete Laufzeitumgebung wesentliche Aufgaben bei der Ausführung des Programmcodes. Hierzu gehören unter anderem die Speicherverwaltung, die Überwachung von Objektreferenzen und die Unterstützung der Typsicherheit.
Solche Mechanismen können bestimmte Programmierfehler reduzieren und die Entwicklung robuster Anwendungen unterstützen.
Für unsere Architektur ist das ein relevanter Vorteil. Die Anwendung kann auf Funktionen der verwalteten Laufzeitumgebung zurückgreifen, statt sämtliche Aspekte der Speicherverwaltung selbst umsetzen zu müssen.
Daraus lässt sich allerdings kein allgemeiner Sicherheitsvorsprung gegenüber jeder PHP-Anwendung ableiten. Auch PHP verfügt über eigene Mechanismen zur Speicherverwaltung. Ebenso können verwaltete Laufzeitumgebungen Sicherheitslücken enthalten.
Die aktuelle Nichtbetroffenheit von Ailance ergibt sich deshalb nicht daraus, dass Managed Code grundsätzlich sicherer als PHP wäre, sondern daraus, dass wir die verwundbare PHP-Technologie nicht einsetzen.
Managed Code ist ein Bestandteil unserer Architekturentscheidung. Die Sicherheit der gesamten Plattform hängt darüber hinaus von weiteren Faktoren ab: den verwendeten Bibliotheken und Komponenten, der Konfiguration, den Berechtigungen, dem Betrieb und der regelmäßigen Überprüfung der Anwendung.
Mehrere Sicherheitsebenen statt einer einzelnen Schutzmaßnahme
Die aktuelle PHP-Sicherheitsmeldung macht deutlich, warum sich die Sicherheit einer SaaS-Plattform nicht auf eine einzelne Technologieentscheidung reduzieren lässt.
Unsere Sicherheitsstrategie verbindet mehrere Ebenen, die unterschiedliche Aufgaben erfüllen.
1. Softwarearchitektur und Managed Code
Die technische Architektur bildet die Grundlage. Wir legen fest, welche Technologien, Laufzeitumgebungen und Komponenten in Ailance eingesetzt werden.
Die Entscheidung für Managed Code und gegen PHP in der Ailance-Anwendung hat im aktuellen Fall verhindert, dass die beiden PHP-Schwachstellen die Anwendung unmittelbar betreffen.
Eine geeignete Architektur kann bestimmte Risiken von vornherein vermeiden. Sie muss jedoch selbst kontinuierlich überprüft und weiterentwickelt werden.
2. Sicherheits- und Penetrationstests
Architekturentscheidungen müssen sich in der praktischen Anwendung bewähren.
Deshalb ergänzen wir die Entwicklung von Ailance durch Sicherheitsprüfungen und Penetrationstests. Dabei wird untersucht, ob technische Schwachstellen vorhanden sind und ob Schutzmechanismen unter den jeweiligen Testbedingungen wirksam sind.
Gegenstand solcher Prüfungen können beispielsweise Authentifizierung, Zugriffskontrollen, Schnittstellen und der Umgang mit unerwarteten Eingaben sein.
Penetrationstests betrachten die Anwendung aus der Perspektive möglicher Angriffsszenarien. Sie helfen, Schwachstellen zu erkennen, die bei der Entwicklung oder bei funktionalen Tests möglicherweise nicht auffallen.
Wichtig ist dabei die Unterscheidung zwischen dem Umfang einer Prüfung und ihrer Aussagekraft: Ein erfolgreicher Test belegt das Ergebnis für den geprüften Bereich und Zeitpunkt. Er garantiert nicht, dass künftig keine neuen Schwachstellen entstehen.
3. Sicherheitsprüfungen durch Kunden
Eine zusätzliche Perspektive entsteht durch die Sicherheitsprüfungen unserer Kunden.
Gerade größere Unternehmen und Organisationen mit hohen Sicherheitsanforderungen prüfen Softwareanbieter im Rahmen ihrer eigenen IT-Sicherheits-, Datenschutz- und Beschaffungsprozesse.
Hierbei werden technische und organisatorische Sicherheitsmaßnahmen hinterfragt und gegebenenfalls eigene Tests durchgeführt.
Solche Prüfungen sind für uns wertvoll, weil Kunden ihre individuellen Risikoszenarien und Anforderungen einbringen. Sie ergänzen unsere eigenen Tests um eine weitere Perspektive.
Kundenprüfungen ersetzen keine systematische eigene Sicherheitsorganisation. Sie können aber dazu beitragen, Anforderungen zu präzisieren und mögliche Schwachstellen frühzeitig zu erkennen.
4. Zertifiziertes Informationssicherheitsmanagement nach ISO 27001
2B Advice ist durch den TÜV Saarland nach DIN EN ISO/IEC 27001:2024 zertifiziert.
Ce Certification bestätigt, dass unser Informationssicherheits-Managementsystem innerhalb des festgelegten Geltungsbereichs anhand der Anforderungen der Norm unabhängig geprüft wurde.
Ein solches Managementsystem umfasst unter anderem die systematische Bewertung von Sicherheitsrisiken, definierte Verantwortlichkeiten, den Umgang mit Sicherheitsvorfällen und die Überprüfung festgelegter Maßnahmen.
Damit ist Informationssicherheit nicht ausschließlich eine Aufgabe der Softwareentwicklung. Sie wird auch organisatorisch gesteuert und regelmäßig bewertet.
Gerade bei neu veröffentlichten Schwachstellen ist das wichtig. Unternehmen benötigen Verfahren, mit denen sie Sicherheitsmeldungen bewerten, ihre eigene Betroffenheit feststellen und erforderliche Maßnahmen koordinieren können.
Die ISO-27001-Certification bestätigt die Struktur und Prüfung unseres Sicherheitsmanagements. Sie ist jedoch keine Certification jeder einzelnen Softwarefunktion und keine Garantie für Schwachstellenfreiheit.
5. CyberVadis: Unabhängige Überprüfung unserer Sicherheitspraktiken
Neben der ISO-Certification lassen wir unsere Sicherheitsorganisation durch CyberVadis bewerten.
2B Advice erreichte 2026 bei CyberVadis 920 von 1.000 Punkten und erhielt die Auszeichnung Gold Enterprise Level mit der Reifestufe „Mature“.
920 / 1.000 Punkte
CyberVadis Gold · Enterprise Level · Mature
CyberVadis bewertet Sicherheitsmaßnahmen anhand eines eigenen Kriterienkatalogs und prüft dazu eingereichte Nachweise. Dabei geht es nicht nur darum, ob Richtlinien oder Prozesse vorhanden sind, sondern auch um dokumentierte Hinweise auf ihre tatsächliche Umsetzung.
Die Bewertung umfasst unter anderem das Erkennen von Risiken, die Umsetzung von Schutzmaßnahmen, die Erkennung von Sicherheitsvorfällen und die organisatorische Reaktion darauf.
Unsere Ergebnisse in diesen vier Bereichen:
| Domaine | Bewertung |
|---|---|
| Identify – Risiken erkennen | 939 / 1.000 |
| Protect – Schutzmaßnahmen | 903 / 1.000 |
| Detect – Vorfälle erkennen | 1.000 / 1.000 |
| React – Auf Vorfälle reagieren | 908 / 1.000 |
Im gesonderten Bereich Protection des données erreichte 2B Advice 997 von 1.000 Punkten.
Diese Ergebnisse dokumentieren die hohe Bewertung unserer Sicherheitspraktiken durch unabhängige Analysten.
Auch hier gilt: Eine sehr gute Bewertung bedeutet nicht, dass jede denkbare Bedrohung erkannt oder jeder Angriff verhindert werden kann. Sie gibt Kunden jedoch eine zusätzliche, extern geprüfte Grundlage, um unsere Sicherheitsorganisation einzuschätzen.
Warum gerade die Kombination wichtig ist
Die einzelnen Maßnahmen erfüllen unterschiedliche Aufgaben und ergänzen sich.
Die Softwarearchitektur bestimmt, welche Technologien und damit auch welche technologiebezogenen Risiken überhaupt vorhanden sind.
Sicherheits- und Penetrationstests prüfen, wie sich die Anwendung unter konkreten Test- und Angriffsbedingungen verhält.
Kundenprüfungen ergänzen unsere eigene Sicht um Anforderungen und Erfahrungen der Organisationen, die Ailance einsetzen.
Die ISO-27001-Certification bestätigt das unabhängig geprüfte Informationssicherheitsmanagement, in dem Risiken und Sicherheitsmaßnahmen systematisch behandelt werden.
Die CyberVadis-Bewertung ergänzt diese Nachweise durch eine externe Beurteilung unserer dokumentierten Sicherheitspraktiken und ihrer Umsetzung.
Keine dieser Ebenen kann die anderen vollständig ersetzen.
Eine gute Architektur macht Penetrationstests nicht überflüssig. Ein Penetrationstest ersetzt kein Informationssicherheitsmanagement. Und weder ISO 27001 noch ein hoher CyberVadis-Score können belegen, dass eine bestimmte Anwendung von einer konkreten Sicherheitslücke nicht betroffen ist.
Der Mehrwert liegt darin, dass wir technische Entscheidungen, praktische Sicherheitsprüfungen und unabhängig bewertete organisatorische Maßnahmen miteinander verbinden.
Was bedeutet das für Ailance-Kunden?
Bei den aktuellen PHP-Sicherheitslücken ist die technische Einordnung eindeutig: Da Ailance in seiner Anwendung kein PHP verwendet, sind die beiden genannten Schwachstellen dort nicht unmittelbar ausnutzbar.
Für unsere Kunden ist darüber hinaus relevant, wie wir mit anderen Sicherheitsrisiken umgehen.
Die Kombination aus Softwarearchitektur, Sicherheits- und Penetrationstests, Kundenprüfungen, ISO-27001-Certification und CyberVadis-Bewertung bietet hierfür mehrere voneinander unterschiedliche Nachweise.
Das bedeutet nicht, dass Ailance niemals von einer Sicherheitslücke betroffen sein kann.
Es bedeutet, dass wir Informationssicherheit sowohl bei der technischen Entwicklung als auch im laufenden Betrieb und auf organisatorischer Ebene berücksichtigen und unsere Sicherheitspraktiken überprüfen lassen.
Gerade für eine Plattform, mit der Unternehmen Datenschutz, Conformité und Risiken steuern, halten wir diesen umfassenden Ansatz für wesentlich.
Fazit: Keine PHP-Betroffenheit – und ein Sicherheitskonzept, das darüber hinausgeht
Die kritischen PHP-Sicherheitslücken vom Oktober 2026 betreffen die Ailance-Anwendung nicht. Wir verwenden kein PHP, sondern setzen auf eine Managed-Code-Architektur.
Der aktuelle Vorfall zeigt zugleich, warum Sicherheit bereits bei der Auswahl und Gestaltung der eingesetzten Technologien beginnt.
Eine tragfähige Sicherheitsstrategie darf dort jedoch nicht enden. Deshalb verbinden wir unsere Architektur mit Sicherheits- und Penetrationstests, Prüfungen durch Kunden, einem nach ISO 27001 zertifizierten Informationssicherheitsmanagement und einer unabhängigen CyberVadis-Bewertung.
Nicht eine einzelne Schutzmaßnahme ist entscheidend, sondern das Zusammenwirken von Architektur, technischer Prüfung und kontrolliertem Sicherheitsmanagement.
Quellen
- PHP-Projekt: Sicherheitsmeldungen und Updates vom 21. Oktober 2026
- CERT-EU: Critical Vulnerabilities in PHP
- Microsoft Learn: Managed Code
- 2B Advice: ISO-27001-Zertifizierung
- 2B Advice: CyberVadis Gold mit 920 von 1.000 Punkten
Questions et réponses
Warum ist Ailance von den genannten PHP-Sicherheitslücken nicht betroffen?
Ailance verwendet in seiner Anwendung kein PHP. Die concernés PHP-Laufzeitumgebung gehört daher nicht zum Technologie-Stack der Ailance-Anwendung. Die Nichtbetroffenheit ergibt sich aus der eingesetzten Architektur und nicht aus einer Sicherheitszertifizierung.
Bedeutet Managed Code, dass Ailance grundsätzlich sicherer als PHP-Anwendungen ist?
Nein. Managed Code kann bestimmte Programmierfehler reduzieren und eine robuste Entwicklung unterstützen, ist aber nicht grundsätzlich frei von Sicherheitslücken. Entscheidend für die aktuellen Schwachstellen ist, dass Ailance die concernés PHP-Technologie nicht einsetzt.
Welche Sicherheitsmaßnahmen setzt 2B Advice neben der Softwarearchitektur ein?
Zur Sicherheitsstrategie gehören Sicherheits- und Penetrationstests, Prüfungen durch Kunden, ein nach ISO 27001 zertifiziertes Informationssicherheitsmanagement sowie die unabhängige Bewertung der Sicherheitspraktiken durch CyberVadis.
Was sagt die ISO-27001-Zertifizierung über die Sicherheit von Ailance aus?
Le site Certification bestätigt, dass das Informationssicherheits-Managementsystem innerhalb seines festgelegten Geltungsbereichs unabhängig anhand der Normanforderungen geprüft wurde. Sie ist jedoch keine Garantie dafür, dass jede einzelne Softwarefunktion frei von Schwachstellen ist.
Welche Bedeutung hat die CyberVadis-Bewertung für Ailance-Kunden?
Die CyberVadis-Bewertung bietet Kunden eine zusätzliche externe Grundlage zur Einschätzung der Sicherheitsorganisation von 2B Advice. Sie bewertet dokumentierte Sicherheitspraktiken und deren Umsetzung, ersetzt aber weder technische Prüfungen noch die Bewertung konkreter Schwachstellen.

 German
 English
 Italian
 French