
Tenir à jour le registre des activités de traitement : impliquer les services de manière structurée
L'actualité d'un répertoire des activités de traitement dépend essentiellement de la prise en compte des modifications provenant des services spécialisés dans le Documentation être pris en compte. Un contrôle régulier par le Équipe de protection des données Cela ne suffit pas à lui seul, car les nouveaux systèmes, les changements dans les flux de données ou les changements de prestataires sont d'abord signalés au niveau des activités opérationnelles.
Une collaboration bien encadrée est donc nécessaire : les services spécialisés fournissent et valident les informations réelles concernant la Traitement; le Protection des données vérifie ces informations et pilote la suite du processus de traitement. Des responsabilités clairement définies, des questionnaires structurés, des cycles de révision, des validations et un historique des modifications traçable constituent la base organisationnelle de ce processus.
Limites d'une gestion exclusivement centralisée du RoPA
Lors de la première élaboration d'un RoPA, de nombreuses informations peuvent être rassemblées de manière centralisée. La documentation existante, les questionnaires antérieurs et les entretiens avec les différents interlocuteurs constituent souvent le point de départ. Sur cette base, on recense les finalités, les catégories de données, les destinataires, les systèmes, les délais de suppression et les responsabilités.
La mise à jour qui suit impose d'autres contraintes. Alors que la Documentation reflète un certain état d'avancement, les processus sous-jacents continuent d'évoluer. Un service met en place un système supplémentaire, remplace un prestataire ou met en service une nouvelle interface. De même, les délais de conservation, les destinataires ou les responsabilités organisationnelles peuvent évoluer. L’extension d’un processus à une autre société ou l’intégration d’une application d’IA peut également nécessiter une adaptation.
Un élément central Équipe de protection des données ne peut pas observer lui-même ces changements de manière systématique. Il examine dans un premier temps l'objectif documenté, la base juridique enregistrée, les systèmes et destinataires concernés, ainsi que la dernière révision. Il vérifie si ces informations correspondent toujours à la réalité Traitement correspondent, mais cela ne s'en déduit pas d'emblée.
Si les modifications opérationnelles ne sont pas systématiquement signalées, un répertoire qui semble formellement complet peut déjà être obsolète sur le fond. Son actualisation doit donc être considérée comme une tâche organisationnelle, pour laquelle les circuits d'information entre le service concerné et le responsable de la protection des données doivent être clairement définis.
Compétences des services spécialisés et protection des données
L'implication des services spécialisés ne signifie pas que ceux-ci procèdent à l'évaluation, au regard de la protection des données, d'une Traitement prendre en charge. Leur mission consiste à décrire les processus réels : quels sont les systèmes utilisés, quelles données sont générées, quels sont les destinataires et les prestataires impliqués, et pendant combien de temps ces informations sont-elles nécessaires ? À cela s'ajoute la nécessité d'indiquer les changements survenus depuis le dernier contrôle.
Sur cette base, le responsable de la protection des données vérifie l'exhaustivité des informations fournies et détermine s'il y a lieu de procéder à des vérifications supplémentaires. À cet égard, il examine notamment les risques identifiables, la plausibilité des délais de suppression, la Documentation des destinataires et des virements internationaux, ainsi que la question de savoir si une Analyse d'impact relative à la protection des données (DSFA) doit être examinée ou si des mesures s'imposent.
Pour chaque entrée RoPA, un responsable technique doit être désigné. Celui-ci n'est pas tenu de saisir lui-même toutes les informations, mais doit veiller à ce que la description de la Traitement soit régulièrement validée ou mise à jour. Outre le responsable, il convient d'indiquer le dernier réviseur et le prochain réviseur, le statut de traitement, les questions en suspens et les mesures à prendre, ainsi que, le cas échéant, un remplaçant.
La gestion centralisée reste du ressort de la protection des données. Elle englobe les normes, les informations obligatoires, les rôles, les critères de contrôle, les validations, la logique de révision et le reporting. Les services opérationnels fournissent le contexte métier et les informations relatives aux processus, aux systèmes, aux prestataires et aux flux de données. Cette répartition des tâches peut également s'appliquer à une structure plus petite Équipe de protection des données permettre la gestion d'une organisation de plus grande envergure.
Des demandes structurées adressées aux services spécialisés plutôt que des rappels généraux
Une invitation générale à vérifier ses propres activités de traitement laisse souvent planer un doute quant aux informations qui doivent concrètement être confirmées. Le destinataire peut ne pas être en mesure de déterminer quels champs relèvent de sa compétence, quelles informations doivent être modifiées exclusivement par le service de protection des données et ce qui se passe après la réponse. Les questions relatives à l'accès ou aux autorisations requises peuvent également compliquer le traitement.
Les e-mails de rappel répétés ne permettent pas de lever ces ambiguïtés. Un processus de révision adapté devrait donc poser des questions concrètes et guider le service concerné en lui fournissant les informations nécessaires. Un accès complet au système de gestion de la confidentialité n’est pas nécessaire dans tous les cas ; on peut par exemple envisager des questionnaires guidés, des rôles limités ou des tâches de révision ciblées.
Un questionnaire peut dans un premier temps permettre de déterminer, à l'aide de questions fermées (oui/non), si la finalité du traitement, les catégories de données, les systèmes ou prestataires utilisés, les destinataires ainsi que les délais de conservation ou de suppression ont changé. Il est également possible de vérifier si l'IA est utilisée dans le cadre du processus.
En cas de modifications, les compléments nécessaires sont demandés : il convient de décrire la nouvelle finalité, de sélectionner les nouvelles catégories de données, d’ajouter les nouveaux systèmes ou prestataires et d’expliquer les changements apportés aux délais. En cas d’utilisation de l’IA, l’application concernée doit être précisée. Le service compétent peut ainsi fournir des informations techniquement correctes sans avoir à évaluer lui-même la conformité de l’ensemble de l’enregistrement RoPA au regard de la législation sur la protection des données.
Révisions régulières et liées à des événements
Une entrée RoPA fait l'objet d'un processus de traitement continu. Après sa création et sa première validation, des modifications, des demandes de précisions, des vérifications supplémentaires ou des mesures peuvent s'avérer nécessaires. L'entrée doit donc disposer d'un statut traçable et de dates de vérification définies.
Les intervalles de révision doivent être adaptés à la Traitement et en fonction de leur niveau de risque. Un rythme différent peut être approprié pour un processus interne simple et stable que pour un processus complexe Traitement impliquant de nombreux prestataires, des transferts internationaux ou un risque accru. Un examen annuel standard constitue à cet égard une option organisationnelle envisageable ; en cas de risque accru, des intervalles plus courts peuvent être envisagés.
Par ailleurs, tout changement significatif devrait pouvoir donner lieu à un réexamen anticipé. Il s'agit notamment de la mise en place d'un nouveau système, d'un changement de prestataire ou d'un incident lié à la protection des données. Les constatations issues d'un audit et les modifications des exigences réglementaires peuvent également justifier un réexamen.
Le suivi devrait donc tenir compte à la fois de déclencheurs liés au temps et de déclencheurs liés à des événements. L'essentiel est qu'un changement pertinent puisse être traité même entre deux revues prévues.
Mesures à prendre en matière de protection des données en cas de modifications
La modification d'une entrée dans le RoPA peut justifier un contrôle plus approfondi. Une procédure adaptée devrait donc préciser quelles modifications déclenchent quelles étapes suivantes.
Si un nouveau destinataire situé dans un pays tiers est ajouté, il convient de prévoir un contrôle du transfert. Si des catégories particulières de données à caractère personnel sont incluses, l'évaluation des risques doit être réexaminée. La mise en œuvre d'une nouvelle application d'IA peut donner lieu à un contrôle de gouvernance de l'IA ou à un contrôle de la protection des données.
En cas d'extension significative de la finalité du traitement, il convient de réexaminer la base juridique et les informations fournies aux personnes concernées. Si un nouveau prestataire est impliqué, il faut tenir compte de la vérification du prestataire et du contrat.
Dans ce contexte, l'intérêt d'un RoPA numérique réside dans le fait qu'il permet de relier les modifications signalées aux processus de contrôle correspondants. La simple modification d'un champ de données ne reflète pas à elle seule le travail que cela implique.
Contrôle, validation et gestion des versions
Les droits de modification et les étapes de vérification doivent être définis pour la collaboration entre le service concerné et le service chargé de la protection des données. Un processus collaboratif n'implique pas que toutes les personnes concernées puissent modifier directement toutes les informations ou les valider elles-mêmes.
Un scénario possible commence par le fait que le responsable métier réponde à un questionnaire de révision ou complète les informations modifiées. Le système enregistre les modifications pertinentes, telles qu’une nouvelle finalité, un prestataire supplémentaire ou une nouvelle catégorie de données. Le délégué à la protection des données ou l’équipe chargée de la protection de la vie privée vérifie ensuite les informations fournies.
Si des précisions supplémentaires sont nécessaires, l'entrée est renvoyée au service compétent avec une demande de clarification. Si des vérifications supplémentaires s'avèrent nécessaires, les processus correspondants sont lancés. Une fois le traitement terminé, la version mise à jour est validée. La prochaine date de révision peut ensuite être fixée automatiquement. Les modifications, vérifications, validations et dates doivent être consignées.
Il convient de noter qu’un contrôle se rapporte toujours à un état d’avancement précis. Il doit être possible de retracer quelle version le service spécialisé a transmise, qui a modifié quelles informations et quelle version a fait l’objet du contrôle de protection des données. Les demandes de précisions, les informations complémentaires, l’identité de la personne chargée de l’examen et la version finalement validée, y compris sa date d’entrée en vigueur, sont également pertinentes.
Sans un système de gestion des versions adapté, il est difficile, lorsque plusieurs étapes de traitement sont impliquées, de déterminer quelles informations ont été vérifiées et quelle version fait autorité. L'historique des modifications constitue donc un élément essentiel pour justifier le processus de révision.
Évaluer l'actualité à l'aide d'indicateurs clés et du statut de traitement
L'affirmation selon laquelle un RoPA est à jour devrait pouvoir être vérifiée à l'aide de critères définis. Le nombre d'activités de traitement existantes ne suffit pas à cet effet. Sont notamment pertinents la répartition des responsabilités, le respect des fréquences de révision et l'état d'avancement des audits en cours.
Une analyse pourrait, par exemple, contenir les valeurs suivantes. Ces chiffres sont donnés à titre purement indicatif :
| indicateur clé | Beispielwert |
|---|---|
| Anteil der Verarbeitungstätigkeiten mit gültigem Owner | 95 % |
| Anteil innerhalb des Reviewintervalls | 88 % |
| Überfällige Reviews | 27 |
| Verarbeitungstätigkeiten ohne bestätigten Owner | 8 |
| Änderungen mit ausstehender Datenschutzprüfung | 14 |
| Anteil freigegebener Verarbeitungstätigkeiten | 91 % |
| Offene Pflichtinformationen | 35 |
| Durchschnittliche Dauer eines Reviews | 12 Tage |
| Verarbeitungstätigkeiten mit kritischen offenen Maßnahmen | 6 |
Ergänzend sollte der Bearbeitungsstatus erkennen lassen, weshalb ein Eintrag gegebenenfalls noch nicht als aktuell eingeordnet werden kann. Der Status „Aktuell“ kann vorgesehen werden, wenn der Review innerhalb der Frist liegt und keine wesentlichen Punkte offen sind. „Review fällig“ bezeichnet einen erreichten Reviewtermin, „Überfällig“ eine überschrittene Reviewfrist.
Hat der Fachbereich relevante Änderungen gemeldet, kommt der Status „Änderung in Prüfung“ in Betracht. Benötigt der Datenschutz ergänzende Informationen, lässt sich dies als „Rückfrage offen“ kennzeichnen. „Freigabe ausstehend“ beschreibt eine abgeschlossene Prüfung, bei der die Freigabe noch fehlt. Der Status „Maßnahme offen“ kann verwendet werden, wenn der Eintrag grundsätzlich geprüft wurde, eine zugehörige Maßnahme jedoch noch umzusetzen ist.
Diese Unterscheidungen ermöglichen eine Beurteilung, die über das Datum der letzten Bearbeitung hinausgeht. Erkennbar wird insbesondere, an welcher Stelle des Prozesses weiterer Handlungsbedarf besteht.
Berichterstattung und übergreifende Risiken
Für die Geschäftsleitung ist regelmäßig eine zusammengefasste Sicht erforderlich. Sie sollte erkennen können, wie viele Verarbeitungstätigkeiten aktuell sind, welche Reviews oder Maßnahmen überfällig sind und in welchen Bereichen oder Gesellschaften besonders viele offene Einträge bestehen. Fehlende Owner, kritische Änderungen und daraus entstandene DSFA-Prüfungen sollten ebenso erkennbar sein wie noch offene Risiken.
Ein strukturiertes RoPA kann darüber hinaus Zusammenhänge zwischen einzelnen Verarbeitungstätigkeiten sichtbar machen. Setzen mehrere Fachbereiche denselben KI-Dienstleister ein, kann dies für die übergreifende Bewertung relevant werden. Entsprechendes gilt für neue Drittlandtransfers oder die Beteiligung eines Dienstleisters an zahlreichen Verarbeitungstätigkeiten, aus der sich Konzentrationsrisiken ergeben können.
Auch wiederkehrende Schwierigkeiten bei der Umsetzung von Löschfristen oder dieselbe überfällige Maßnahme in mehreren Prozessen können auf ein übergreifendes organisatorisches Problem hinweisen. Voraussetzung für solche Auswertungen ist, dass die Angaben strukturiert erfasst und die Beziehungen zwischen Verarbeitungstätigkeiten, Dienstleistern und Maßnahmen nachvollziehbar abgebildet werden.
Das RoPA kann damit als Informationsgrundlage für die Steuerung des Datenschutzmanagements dienen.
Grenzen einer tabellenbasierten Organisation
Eine Tabellenkalkulation kann für den Aufbau eines ersten Verzeichnisses geeignet sein. Mit dem laufenden Betrieb entstehen jedoch Anforderungen, die über das Erfassen einzelner Angaben hinausgehen.
Zu klären ist beispielsweise, wer bestimmte Einträge bearbeiten darf, wer als Owner zuständig ist und wann die letzte Prüfung stattgefunden hat. Ebenso müssen Änderungen, frühere Fassungen und Freigaben nachvollziehbar bleiben. Hinzu kommen ausstehende Rückmeldungen, überfällige Reviewfristen, offene Maßnahmen und Änderungen, die eine DSFA-Prüfung erforderlich machen können.
Auch Beziehungen zwischen Einträgen sind zu berücksichtigen, etwa die Zuordnung lokaler Varianten zu einem Stammprozess oder die Verbindung zwischen Verarbeitungstätigkeiten und Dienstleistern.
Teile dieser Aufgaben lassen sich ebenfalls in Excel organisieren. Der Aufwand entsteht jedoch häufig durch zusätzliche E-Mails, Kalendererinnerungen, Freigabevermerke, separate Dateien und manuell erstellte Berichte. Die Beurteilung sollte deshalb den gesamten Bearbeitungsprozess einbeziehen: Wie werden Zuständigkeiten, Prüfungen und Nachweise organisiert, und welche zusätzlichen Hilfsprozesse sind dafür erforderlich?
Anforderungen an die Auswahl einer RoPA-Lösung
Bei einer Ausschreibung oder einem Request for Proposal (RFP) sagt die Frage, ob eine Lösung ein Répertoire des activités de traitement unterstützt, wenig über den späteren Betrieb aus. Zu prüfen ist vielmehr, wie Fachbereichseinbindung, Aktualisierung und Nachweisführung konkret abgebildet werden.
Für die Zusammenarbeit mit den Fachbereichen ist relevant, ob eine Beteiligung ohne Vollzugriff möglich ist, Reviewfragebögen konfiguriert werden können und jeder Eintrag einem fachlichen Owner zugeordnet werden kann. Hinsichtlich der Aktualisierung sollten individuelle Reviewintervalle, ereignisbezogene vorzeitige Reviews, automatische Erinnerungen und Eskalationsmöglichkeiten abgefragt werden.
Für die Prüfung und Freigabe ist zu klären, ob Änderungen eine Datenschutzprüfung auslösen können und ein Vier-Augen-Prozess unterstützt wird. Die Versionierung sollte erkennen lassen, welche Fassung freigegeben wurde. Ebenso sollte nachvollziehbar bleiben, wie Fachbereichsantworten und darauf beruhende Datenschutzentscheidungen zusammenhängen.
Schließlich ist zu prüfen, welche Kennzahlen zur Aktualität bereitgestellt werden können. Diese Anforderungen helfen dabei, zwischen der Speicherung der Angaben eines Verzeichnisses nach Art. 30 RGPD und der Unterstützung eines fortlaufenden RoPA-Prozesses zu unterscheiden.
Abbildung des Bearbeitungsprozesses in Ailance RoPA
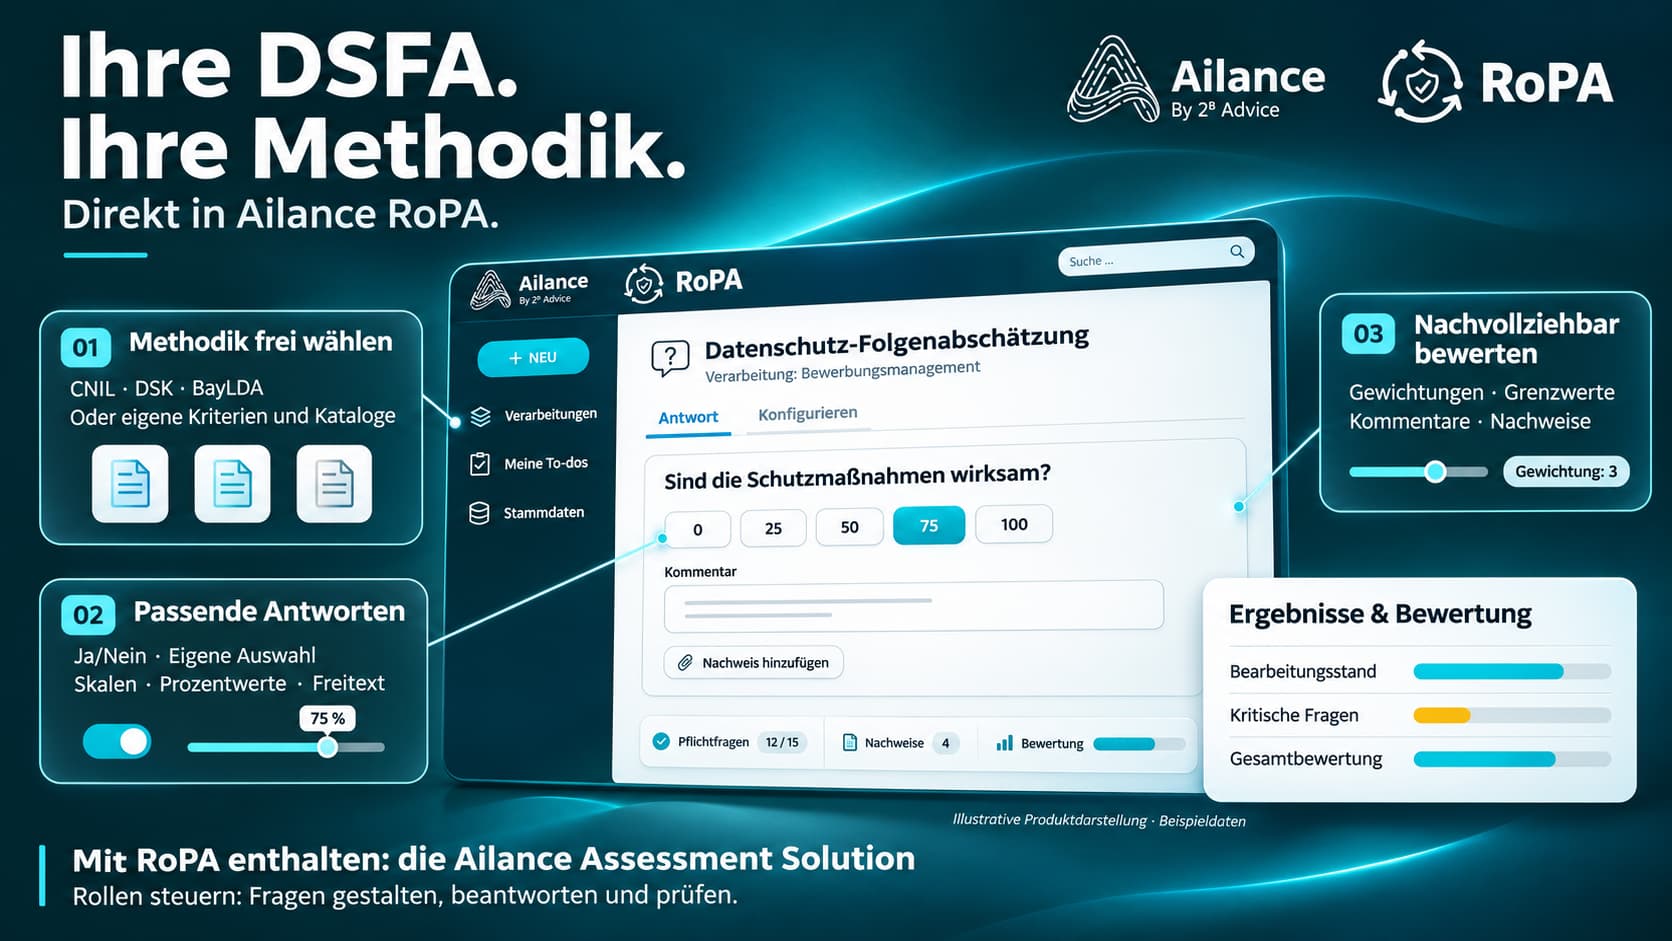
In Ailance RoPA lässt sich eine Traitement als Governance-Objekt mit zugehörigen Beziehungen und einem fortlaufenden Bearbeitungsprozess betrachten. Der Eintrag kann einem fachlichen Owner zugeordnet werden; die Fachbereiche können über geführte Fragen an der Aktualisierung mitwirken.
Reviews können zeit- oder ereignisbezogen ausgelöst werden. Gemeldete Änderungen können zusätzliche Prüfungen anstoßen, während der Datenschutz die Angaben kontrolliert und freigibt. Historische Versionen bleiben nachvollziehbar.
Darüber hinaus können Verarbeitungstätigkeiten mit Risiken, Datenschutz-Folgenabschätzungen, Dienstleistern, Systemen, Maßnahmen und weiteren relevanten Governance-Objekten verbunden werden. Dies ermöglicht es, die Bearbeitung eines Eintrags im Zusammenhang mit den zugehörigen Prüfungen und Aufgaben abzubilden.
Der organisatorische Zweck besteht darin, die Aktualisierung des Verzeichnisses mit festgelegten Zuständigkeiten, Prüfschritten und Nachweisen zu verbinden. Zusätzliche Documentation ist dabei kein Selbstzweck.
Bestehende RoPA-Prozesse überprüfen
Für eine erste Einschätzung kann es hilfreich sein, zehn beliebige Verarbeitungstätigkeiten aus dem bestehenden RoPA auszuwählen und deren Bearbeitungsverlauf zu prüfen.
Für jeden Eintrag sollte feststellbar sein, wer der fachliche Owner ist, wann die Angaben zuletzt fachlich bestätigt wurden und wie der Fachbereich beim letzten Review eingebunden war. Ebenso sollte sich klären lassen, welche Veränderungen seitdem eingetreten sind und wann die nächste Überprüfung vorgesehen ist.
Darüber hinaus ist zu betrachten, was bei einer ausbleibenden Rückmeldung des Owners geschieht, wie wesentliche Änderungen erkannt werden und wer diese prüfen muss. Schließlich sollte erkennbar sein, welche Version aktuell freigegeben ist und ob der gesamte Ablauf nachgewiesen werden kann.
Müssen diese Informationen überwiegend aus einzelnen E-Mails, persönlichen Erinnerungen oder manueller Recherche zusammengetragen werden, deutet dies darauf hin, dass wesentliche Teile des Bearbeitungsprozesses außerhalb des RoPA organisiert sind.
Auch eine Auswertung mit ausschließlich aktuellen Einträgen beschreibt lediglich einen bestimmten Zeitpunkt. Sie bedeutet, dass die vorgesehenen Reviews durchgeführt und bekannte Änderungen verarbeitet wurden. Weitere operative Veränderungen können jederzeit eine erneute Bearbeitung erforderlich machen.
Conclusion
Ein aktuelles Répertoire des activités de traitement setzt voraus, dass operative Veränderungen zuverlässig in die Documentation einfließen. Die Fachbereiche verfügen hierfür über die maßgeblichen Informationen zu den tatsächlichen Abläufen; der Datenschutz übernimmt deren Prüfung und die zentrale Steuerung des RoPA-Prozesses.
Unternehmen sollten diese Aufgabenverteilung durch benannte Owner, strukturierte Abfragen, angemessene Reviewintervalle, ereignisbezogene Prüfungen und geregelte Freigaben unterstützen. Versionierung, Eskalationen und Kennzahlen ermöglichen es, offene Bearbeitungsschritte zu erkennen und den Prozess nachzuvollziehen.
Die Zielsetzung sollte deshalb auf einen dauerhaft funktionierenden Aktualisierungsprozess gerichtet sein. Maßgeblich ist, ob Veränderungen erfasst, bewertet und in eine nachvollziehbar freigegebene Fassung des RoPA überführt werden.
Questions et réponses
Comment tenir à jour un registre des activités de traitement ?
Durch benannte fachliche Owner, regelmäßige und ereignisbezogene Reviews sowie strukturierte Abfragen bei den Fachbereichen. Die Rückmeldungen sollten geprüft, erforderliche Änderungen freigegeben und die jeweiligen Bearbeitungsstände nachvollziehbar dokumentiert werden. Wiedervorlagen unterstützen die Einhaltung der vorgesehenen Reviewtermine.
Qui devrait tenir à jour un RoPA ?
Der Datenschutz sollte das RoPA zentral steuern und die Angaben prüfen. Die verantwortlichen Fachbereiche liefern die Informationen zu den tatsächlichen Abläufen und bestätigen oder aktualisieren diese regelmäßig. Die Zuständigkeiten für Angaben, Prüfung und Freigabe sollten eindeutig festgelegt sein.
Warum reicht eine jährliche Erinnerungsmail nicht aus?
Eine allgemeine Erinnerungsmail legt noch nicht fest, welche Angaben zu prüfen sind, wer dafür zuständig ist und wie Rückmeldungen weiterbearbeitet werden. Erforderlich ist ein geregelter Ablauf, der konkrete Fragen, Zuständigkeiten und anschließende Prüfschritte umfasst.
Müssen Fachbereiche Vollzugriff auf die Datenschutzsoftware bekommen?
Nein. Die Einbindung kann beispielsweise über geführte Fragebögen, begrenzte Rollen oder gezielte Review-Aufgaben erfolgen. Maßgeblich ist, dass die Fachbereiche die für ihre Aufgabe erforderlichen Informationen bestätigen oder ergänzen können.
Qu'est-ce qu'un « RoPA-Owner » ?
Der RoPA-Owner ist die fachlich zuständige Person oder Rolle, die dafür sorgt, dass die operative Beschreibung einer Traitement regelmäßig bestätigt oder aktualisiert wird. Er muss nicht sämtliche Angaben selbst erfassen.
Wie oft sollte ein RoPA überprüft werden?
Der Reviewrhythmus sollte sich an der jeweiligen Traitement und ihrem Risiko orientieren. Neben regelmäßigen Überprüfungsterminen sollten wesentliche Änderungen jederzeit einen zusätzlichen Review auslösen können.
Welche Ereignisse sollten einen RoPA-Review auslösen?
Hierzu zählen beispielsweise neue Systeme, Dienstleister, Datenkategorien oder Empfänger, Änderungen des Verarbeitungszwecks, neue Drittlandtransfers und der Einsatz neuer KI-Anwendungen. Auch relevante Datenschutzvorfälle können Anlass für eine erneute Prüfung sein.
Wie kann man die Aktualität eines RoPA messen?
Geeignet sind insbesondere Kennzahlen zu fristgerecht geprüften Verarbeitungstätigkeiten, überfälligen Reviews, fehlenden Ownern, offenen Pflichtinformationen, ausstehenden Freigaben und offenen Maßnahmen. Ergänzend kann die durchschnittliche Bearbeitungsdauer eines Reviews betrachtet werden.
Warum ist Versionierung für ein kollaboratives RoPA wichtig?
Sie ermöglicht den Nachweis, welche Fassung der Fachbereich eingereicht hat, welche Angaben geprüft wurden und welche Version schließlich freigegeben wurde. Dies ist insbesondere bei Rückfragen und mehreren aufeinanderfolgenden Bearbeitungsschritten relevant.
Quelles questions un appel d'offres sur le RoPA collaboratif devrait-il poser ?
Es sollte die Fachbereichseinbindung, Owner-Zuordnung, konfigurierbare Fragebögen, Reviewintervalle, ereignisbezogene Reviews, Erinnerungen und Eskalationen abfragen. Ebenso relevant sind Prüf- und Freigabeprozesse, Versionierung, die Nachvollziehbarkeit von Entscheidungen und Kennzahlen zur Aktualität.

 German
 Italian
 French
 English