
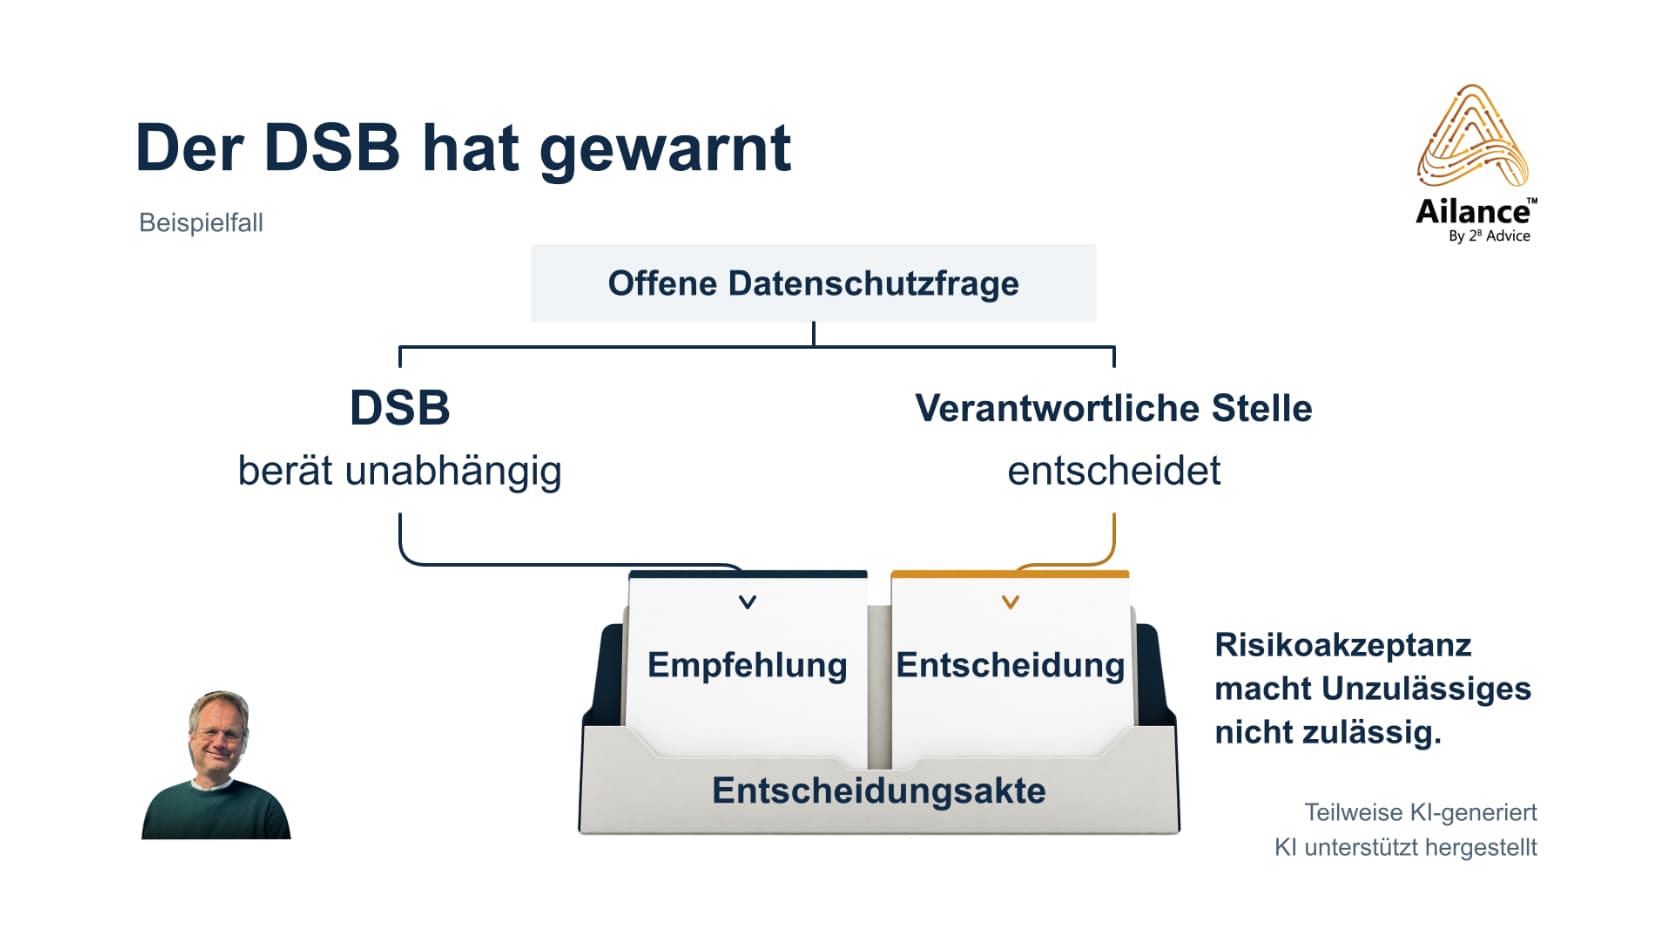
La DSB a lancé un avertissement. À qui revient-il désormais de prendre une décision ?
Un projet doit démarrer à la date prévue, bien que le délégué à la protection des données ait signalé un point en suspens concernant la protection des données et recommandé de le clarifier avant le lancement. La direction du projet invoque le calendrier. La direction de l'entreprise se demande donc quelles conditions font encore défaut pour prendre une décision et qui est habilité à décider du lancement du projet. L'exemple décrit ne reflète pas une décision réelle d'un client.
Toute décision s'écartant d'une recommandation du DPD doit faire apparaître les faits examinés, la recommandation, les limites juridiques et les alternatives envisagées. Il convient également de consigner l'instance décisionnaire, sa motivation, les mesures prévues et la date de réexamen. L’évaluation indépendante du DPD fait partie intégrante du dossier ; la responsabilité de la décision incombe à l’organisme responsable.
1. Quelle question faut-il clarifier avant le lancement du projet ?
Pour la suite de l'examen, il convient tout d'abord de déterminer à quoi se rapporte la recommandation. Il se peut que des informations sur le flux de données fassent défaut, qu'une condition de recevabilité ne soit pas clarifiée ou que le DPD recommande une mesure de protection spécifique dont les exigences pourraient également être satisfaites par une autre mise en œuvre appropriée.
Il en résulte différentes étapes de travail. Les informations manquantes doivent être obtenues auprès du service compétent. Une question juridique en suspens nécessite une analyse motivée. En cas de divergences d'opinion concernant une mesure, les solutions proposées doivent être évaluées à l'aune des mêmes exigences.
Dans le cas présenté en exemple, la recommandation devrait donc être rattachée à l'étape de traitement concernée. Il convient à cet égard de préciser quelles informations étaient à la disposition du DPD, sur quelles hypothèses repose son évaluation et quelles données ou modifications sont nécessaires pour procéder à une nouvelle évaluation. Ce n’est qu’ensuite qu’il sera possible de déterminer s’il s’agit d’un désaccord technique ou si la base décisionnelle est encore incomplète.
2. Qui est habilité à prendre une décision ?
La DSB assure des missions d'information, de conseil et de contrôle en toute indépendance. Cette fonction ne lui confère aucun pouvoir général d'autorisation opérationnelle pour les projets. Le respect de la législation sur la protection des données reste la responsabilité du Responsable compétent. Cette distinction est également soulignée par le Comité européen de la protection des données vers.
Au sein de l'entreprise, il convient de définir quelle instance est habilitée à décider du lancement d'un projet. Il peut s'agir de la direction ou d'un poste doté des pouvoirs nécessaires. La responsabilité en matière de planification des délais ne confère pas en soi un pouvoir de décision. De même, la responsabilité de l'entreprise en matière de protection des données n'est pas transférée au délégué à la protection des données (DPD) par le biais d'une délégation interne de tâches.
Dans le cas d'un DPD externe, il convient de distinguer la désignation, le contrat de prestation de services et les responsabilités opérationnelles. La désignation concerne l'exercice de la fonction, tandis que le contrat porte sur les prestations convenues et la collaboration. Il convient en outre de définir en interne qui met en œuvre les mesures et prend les décisions.
L'évaluation indépendante du DPD ne doit pas être influencée par des directives concernant le résultat souhaité du conseil. Les missions opérationnelles supplémentaires ne doivent pas donner lieu à des conflits d'intérêts. Il convient d'en tenir compte tout particulièrement lorsque le DPD décide lui-même des finalités et des moyens d'une Traitement dont il doit décider et dont il assure en même temps le contrôle en toute indépendance. Articles 38 et 39 du RGPD
3. Quelles sont les limites de l'acceptation des risques ?
Une décision documentée relative aux risques ne saurait se substituer à une condition de recevabilité manquante. En l'absence d'une base juridique requise, un accord interne de la direction n'y change rien. Il en va de même pour les autres exigences contraignantes relatives à la Traitement. Les principes et conditions énoncés notamment dans Articles 5 et 6 du RGPD.
Il convient donc de vérifier si la recommandation du DSB fait référence à une limite contraignante ou si elle propose une mise en œuvre spécifique pour satisfaire aux exigences. Dans la mesure où il existe plusieurs solutions juridiquement admissibles, une mise en œuvre différente peut se justifier. L'évaluation doit montrer comment l'alternative choisie répond aux exigences applicables.
Dans le cas présenté en exemple, il est recommandé de suspendre l'étape de traitement contestée tant que les conditions de recevabilité déterminantes n'ont pas été clarifiées. La question de savoir si d'autres parties du projet peuvent se poursuivre indépendamment de cela nécessite un examen distinct. Le dossier de décision devrait délimiter le périmètre du projet en fonction de ce qui a effectivement été évalué.
4. Comment une décision divergente est-elle consignée ?
Le site RGPD exige des comptes sur le respect de ses principes et des mesures appropriées pour satisfaire à ses exigences. La structure concrète des champs du modèle proposé ici constitue un outil de travail organisationnel. Art. 5, al. 2, et art. 24 du RGPD
Les DPD vers lesquels renvoie l'EDPB —Lignes directrices recommandent, en cas de divergences d'opinion, de consigner les motifs de ces divergences, conformément aux bonnes pratiques. Le guide pratique ci-après reprend cette recommandation et propose cinq rubriques à cet effet. WP243 rev.01, section 3.1
Exposé des faits et recommandation : Il convient de saisir le concernés Étape de traitement, informations disponibles et recommandation concrète du DPD. Les données non confidentielles et les hypothèses retenues doivent être clairement identifiables.
Évaluation et limites juridiques : Il convient de consigner les exigences applicables, l'état d'avancement des essais à ce jour et les conditions qui doivent encore être remplies avant la mise en service. Les incertitudes qui subsistent doivent également être prises en compte dans l'évaluation.
Alternatives et justification : Les solutions envisageables sont comparées à la lumière des exigences énoncées. La justification doit permettre de comprendre pourquoi l'alternative choisie semble appropriée et quelles sont les conditions qui s'y appliquent.
Décision et compétence : La note précise l'instance décisionnaire, le périmètre du projet tel qu'il a été arrêté, ainsi que les conditions de lancement, d'ajustement ou de report. La responsabilité de la mise en œuvre doit être attribuée séparément.
Justificatif et nouvelle présentation : Il convient de conserver les documents relatifs à l'évaluation ainsi que les pièces justificatives attestant de sa mise en œuvre. Par ailleurs, la responsabilité du réexamen, sa date et les motifs éventuels justifiant un examen anticipé sont définis.
La recommandation initiale doit être conservée. Toute décision de la direction s'en écartant doit être consignée dans le dossier correspondant. Dans la mesure où de nouveaux éléments conduisent à une mise à jour de l'évaluation du DPD, les différentes versions et leurs fondements décisionnels doivent rester distincts.
Dans l'exemple fictif complémentaire, le DPD recommande un report complet du lancement. Une phase de test délimitée et soumise à un examen distinct, excluant l'étape de traitement contestée, est envisagée comme alternative. Une décision en ce sens devrait préciser son champ d'application, ses conditions préalables et l'évaluation actuelle du DPD.
Réponse type non vérifiée : La recommandation est transmise, tandis que la responsabilité reste définie en termes généraux. La date de lancement du projet ou une prise en charge forfaitaire des risques justifient ensuite le démarrage. Il n'est toutefois pas possible d'en déduire quelle alternative a été examinée ni à quel moment une nouvelle évaluation aura lieu.
Processus d'évaluation et de décision ciblé : Les informations manquantes sont recueillies et les limites juridiques ainsi que les alternatives sont évaluées. L'instance compétente statue ensuite sur le périmètre défini du projet. Les conditions, la responsabilité de la mise en œuvre, les justificatifs et les dates de réexamen sont associés au dossier. Cela permet de garantir la traçabilité des motifs justifiant la décision prise.
5. Dans quels cas est-il opportun de saisir la direction ?
Une escalade interne peut notamment s'avérer nécessaire lorsqu'un point critique reste en suspens malgré un lancement imminent, lorsque la décision dépasse les compétences du poste concerné jusqu'alors, ou lorsque l'avis indépendant du DPD n'est pas pris en compte dans la suite de la procédure. Le DPD rend compte directement à la direction générale. Art. 38, al. 3, du RGPD
Les voies hiérarchiques prévues à cet effet font partie du Modèle d'exploitation de la DSB. En cas de désaccord concret, la recommandation, l'évaluation divergente et la nécessité d'une décision doivent être présentées conjointement. L'évaluation indépendante du DPD est ainsi préservée.
Une divergence d'opinion ne justifie pas en soi une obligation générale de déclaration auprès de l'autorité de surveillance. Il convient de prendre en compte séparément la Consultation, lorsqu'une condition requise Analyse d'impact relative à la protection des données qui présente un risque élevé résiduel que les mesures prévues ne permettent pas de maîtriser suffisamment. Dans ce cas, la autorité de contrôle devant la Traitement à prendre en compte. La coopération légale entre le DPD et l'autorité de contrôle n'est pas affectée par les processus décisionnels internes. Articles 35, 36 et 39 du RGPD
Trois questions courtes tirées de la pratique
La direction peut-elle s'écarter d'une recommandation de la DSB ?
Elle peut, après avoir procédé à sa propre analyse, parvenir à une autre conclusion. La solution choisie Traitement doit rester conforme à la loi. La recommandation, l'exposé des motifs et le pouvoir de décision doivent faire l'objet d'une documentation claire et compréhensible.
Quelles sont les informations dont on a besoin en premier lieu pour prendre cette décision ?
Il faut notamment : concernés L'étape de traitement, les données prévues, la finalité, la recommandation concrète du DPD et les informations encore manquantes. C'est sur cette base que repose l'évaluation des alternatives possibles.
Quel document atteste de la mise en œuvre de la décision ?
La note de décision devrait être accompagnée de pièces justificatives attestant le respect des conditions fixées et de la nouvelle soumission documentée. Le simple fait de prendre connaissance d'une recommandation ne prouve pas pour autant que les mesures décidées ont été mises en œuvre.
La mise en œuvre concrète dépend du processus de traitement et des exigences applicables. Une divergence d'avis documentée doit permettre de comprendre comment l'avis indépendant a été pris en compte dans la décision et qui est responsable de la mise en œuvre des conditions définies.
Supports pédagogiques complémentaires
1. Projet de décision avec des exemples de lignes remplies
Les lignes suivantes forment un processus de traitement fictif . On part du principe que les flux de données et la légalité d'un traitement prévu de données réelles ne sont pas encore clarifiés. Une phase de test distincte de celle-ci fait l'objet d'une évaluation séparée. Les documents de travail contiennent exclusivement des informations fictives et des intitulés de poste fictifs.
| point de contrôle | informations requises | rôle de responsabilité | Décision / prochaine étape | Justificatif |
|---|---|---|---|---|
| Exemple 1 : Situation et recommandation | Les flux de données et la base juridique du traitement des données réelles ne sont pas clarifiés. Le DPD recommande de reporter complètement le lancement. | Le département concerné et la direction du projet se chargent de recueillir les informations ; le délégué à la protection des données apporte son conseil. | Définir l'étape de traitement concernée et fournir les informations manquantes nécessaires à l'évaluation. | Concept de traitement, recommandation initiale de la DSB avec date et référence, ainsi que les informations non renseignées documentées. |
| Exemple 2 : limite juridique et alternative | Une phase de test sans données réelles et sans l'étape de traitement contestée est décrite. Vos autres exigences ont fait l'objet d'une évaluation distincte. | Le service concerné et le service informatique décrivent l'alternative ; le service juridique l'évalue ; le délégué à la protection des données donne un avis indépendant. | Ne présenter pour décision que la variante ayant fait l'objet d'une évaluation distincte. Le traitement des données réelles, qui n'a pas encore été clarifié, est mis en attente. | Avis juridique, concept de test, comparaison des alternatives et évaluation documentée du délégué à la protection des données. |
| Exemple 3 : Décision et nouveau soumission | Le concept de test a été évalué et le pouvoir de décision interne a été établi. La recommandation de report total reste consignée. | La direction ou l'instance habilitée à cet effet prend la décision ; la direction du projet est chargée de la mise en œuvre et de la nouvelle soumission. | Par dérogation au report total, seule la phase de test validée est autorisée. Avant toute extension ou tout démarrage avec des données réelles, la procédure doit être soumise à nouveau. | Note de décision motivée, conditions définies, justificatifs de mise en œuvre et relance associée. |
La décision relative à la phase de test s'applique exclusivement au périmètre documenté. Elle ne constitue en aucun cas une autorisation anticipée du traitement ultérieur des données réelles.
2. Réaction standard non vérifiée et processus de vérification ciblé
| Situation | Réaction non vérifiée | Une meilleure étape de travail | Justificatif / Décision |
|---|---|---|---|
| Cette recommandation n'a pas encore été concrétisée. | L'alerte est simplement transmise. | Identifier l'étape de traitement concernée, les hypothèses et les informations manquantes. | Recommandation associée et mandat d'audit concret. |
| Le pouvoir de décision n'est pas clairement défini. | C'est en réalité le calendrier du projet qui détermine qui prend les décisions. | Déterminer le rôle compétent et effectivement habilité en se fondant sur la répartition interne des tâches. | Pouvoir de décision documenté et rôle décisionnel clairement défini. |
| Une condition de recevabilité n'a pas été tranchée. | Une prise en charge forfaitaire des risques doit permettre de démarrer. | Clarifier les limites juridiques contraignantes et définir la portée autorisée du projet. | Évaluation motivée et décision concernant l'ajustement ou le report. |
| Il convient de s'écarter de cette recommandation. | La recommandation est rejetée sans qu'une alternative ait été examinée. | Évaluer l'alternative au regard des mêmes exigences et justifier l'écart constaté. | Comparaison des alternatives, évaluation actuelle de la DSB et note de décision. |
| Certaines conditions doivent être respectées ou certaines informations doivent être complétées. | Le dossier est clôturé par cette décision. | Définir le rôle de mise en œuvre, les justificatifs et le motif concret de la nouvelle soumission. | Justificatifs de mise en œuvre, relance et résultat de contrôle documenté. |
Questions et réponses
La direction peut-elle s'écarter d'une recommandation du délégué à la protection des données ?
Oui. La direction ou tout autre service habilité peut, après avoir procédé à sa propre vérification, parvenir à une évaluation différente. La méthode choisie Traitement doit toutefois rester conforme à la loi. La recommandation, la base de la décision, la justification et la compétence doivent être documentées de manière claire et compréhensible.
Qui est responsable de la prise de décision lorsqu'une question relative à la protection des données reste en suspens ?
La responsabilité incombe toujours au responsable du traitement. Le délégué à la protection des données informe, conseille et contrôle de manière indépendante, mais ne dispose pas pour autant automatiquement d'un pouvoir de validation opérationnelle des projets.
L'acceptation d'un risque peut-elle se substituer à l'absence de base juridique ?
Non. Une décision interne en matière de risques ne saurait se substituer aux conditions obligatoires prévues par la législation sur la protection des données. En l'absence, par exemple, d'une base juridique requise, la Traitement n'est pas autorisé au seul motif que l'entreprise en assume le risque.
Que faut-il consigner lorsqu'on s'écarte d'une recommandation du DSB ?
Il convient de consigner les faits examinés, la recommandation du délégué à la protection des données, les contraintes juridiques applicables, les alternatives envisagées, l'instance décisionnaire et sa motivation. À cela s'ajoutent les mesures prévues, les preuves de mise en œuvre et une date de réexamen.
Dans quels cas une question en suspens relative à la protection des données doit-elle être portée à l'attention de la direction ?
Une escalade peut s'avérer nécessaire lorsqu'un point essentiel reste en suspens avant le lancement prévu du projet, lorsque l'instance saisie jusqu'alors n'est pas habilitée à prendre une décision ou lorsque l'avis indépendant du délégué à la protection des données n'est pas suffisamment pris en compte dans la suite de la procédure.

 German
 Italian
 French
 English