
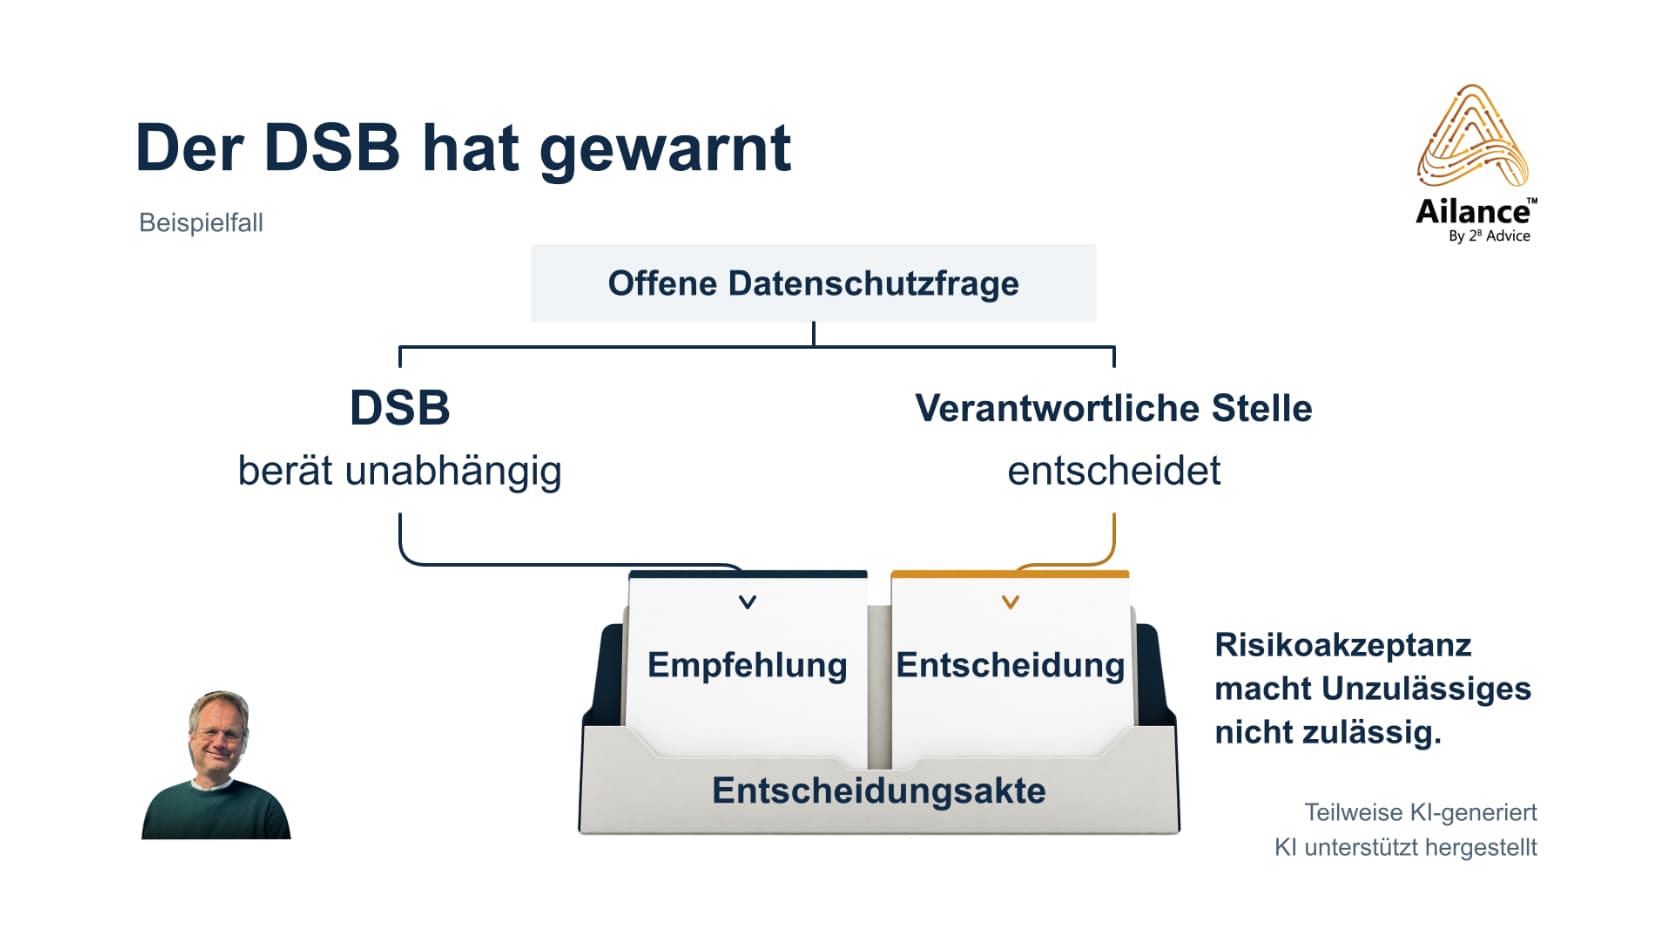
La DSB ha lanciato un avvertimento. Chi decide adesso?
Un progetto dovrebbe partire nella data prevista, sebbene il responsabile della protezione dei dati abbia segnalato una questione irrisolta in materia di protezione dei dati e abbia raccomandato di chiarirla prima dell’avvio. La direzione del progetto fa riferimento alla pianificazione delle scadenze. Per la direzione aziendale si pone quindi la questione di quali presupposti manchino ancora per una decisione e chi sia autorizzato a decidere in merito all’avvio del progetto. Il caso esemplificativo descritto non riflette una decisione effettiva di un cliente.
Una decisione che si discosti da una raccomandazione del DSB dovrebbe mettere in evidenza i fatti esaminati, la raccomandazione, i limiti giuridici e le alternative prese in considerazione. Occorre inoltre documentare l’organo decisionale, la sua motivazione, le misure previste e la ripresentazione della questione. La valutazione indipendente del Garante per la protezione dei dati rimane parte integrante del fascicolo; la responsabilità della decisione spetta all’ente responsabile.
1. Quale questione deve essere chiarita prima dell'avvio del progetto?
Per procedere ulteriormente, occorre innanzitutto stabilire a cosa si riferisca la raccomandazione. È possibile che manchino informazioni sul flusso dei dati, che un requisito di ammissibilità non sia stato chiarito o che il Garante per la protezione dei dati raccomandi una determinata misura di protezione i cui requisiti potrebbero essere soddisfatti anche attraverso un’altra attuazione adeguata.
Da ciò derivano diverse fasi operative. Le informazioni mancanti devono essere reperite dall’ufficio competente in materia. Una questione giuridica irrisolta richiede una valutazione motivata. Qualora sussistano opinioni divergenti su una misura, le soluzioni proposte devono essere valutate sulla base degli stessi requisiti.
Nel caso in esame, la raccomandazione dovrebbe quindi essere attribuita alla fase di trattamento in questione. A tal proposito, occorre indicare quali informazioni erano a disposizione del responsabile della protezione dei dati, su quali presupposti si basa la sua valutazione e quali dati o modifiche sono necessari per una nuova valutazione. Solo in seguito sarà possibile distinguere se sussiste una divergenza di opinioni tecniche o se la base decisionale è ancora incompleta.
2. Chi è autorizzato a prendere la decisione?
Il DSB svolge attività di informazione, consulenza e vigilanza in modo indipendente. Da tale funzione non deriva alcun potere generale di approvazione operativa per i progetti. Per quanto riguarda il rispetto della normativa sulla protezione dei dati, spetta al Persone responsabili competente. Anche il Comitato europeo per la protezione dei dati lì.
All’interno dell’azienda dovrebbe essere stabilito quale organo sia autorizzato a decidere in merito all’avvio di un progetto. Può trattarsi della direzione aziendale o di una figura con competenze adeguate. La responsabilità della pianificazione delle scadenze non costituisce di per sé un potere decisionale. Allo stesso modo, la responsabilità dell’azienda in materia di protezione dei dati non viene trasferita al responsabile della protezione dei dati (RPD) tramite un trasferimento interno di compiti.
Nel caso di un responsabile della protezione dei dati (RPD) esterno, occorre distinguere tra nomina, contratto di prestazione di servizi e competenze operative. La nomina riguarda l’esercizio della funzione, mentre il contratto riguarda le prestazioni concordate e la collaborazione. Inoltre, occorre stabilire internamente chi attua le misure e chi prende le decisioni.
La valutazione indipendente del responsabile della protezione dei dati (RPD) non deve essere influenzata da indicazioni relative al risultato auspicato della consulenza. Ulteriori compiti operativi non devono dare luogo a conflitti di interesse. Ciò va tenuto in particolare considerazione quando lo stesso RPD decide in merito alle finalità e ai mezzi di una Elaborazione su cui deve decidere, ma di cui allo stesso tempo controlla in modo indipendente l'attuazione. Art. 38 e 39 del RGPD
3. Quali sono i limiti dell'accettazione del rischio?
Una decisione documentata in merito al rischio non sostituisce un requisito di ammissibilità mancante. In assenza di una base giuridica necessaria, un’approvazione interna da parte della direzione non cambia nulla. Lo stesso vale per altri requisiti vincolanti relativi alla Elaborazione. Restano in particolare determinanti i principi e i requisiti di cui a Art. 5 e 6 del GDPR.
Occorre quindi verificare se la raccomandazione della DSB indichi un limite vincolante o proponga una determinata modalità di attuazione per soddisfare i requisiti. Qualora esistano diverse soluzioni giuridicamente ammissibili, un’attuazione divergente può essere giustificabile. Dalla valutazione dovrebbe emergere in che modo l’alternativa scelta soddisfi i requisiti pertinenti.
Nel caso in esame, si raccomanda di sospendere la fase di elaborazione contestata fintantoché non siano stati chiariti i requisiti di ammissibilità determinanti. È necessario valutare separatamente se altre parti del progetto possano proseguire indipendentemente da ciò. La proposta decisionale dovrebbe delimitare l’ambito del progetto in base a quanto effettivamente valutato.
4. Come viene documentata una decisione diversa?
Il GDPR richiede che venga reso conto del rispetto dei propri principi e che vengano adottate misure adeguate per soddisfare i propri requisiti. La struttura concreta dei campi del modello qui proposto costituisce uno strumento organizzativo di supporto. Art. 5, comma 2, e art. 24 del GDPR
I garanti della protezione dei dati (DSB) collegati dall'EDPBLinee guida raccomandano, in caso di divergenze di opinione, di documentare i motivi di una divergenza come buona pratica. La seguente guida pratica riprende questa raccomandazione e propone cinque campi a tal fine. WP243 rev.01, sezione 3.1
Fatti e raccomandazione: Occorre registrare il colpiti Fase di trattamento, le informazioni disponibili e la raccomandazione concreta del Garante per la protezione dei dati. I dati non specificati e le ipotesi su cui si basa la valutazione dovrebbero essere chiaramente identificabili.
Valutazione e limiti giuridici: È necessario prendere nota dei requisiti pertinenti, dello stato attuale delle verifiche e dei presupposti che devono ancora essere soddisfatti prima dell'impiego. Anche le incertezze residue devono essere incluse nella valutazione.
Alternative e motivazione: Le soluzioni prese in considerazione vengono confrontate alla luce dei requisiti indicati. La motivazione dovrebbe chiarire perché l’alternativa scelta appare adeguata e quali condizioni si applicano in tal caso.
Decisione e competenza: La nota indica l'organo competente a prendere decisioni, l'ambito del progetto approvato e le condizioni per l'avvio, l'adeguamento o la sospensione. La responsabilità dell'attuazione deve essere assegnata separatamente.
Documentazione e riesame: Devono essere archiviati i documenti relativi alla valutazione e la documentazione comprovante l’attuazione. Inoltre, vengono stabilite le competenze in materia di riesame, i relativi tempi e le eventuali circostanze che giustificano un esame anticipato.
La raccomandazione originaria dovrebbe essere mantenuta. Qualsiasi decisione gestionale divergente va documentata in relazione ad essa. Qualora nuovi elementi di fatto portino a una valutazione aggiornata da parte del responsabile della protezione dei dati, le rispettive versioni e le relative motivazioni dovrebbero rimanere distinguibili.
Nell’esempio fittizio integrativo, il Garante per la protezione dei dati raccomanda un rinvio totale dell’avvio. Come alternativa, si prende in considerazione una fase di prova circoscritta e sottoposta a verifica separata, che escluda la fase di trattamento contestata. Una decisione in tal senso dovrebbe indicare chiaramente la sua portata, i presupposti e la valutazione attuale del Garante.
Risposta standard non verificata: La raccomandazione viene inoltrata, mentre la competenza rimane descritta in termini generali. La data di avvio del progetto o l’assunzione forfettaria del rischio costituiscono poi il fondamento per l’avvio. Da ciò non risulta chiaramente quale alternativa sia stata valutata né quando avrà luogo una nuova valutazione.
Processo mirato di verifica e decisione: Vengono reperiti i dati mancanti e vengono valutati i limiti giuridici e le alternative. Successivamente, l’organo competente decide in merito all’ambito di applicazione del progetto. Al fascicolo vengono assegnate le condizioni, la responsabilità dell’attuazione, la documentazione di supporto e la data di riesame. In questo modo, la motivazione alla base della decisione divergente rimane tracciabile.
5. Quando è opportuno segnalare un’escalation alla direzione?
Un’escalation interna può rendersi necessaria, in particolare, qualora un punto critico rimanga irrisolto nonostante l’imminente avvio, la decisione esuli dalle competenze del ruolo finora coinvolto oppure la valutazione indipendente del DSB non venga presa in considerazione nel prosieguo della procedura. Il DSB riferisce direttamente al vertice aziendale. Art. 38, comma 3, del GDPR
I canali di segnalazione previsti a tal fine fanno parte del Modello operativo DSB. In caso di dissenso concreto, la raccomandazione, la valutazione divergente e la necessità di una decisione dovrebbero essere presentate congiuntamente. La valutazione indipendente del Garante per la protezione dei dati rimane comunque valida.
Una divergenza di opinioni non costituisce di per sé un obbligo generale di segnalazione all’autorità di vigilanza. Occorre prestare particolare attenzione alla previa Consultazione, se è necessaria una Valutazione d'impatto sulla protezione dei dati comporta un rischio elevato residuo che non viene sufficientemente contenuto dalle misure previste. In tal caso, la Autorità di vigilanza prima della Elaborazione da coinvolgere. La collaborazione prevista dalla legge tra il Garante per la protezione dei dati e l’autorità di vigilanza non è influenzata dai processi decisionali interni. Art. 35, 36 e 39 del GDPR
Tre brevi domande tratte dalla pratica
La direzione può discostarsi da una raccomandazione della DSB?
Dopo aver effettuato una propria verifica, può giungere a una valutazione diversa. La scelta Elaborazione deve rimanere conforme alla legge. La raccomandazione, la motivazione e il potere decisionale dovrebbero essere documentati in modo trasparente.
Quali informazioni sono necessarie innanzitutto per prendere una decisione?
In particolare, sono necessari: colpiti La fase di trattamento, i dati previsti, la finalità, la raccomandazione concreta del responsabile della protezione dei dati e le informazioni ancora mancanti. È su questi elementi che si basa la valutazione delle possibili alternative.
Quale documento attesta l'attuazione della decisione?
La nota decisionale dovrebbe essere accompagnata da prove relative alle condizioni stabilite e alla ripresentazione documentata. Il semplice fatto di aver preso atto di una raccomandazione non dimostra ancora che le misure deliberate siano state attuate.
La struttura concreta dipende dal processo di lavorazione e dai requisiti pertinenti. Un dissenso documentato dovrebbe chiarire in che modo la consulenza indipendente abbia influito sulla decisione e chi sia responsabile dell’attuazione delle condizioni stabilite.
Materiale didattico integrativo
1. Documento di proposta decisionale con righe di esempio compilate
Le righe seguenti costituiscono un flusso di lavoro fittizio . Si presume che i flussi di dati e la legittimità di un trattamento previsto di dati reali non siano ancora stati chiariti. Una fase di test distinta da questa viene valutata separatamente. I materiali di lavoro contengono esclusivamente dati fittizi e denominazioni di ruoli.
| Punto di controllo | informazioni necessarie | ruolo di responsabilità | Decisione / passo successivo | Prova |
|---|---|---|---|---|
| Esempio 1: Fatti e raccomandazione | I flussi di dati e la base giuridica del trattamento dei dati reali non sono chiari. Il Garante raccomanda di rinviare completamente l’avvio dell’operazione. | Il dipartimento competente e la direzione del progetto raccolgono i dati; il responsabile della protezione dei dati fornisce consulenza. | Identificare la fase di trattamento interessata e fornire le informazioni mancanti ai fini della valutazione. | Piano di trattamento, raccomandazione originale della DSB con data e riferimento, nonché informazioni aperte documentate. |
| Esempio 2: limite destro e alternativa | Viene descritta una fase di test senza dati reali e senza la fase di trattamento contestata. I restanti requisiti sono stati valutati separatamente. | Il dipartimento competente e il reparto IT illustrano l’alternativa; l’ufficio legale la valuta; il responsabile della protezione dei dati fornisce una consulenza indipendente. | Presentare alla decisione esclusivamente la variante valutata separatamente. Il trattamento dei dati reali, ancora non chiarito, viene accantonato. | Nota di verifica giuridica, schema di test, confronto tra alternative e valutazione documentata del responsabile della protezione dei dati. |
| Esempio 3: Decisione e ripresentazione | Sono stati valutati il piano di test e il potere decisionale interno. La raccomandazione di rinviare completamente il progetto rimane documentata. | La direzione aziendale o l'organo debitamente autorizzato decide; la direzione del progetto è responsabile dell'attuazione e della ripresentazione. | In deroga alla sospensione totale, è ammessa solo la fase di test verificata. Prima di procedere a un’estensione o all’avvio con dati reali, è necessario presentare nuovamente la procedura. | Nota decisionale motivata, condizioni stabilite, documenti di attuazione e riassegnazione. |
La decisione relativa alla fase di test si applica esclusivamente all'ambito documentato. Essa non comporta alcuna approvazione anticipata del successivo trattamento dei dati reali.
2. Reazione standard non verificata e processo di verifica mirato
| Situazione | Reazione non verificata | Fase di lavoro migliorata | Prova / Decisione |
|---|---|---|---|
| La raccomandazione non è ancora stata concretizzata. | L'avviso viene semplicemente inoltrato. | Individuare la fase di trattamento interessata, le ipotesi e le informazioni mancanti. | Raccomandazione associata e incarico di verifica specifico. |
| La competenza decisionale non è chiara. | La scadenza del progetto determina di fatto chi ha l'ultima parola. | Determinare il ruolo competente e effettivamente autorizzato sulla base della ripartizione interna delle mansioni. | Potere decisionale documentato e ruolo decisionale specificato. |
| Rimane da chiarire un requisito di ammissibilità. | L'assunzione forfettaria del rischio dovrebbe consentire l'avvio dell'iniziativa. | Chiarire i limiti giuridici vincolanti e definire l'ambito di applicazione consentito del progetto. | Valutazione motivata e decisione in merito all’adeguamento o alla sospensione. |
| Si prevede di discostarsi dalla raccomandazione. | La raccomandazione viene respinta senza che venga presa in considerazione alcuna alternativa. | Valutare l'alternativa sulla base degli stessi requisiti e motivare la differenza. | Confronto tra le alternative, valutazione DSB in vigore e nota decisionale. |
| È necessario soddisfare i requisiti o integrare le informazioni. | Il procedimento viene chiuso con la decisione. | Definire il ruolo nell'attuazione, la documentazione necessaria e il motivo specifico per la ripresentazione. | Documenti di attuazione, riesame e risultato della verifica documentato. |
Domande e risposte
La direzione può discostarsi da una raccomandazione del responsabile della protezione dei dati?
Sì. La direzione o un altro organo competente può giungere, a seguito di una propria valutazione, a una conclusione diversa. La scelta Elaborazione deve tuttavia rimanere conforme alla legge. La raccomandazione, la base decisionale, la motivazione e la competenza dovrebbero essere documentate in modo comprensibile.
Chi è responsabile della decisione in caso di questione aperta in materia di protezione dei dati?
La responsabilità rimane in capo al soggetto responsabile. Il responsabile della protezione dei dati fornisce informazioni, consulenza e vigilanza in modo indipendente, ma ciò non gli conferisce automaticamente il potere decisionale operativo in merito ai progetti.
L'accettazione del rischio può sostituire una base giuridica mancante?
No. Una decisione interna in materia di rischio non può sostituire i requisiti vincolanti previsti dalla normativa sulla protezione dei dati. Se, ad esempio, manca una base giuridica necessaria, la Elaborazione non è ammissibile per il semplice fatto che l'impresa accetti il rischio.
Cosa occorre documentare in caso di deroga a una raccomandazione del DSB?
È necessario documentare i fatti verificati, la raccomandazione del responsabile della protezione dei dati (DSB), i limiti giuridici applicabili, le alternative prese in considerazione, l’organo competente a decidere e la relativa motivazione. A ciò si aggiungono le misure previste, le prove di attuazione e una nuova presentazione.
Quando è opportuno sottoporre alla direzione una questione irrisolta in materia di protezione dei dati?
Potrebbe essere necessario ricorrere a un livello superiore qualora, prima dell’avvio previsto del progetto, un punto fondamentale rimanga irrisolto, il soggetto finora incaricato non abbia potere decisionale o la valutazione indipendente del responsabile della protezione dei dati non venga sufficientemente presa in considerazione nel prosieguo della procedura.

 German
 Italian
 French
 English