
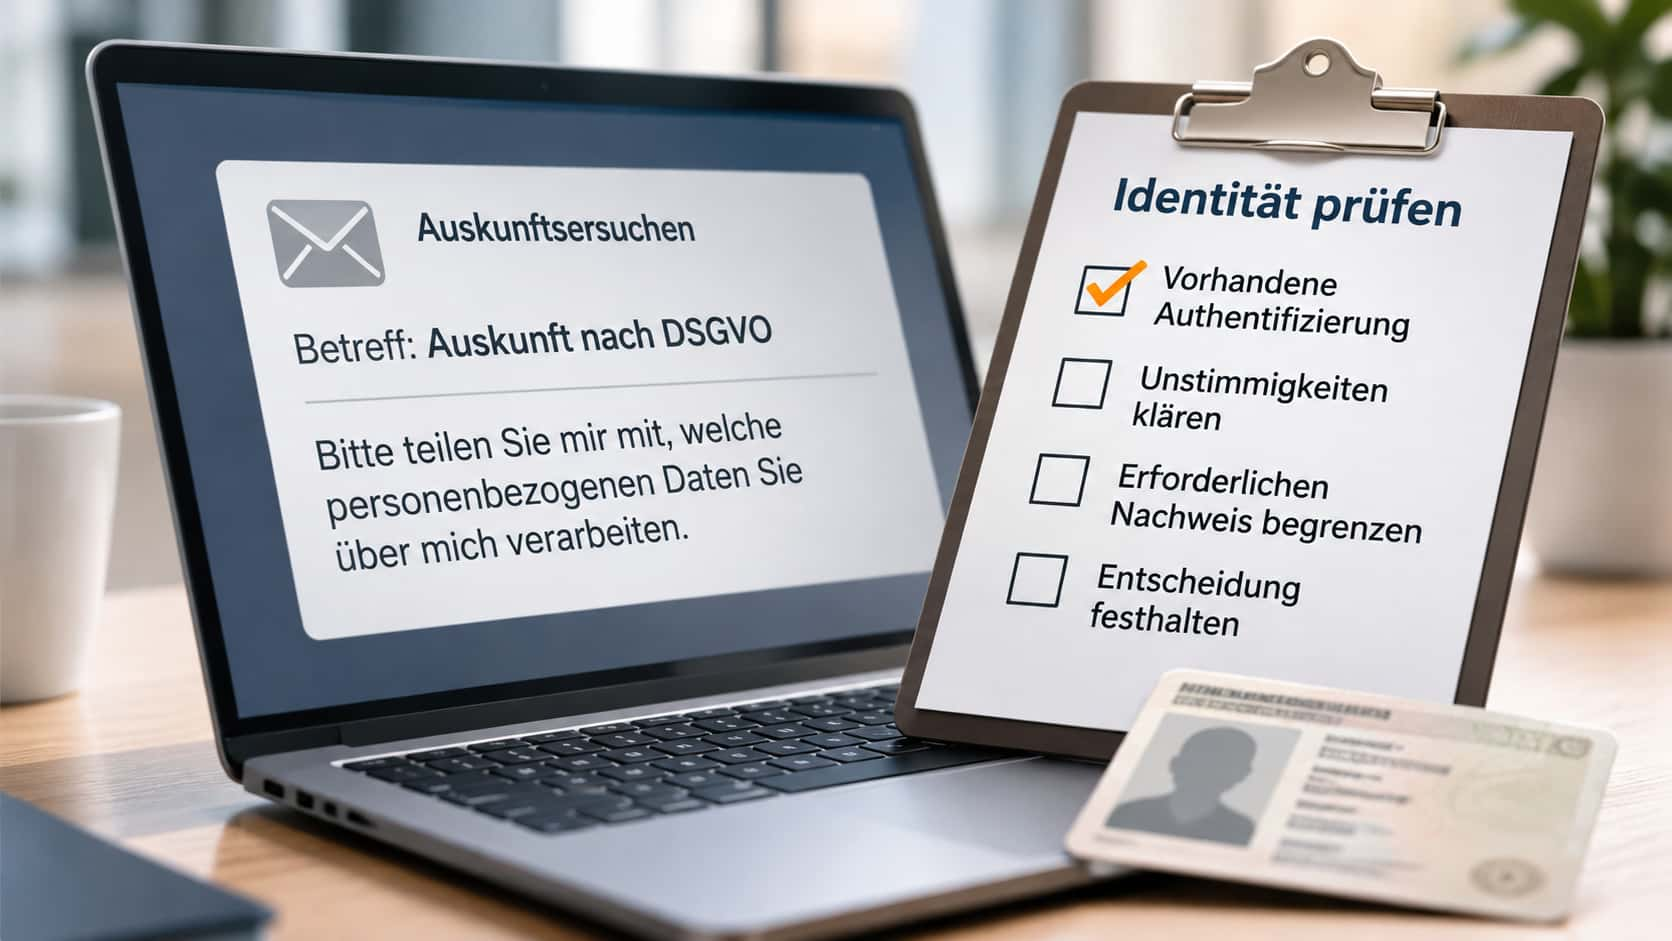
Verifica dell'identità in caso di richieste di informazioni
Informazioni via e-mail: Abbiamo davvero bisogno di un documento d'identità?
Risposta breve
In caso di dubbi fondati, possono essere richieste ulteriori informazioni a conferma dell’identità. Una richiesta via e-mail non comporta un obbligo generale di esibire un documento d’identità. Sono determinanti l’autenticazione esistente, le incongruenze concrete e il rischio di una divulgazione errata. Le aziende dovrebbero limitare la documentazione richiesta al caso specifico e documentare la decisione in modo comprensibile. Il solo fatto che l’indirizzo del mittente sia noto non sostituisce la verifica del contesto.
Quali sono, in realtà, i dubbi?
Una cliente scrive al servizio clienti. Utilizza lo stesso indirizzo e-mail delle sue precedenti richieste e desidera sapere quali dati personali l’azienda tratta su di lei. La prima risposta è già pronta: la preghiamo di inviarci una copia della sua carta d’identità.
Questo caso esemplificativo è fittizio. Illustra una decisione che, nell’attività quotidiana, può facilmente passare inosservata dietro un modello di testo predefinito. Prima di inviare il messaggio, la persona incaricata dovrebbe essere in grado di spiegare quale dubbio la copia del documento d’identità sia destinata a chiarire. In assenza di tale spiegazione, occorre innanzitutto chiarire la procedura di verifica.
Art. 12, comma 6 GDPR consente di richiedere ulteriori informazioni necessarie alla verifica dell’identità in caso di dubbi fondati. Allo stesso tempo, l’art. 12, comma 2, richiede l’esercizio del Diritti degli interessati per agevolare tale procedura. Una direttiva interna non può sostituire tali requisiti con un obbligo generale di esibire un documento d’identità.
Nell’esempio, quindi, la verifica inizia dall’operazione in questione. La richiesta corrisponde all’account del cliente? Viene indicato un indirizzo del destinatario diverso? Ci sono indizi che facciano pensare a un accesso compromesso o a dati contraddittori? Un’indicazione generica su possibili abusi non spiega ancora perché sia necessaria proprio questa copia del documento d’identità.
A questo proposito occorre distinguere due aspetti: a quale set di dati si riferisce la richiesta e la persona richiedente è autorizzata a ricevere le informazioni in questione? Un numero cliente può aiutare nell’attribuzione, ma non costituisce di per sé una prova attendibile dell’identità. Allo stesso modo, un nome corrispondente non dimostra che la persona dietro un messaggio sia la colpiti è una cliente.
Quali segnali disponibili aiutano durante l'esame?
È possibile che la cliente disponga già di un accesso protetto. In tal caso, vale la pena verificare innanzitutto le modalità di autenticazione e il nesso con la richiesta. L’EDPB-Linee guida al Diritto all'informazione indicano le procedure di registrazione esistenti come possibile modalità di conferma; una copia aggiuntiva del documento d’identità è sproporzionata qualora l’autenticazione sia già sufficiente.
Per la gestione operativa, si consiglia un breve coordinamento tra il servizio clienti e l’ufficio competente per Diritti degli interessati. Il servizio clienti è a conoscenza dei contatti precedenti. Il reparto Privacy Operations gestisce la richiesta di informazioni. Qualora permangano dubbi di natura tecnica, il reparto IT chiarisce quale segnale venga effettivamente fornito dal sistema. Un nome dell’account visibile e un’autenticazione completata con successo sono informazioni diverse.
Nel caso in questione, quindi, nella pratica dovrebbe essere indicato se coincide solo l'indirizzo del mittente o se è stata ricevuta un'adeguata conferma dell'avvenuta ricezione. Questa distinzione è utile anche in caso di sostituzione: la persona che subentra nella gestione non dovrà ricostruire, sulla base di una catena di e-mail, ciò che è già stato verificato.
Tuttavia, un canale di contatto familiare non è un lasciapassare. Se contemporaneamente viene richiesto un nuovo indirizzo di consegna o si riscontrano specifici segnali di sicurezza sospetti, potrebbe essere necessario un ulteriore chiarimento. Inviare un nuovo messaggio allo stesso canale, che potrebbe essere stato compromesso, non risolve automaticamente il problema. È fondamentale verificare se la misura adottata riduca effettivamente l’incertezza concreta.
In che modo vengono limitate le prove aggiuntive?
La domanda supplementare dovrebbe partire dal punto in cui manca un'informazione. Per l'assegnazione può essere utile un riferimento contrattuale già esistente. Per l'autenticazione si può prendere in considerazione una procedura esistente adeguata. Entrambe le fasi dovrebbero essere indicate separatamente nel processo, affinché un aiuto alla ricerca non si trasformi inavvertitamente in un'autorizzazione.
Il nostro consiglio organizzativo è il seguente: prima di ogni richiesta aggiuntiva nel processo, inserire una frase che ne spieghi il motivo e una frase che ne indichi la pertinenza rispetto alle informazioni richieste. Ciò non impedisce automaticamente gli errori, ma rende evidente se la richiesta deriva dal caso specifico o proviene semplicemente dal modulo.
La copia di un documento d’identità rimane una possibilità riservata a casi specifici e giustificati, non una risposta standard. L’EDPB-Linee guida richiedono idoneità, Necessità, la proporzionalità e il rispetto delle disposizioni nazionali. Proprio nel caso di informazioni particolarmente sensibili, possono essere giustificate prove più solide. Anche in tal caso occorre chiarire in che modo il documento dimostri il nesso con la persona interessata e con i dati richiesti.
Qualora sia necessaria una copia, occorre specificare i dati richiesti e fornire indicazioni relative all’oscuramento dei dati non necessari. L’Ufficio bavarese per la vigilanza sulla protezione dei dati sottolinea inoltre i rischi legati all’invio tramite e-mail tradizionali non crittografate end-to-end. È pertanto necessario verificare che venga utilizzato un canale di trasmissione adeguatamente protetto.
Occorre inoltre decidere in merito alla successiva archiviazione. La copia non dovrebbe diventare, a titolo precauzionale, un allegato permanente del conto del cliente. Finalità, diritti di accesso e Cancellazione devono essere trattate separatamente. Una volta superata la verifica, può essere sufficiente un’apposita nota di verifica; l’ulteriore conservazione di una copia richiede una propria base giuridica valida. Le Immagazzinamento del procedimento di richiesta di informazioni non giustifica automaticamente la Immagazzinamento tutti i documenti di identità.
Matrice decisionale per l'elaborazione
La matrice che segue è uno strumento organizzativo di supporto, non un modello prescritto dalla legge né una logica di approvazione automatica. Tutte le righe sono esempi privi di dati reali Dati personali. I ruoli di competenza e le procedure consentite devono essere adattate alla propria organizzazione.
| Punto di controllo | Informazioni richieste | Ruolo di responsabilità | Decisione / passo successivo | Prova |
|---|---|---|---|---|
| Esempio: cliente nota, accesso protetto già esistente | Risultato dell'autenticazione effettuata; riferimento alla richiesta; eventuali anomalie | Servizio clienti e gestione delle pratiche da parte dei responsabili competenti Diritti degli interessati | Valutare i dati disponibili; se la conferma è sufficiente, proseguire senza richiedere un’ulteriore copia del documento d’identità | Nota di verifica con procedura, risultato, data e nome del responsabile |
| Esempio: indirizzo e-mail già noto, nuovo indirizzo di consegna | Motivo della deroga; via di contatto adeguata e confermata da fonti indipendenti | Gestione delle pratiche Diritti degli interessati, se necessario Sicurezza informatica | Annotare i dubbi specifici; scegliere un’ulteriore conferma adeguata; non inviare dati a un nuovo indirizzo non verificato | Dubbio documentato, misura adottata e risultato |
| Esempio: record non ancora assegnato in modo univoco | Riferimento già esistente che consente una ricerca mirata | Servizio clienti o reparto competente | Richiedere informazioni minime per la ricerca; valutare l’autenticazione separatamente | Criteri di ricerca e assegnazione, senza dati aggiuntivi superflui |
| Esempio: verifica obbligatoria dei documenti d’identità previa valutazione caso per caso | Solo i dati necessari; modalità di trasmissione adeguata | Gestione da parte del personale autorizzato; consulenza da parte dell’ufficio protezione dati/ufficio legale in caso di dubbi | Necessità e valutare le alternative; spiegare il motivo dell'oscuramento; Immagazzinamento decidere separatamente | Motivazione, esito della verifica e decisione di cancellazione documentata |
Nel caso di base, la prima riga porta a un compito concreto: il servizio clienti fornisce le informazioni di autenticazione già disponibili. Il responsabile del caso le valuta e stabilisce se sussiste ancora un dubbio fondato. La matrice non richiede che ogni cliente debba passare attraverso tutte le righe.
Come vengono gestiti i termini e la comunicazione?
La ricezione della richiesta deve essere immediatamente registrata nel sistema di gestione delle scadenze. Ai sensi dell’art. 12, comma 3 GDPR Le informazioni relative alle misure adottate in merito alla richiesta devono essere fornite senza indugio, al più tardi entro un mese dal ricevimento della stessa. Una semplice conferma di ricezione non soddisfa la richiesta di informazioni.
È possibile una proroga fino a due mesi supplementari, a condizione che Necessità tenendo conto della complessità e del numero delle richieste; è necessario fornire informazioni al riguardo e sui motivi entro un mese.
Qualora sia necessario accertare l’identità, il trattamento dei termini deve essere valutato separatamente. L’EDPB descrive la possibilità di una sospensione fino al ricevimento delle informazioni necessarie, a condizione che tali informazioni aggiuntive siano state richieste senza indugio. La richiesta di un documento d’identità a titolo di routine non giustifica quindi un riavvio generalizzato dei termini.
Ai fini dell’organizzazione del lavoro, si raccomanda di mantenere inalterata la registrazione originale e di documentare accanto ad essa il motivo della richiesta di chiarimenti, la data di invio, la data della risposta e il calcolo motivato dei termini. Una modifica dello stato in „In attesa della cliente“ non dovrebbe porre fine al controllo della pratica. Anche durante la fase di chiarimento, la pratica necessita di un responsabile e di una data per la prossima verifica.
La cliente ha bisogno di una spiegazione chiara. Se effettivamente sussiste una discrepanza, il messaggio dovrebbe indicare la necessità di un chiarimento e un modo adeguato per ottenere conferma, senza però rivelare informazioni già protette. Un generico „per motivi di protezione dei dati“ non le è di grande aiuto per capire cosa debba fare concretamente.
Nel caso in esame, una richiesta standard non giustificata può essere corretta. Se il responsabile constata che l’autenticazione esistente è sufficiente, non dovrebbe più richiedere la copia aggiuntiva del documento d’identità e dovrebbe proseguire la procedura. La nota di verifica interna indica il motivo per cui la richiesta iniziale è stata omessa.
Confronto tra la reazione standard e il processo di verifica mirato
| Situazione | Reazione non verificata | Fase di lavoro migliorata | Prova / Decisione |
|---|---|---|---|
| Richiesta tramite canale di contatto già noto | Richiedere automaticamente una copia del documento d'identità | Verificare l'autenticazione esistente e individuare eventuali anomalie | Decisione motivata in merito al fabbisogno supplementare |
| Indirizzo di consegna diverso | Accetta il nuovo indirizzo senza verificarlo | Chiarire eventuali discrepanze e stabilire un percorso di consegna sicuro | Destinatario confermato e canale selezionato |
| Sono necessarie ulteriori informazioni | Visualizza il modulo standard completo | Limitare le informazioni alle esigenze concrete di chiarimento | Finalità e ambito della richiesta |
| Richiesta inviata | Reimposta il termine in modo forfettario | Valutare separatamente l'effetto dei termini legali | Importo iniziale e calcolo motivato |
| Identità confermata | Archiviare la copia in modo permanente nell'account cliente | Registrare il risultato del test; verificare separatamente lo spazio di memoria richiesto | Nota di verifica e decisione di cancellazione |
Chi decide e quale prova rimane?
La responsabilità ricade sul titolare del trattamento ai sensi della normativa sulla protezione dei dati. Per quanto riguarda il trattamento, occorre stabilire internamente chi deve decidere nei casi ordinari e in quali circostanze. Protezione dei dati, Legale oppure Sicurezza informatica viene coinvolto. Il responsabile della protezione dei dati fornisce consulenza e svolge funzioni di controllo; la presente guida operativa non lo rende automaticamente responsabile dell’approvazione operativa di ogni richiesta di accesso ai dati.
Nell'esempio, la decisione dovrebbe risultare comprensibile anche in un secondo momento, senza dover ricorrere al funzionario che ha gestito il caso in origine. Una breve nota può riassumere il motivo, l'autenticazione valutata, i dubbi residui, la decisione e il passo successivo. La Documentazione ha lo scopo di rendere comprensibile la motivazione. Una raccolta di documenti aggiuntivi non sostituisce tale motivazione.
Per iniziare, si consiglia di esaminare un campione di casi chiusi: è possibile capire perché siano state richieste ulteriori informazioni o perché, al contrario, non siano state richieste intenzionalmente? È possibile ricostruire il calcolo dei termini e le modalità di notifica? Queste domande consentono di verificare l’effettivo svolgimento del lavoro. Il semplice numero di copie dei documenti d’identità disponibili non è indicativo.
Cinque domande frequenti
Quando è necessaria una verifica aggiuntiva dell'identità?
Informazioni aggiuntive ai sensi dell'art. 12, comma 6 GDPR sono da prendere in considerazione in caso di dubbi fondati sull’identità. Occorre tenere conto dell’autenticazione esistente e delle circostanze concrete. Una semplice richiesta via e-mail non giustifica di per sé un obbligo generale di esibire un documento d’identità.
Di quali informazioni hanno bisogno le parti coinvolte nel caso in esame?
Il servizio clienti fornisce i riferimenti relativi all'account cliente esistente e le credenziali di autenticazione disponibili. L'ufficio competente necessita inoltre di eventuali discrepanze e del metodo di consegna previsto. In questo modo può verificare se manchi effettivamente qualche informazione aggiuntiva.
Chi decide quale sarà il prossimo passo?
L'ufficio interno autorizzato decide per conto del responsabile nell'ambito delle proprie competenze. Le questioni giuridiche o tecniche non chiare vengono sottoposte agli uffici specializzati competenti. Da ciò non deriva alcun obbligo automatico di approvazione da parte del responsabile della protezione dei dati.
Quali limiti si applicano nonostante l'identità sia stata confermata?
La verifica dell’identità non sostituisce né la verifica dei poteri di rappresentanza né la considerazione dei diritti di terzi ai sensi dell’art. 15, comma 4 GDPR. I diritti di terzi non giustificano un rifiuto generalizzato dell'intera richiesta. Il contenuto, il potere di rappresentanza, il destinatario e la trasmissione sicura devono essere valutati separatamente.
Da cosa si capisce che la matrice decisionale funziona?
Nei casi gestiti in modo tracciabile: motivo, informazioni necessarie, responsabile, risultato e passo successivo sono coerenti tra loro. Il fatto che l’organizzazione utilizzi a tal fine una tabella, un sistema di ticket o un’applicazione specializzata è secondario ai fini di questa specifica logica di verifica.
Applicazione pratica
Nel caso in esame, una verifica adeguata dell’identità parte da ciò che l’azienda già conosce e può confermare in modo attendibile. Le prove aggiuntive devono colmare una lacuna concreta. Un primo passo sensato consiste quindi nel verificare il testo standard per le richieste di informazioni insieme alle effettive regole di trattamento.
Chiedete un documento d’identità perché ci sono dei dubbi – o perché il modulo lo prevede?

 German
 Italian
 French
 English